

Konfiguracja SSO przy użyciu SAML 2.0
Połącz Clevera ze swoim dostawcą tożsamości za pomocą SAML 2.0: identyfikator jednostki (Entity ID) i adres URL ACS do podania w IdP, ustawienia podpisywania i Name ID, atrybuty odczytywane przez Clevera, każde pole konfiguracji, testowanie i włączanie SSO.
Połącz Clevera ze swoim dostawcą tożsamości (IdP) za pomocą SAML 2.0, aby Twój zespół mógł logować się przy użyciu konta firmowego. Ten artykuł zawiera listę wszystkich pól w oknie konfiguracji Clevera, dokładne wartości wymagane przez Twój IdP oraz instrukcje, jak przetestować i włączyć tę funkcję.
Aby dowiedzieć się, co zmienia się dla członków zespołu po włączeniu SSO, najpierw przeczytaj Zrozumieć logowanie jednokrotne (SSO). Instrukcje krok po kroku dla ekranów IdP znajdziesz w przewodnikach dla Okta, Microsoft Entra ID oraz Google Workspace.
Zanim zaczniesz
- Jesteś Właścicielem obszaru roboczego w ramach Planu niestandardowego.
- Możesz utworzyć aplikację SAML w swoim IdP lub współpracujesz z osobą, która może to zrobić.
- Znasz każdą domenę e-mail używaną przez Twój zespół, taką jak
acme.exampleieu.acme.example.
Wartości do podania w IdP
Clevera wyświetla je w oknie konfiguracji w sekcji „Dla osoby konfigurującej dostawcę tożsamości”, każde z przyciskiem kopiowania. Skopiuj je stamtąd: identyfikator jednostki (Entity ID) zawiera unikalny identyfikator Twojego obszaru roboczego.

| Etykieta Clevera | Co to jest w Twoim IdP | Wartość |
|---|---|---|
| Entity ID / Audience URI | Audience URI, SP Entity ID, Identifier | https://app.clevera.ai/sso/metadata/ oraz identyfikator Twojego obszaru roboczego |
| ACS URL (Reply URL) | Assertion Consumer Service URL, Single sign-on URL, Reply URL | https://app.clevera.ai/sso/saml/callback |
| SP metadata URL | Service provider metadata | Ten sam adres co Entity ID. Udostępnia metadane SAML Clevera w formacie XML dla IdP, które mogą je zaimportować. |
Skonfiguruj aplikację w swoim IdP w następujący sposób:
| Ustawienie IdP | Ustaw na |
|---|---|
| Format Name ID | EmailAddress (urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress) |
| Wartość Name ID | Służbowy adres e-mail użytkownika |
| Podpisywanie | Podpisz zarówno odpowiedź SAML, jak i asercję. Zalecane SHA-256. |
| Szyfrowanie asercji | Wyłączone. Clevera nie akceptuje zaszyfrowanych asercji. |
| Podpisane żądania uwierzytelnienia | Niewymagane. Clevera wysyła niepodpisane żądania. |
| Powiązanie dla adresu URL ACS | HTTP POST |
| Domyślny RelayState, logowanie inicjowane przez IdP | Pozostaw puste. Logowanie musi rozpocząć się na stronie logowania Clevera. |
Atrybuty odczytywane przez Clevera
Adres e-mail pochodzi z Name ID. Jeśli Name ID nie jest adresem e-mail, Clevera szuka pierwszego z następujących atrybutów:
| Cel | Nazwy atrybutów akceptowane przez Clevera, w kolejności |
|---|---|
email, http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress, User.Email |
|
| Imię | firstName, http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname, User.FirstName, first_name |
| Nazwisko | lastName, http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname, User.LastName, last_name |
| Nazwa wyświetlana (używana, gdy brak imienia lub nazwiska) | displayName, http://schemas.xmlsoap.org/ws/2005/05/identity/claims/name, User.Name, name |
Imiona i nazwiska są używane tylko wtedy, gdy Clevera tworzy nowe konto. W przypadku braku jakichkolwiek atrybutów nazw, konto otrzymuje nazwę na podstawie części adresu e-mail przed znakiem @. Clevera nie odczytuje żadnych atrybutów grup ani ról: każdy użytkownik utworzony przez SSO otrzymuje domyślną rolę, którą wybierzesz poniżej.
Połącz swój IdP w Clevera
Otwórz kartę Bezpieczeństwo
Otwórz menu obszaru roboczego u góry paska bocznego, wybierz Ustawienia zespołu, a następnie Bezpieczeństwo. W sekcji Logowanie jednokrotne kliknij Skonfiguruj SSO. Otworzy się okno Konfiguracja logowania jednokrotnego.
Dostawca
Wybierz swojego Dostawcę tożsamości (Okta, Microsoft Entra ID (Azure AD), OneLogin, Google Workspace, JumpCloud lub Niestandardowy dostawca SAML/OIDC) i ustaw Protokół na SAML 2.0. Skopiuj wartości z szarego pola do swojego IdP, a następnie kliknij Kontynuuj.
Nazwa dostawcy to to, co członkowie widzą na przycisku logowania, na przykład Kontynuuj z Okta. W przypadku Niestandardowego dostawcy SAML/OIDC przycisk ma etykietę Kontynuuj z SSO.
Dostawca tożsamości
Wklej wartości ze strony konfiguracji SAML swojego IdP. Zobacz odniesienie do pól. Kliknij Kontynuuj.
Domeny i role
Wpisz każdą domenę e-mail w sekcji Dozwolone domeny e-mail i kliknij Dodaj (lub naciśnij Enter). Następnie wybierz, czy chcesz Tworzyć konta przy pierwszym logowaniu i wybierz Domyślną rolę dla nowych członków SSO. Zobacz Domeny i role.
Przegląd
Sprawdź podsumowanie i kliknij Zapisz konfigurację. Zobaczysz komunikat „Konfiguracja SSO zapisana. Uruchom test, a następnie włącz ją”. Zapisanie nie powoduje włączenia SSO.
Pola dostawcy tożsamości

| Pole | Wymagane | Co wkleić | Jak nazywa to Twój IdP |
|---|---|---|---|
| IdP Entity ID | Tak | Wystawca IdP, dokładnie tak, jak wyświetla go Twój IdP | Identity Provider Issuer, Entity ID, Microsoft Entra Identifier |
| SSO sign-in URL | Tak | Adres URL, na który Clevera wysyła użytkowników w celu logowania (powiązanie HTTP Redirect) | Identity Provider Single Sign-On URL, Login URL, SSO URL |
| Logout URL | Nie | Adres URL wylogowania Twojego IdP. „Pozostaw puste, chyba że dostawca wymaga pojedynczego wylogowania”. | Single Logout URL, Logout URL |
| X.509 certificate | Tak | Certyfikat podpisywania Twojego IdP | X.509 Certificate, Certificate (Base64) |
Certyfikat
- Wklej cały certyfikat. Linie
-----BEGIN CERTIFICATE-----i-----END CERTIFICATE-----są opcjonalne; spacje i znaki nowej linii są ignorowane. - Użyj tekstu Base64 (PEM), a nie pliku binarnego
.cer. Jeśli pobrałeś plik, otwórz go w edytorze tekstu i skopiuj jego zawartość. - Clevera przechowuje go w formie zaszyfrowanej i nigdy więcej go nie wyświetla. Gdy później edytujesz połączenie, pole zawiera informację „Certyfikat jest zapisany. Pozostaw puste, aby go zachować”.
- Uruchom test poinformuje Cię, jeśli certyfikat jest nieczytelny lub wygasł.
Domeny i role
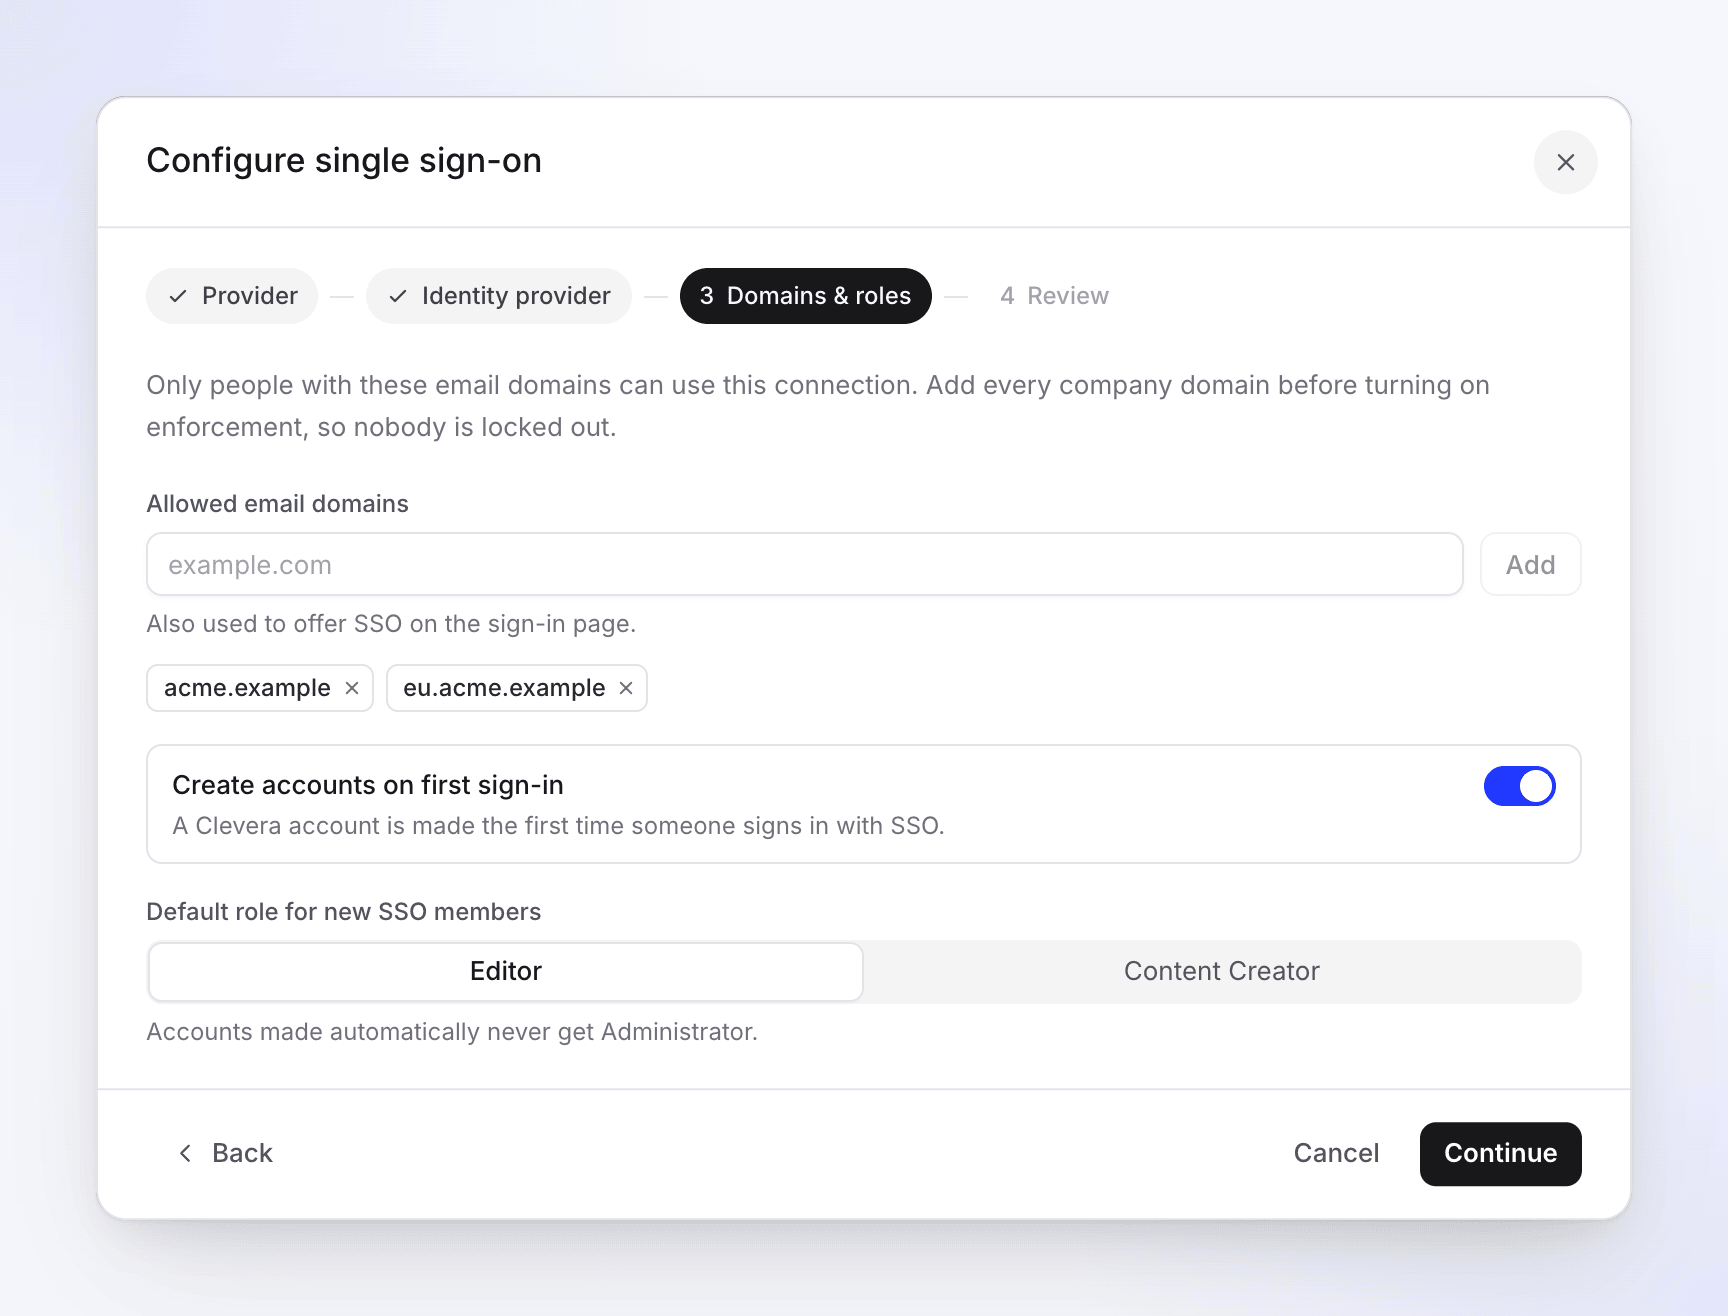
| Ustawienie | Co robi | Domyślnie |
|---|---|---|
| Dozwolone domeny e-mail | Tylko osoby z tymi domenami e-mail mogą korzystać z połączenia. Domeny decydują również, kiedy strona logowania oferuje SSO. Wymagana jest co najmniej jedna. | Brak |
| Twórz konta przy pierwszym logowaniu | „Konto Clevera jest tworzone przy pierwszym logowaniu przez SSO”. Nowe konto dołącza do tego obszaru roboczego. | Włączone |
| Domyślna rola dla nowych członków SSO | Rola, którą otrzymują nowe konta: Edytor, Twórca treści lub Administrator. Administrator jest oferowany tylko wtedy, gdy Twórz konta przy pierwszym logowaniu jest wyłączone: „Konta tworzone automatycznie nigdy nie otrzymują roli Administratora”. | Edytor |
O domenach:
- Domena musi być zgodna dokładnie.
acme.examplenie obejmujeeu.acme.example; dodaj każdą z nich. - Wpisz tylko domenę (
acme.example), nie adres e-mail. Wiodący znak@zostanie usunięty. - Domena może należeć tylko do jednego obszaru roboczego Clevera. Jeśli inny obszar roboczy już jej używa, przy zapisywaniu pojawi się komunikat „Domena acme.example jest już przypisana do innego zespołu”. Skontaktuj się z pomocą techniczną, jeśli to Twoja domena.
Twórcy treści zajmują miejsce twórcy; Edytorzy nie. Jeśli domyślną rolą jest Twórca treści, a wszystkie miejsca twórcy są zajęte, osoba dołączająca przez SSO zostanie Edytorem, dzięki czemu SSO nigdy nie przekroczy Twojego limitu miejsc. Dodaj miejsce i zmień ich rolę w Ustawienia zespołu → Członkowie, gdy będziesz gotowy. Zobacz Zrozumieć obszary robocze, role i miejsca twórcy.
Przetestuj połączenie
Uruchom sprawdzenie
Wróć do karty Bezpieczeństwo i kliknij Uruchom test obok Testuj połączenie. Sprawdza to zapisane ustawienia: czy identyfikator jednostki, adres URL logowania i certyfikat są obecne, czy adres URL jest poprawny oraz czy certyfikat jest czytelny i nie wygasł.
Zobaczysz komunikat „Konfiguracja SSO jest poprawna i gotowa do użycia” lub „Konfiguracja SSO ma problemy, które należy rozwiązać” wraz z listą. Zobacz Rozwiązywanie problemów z logowaniem SSO.
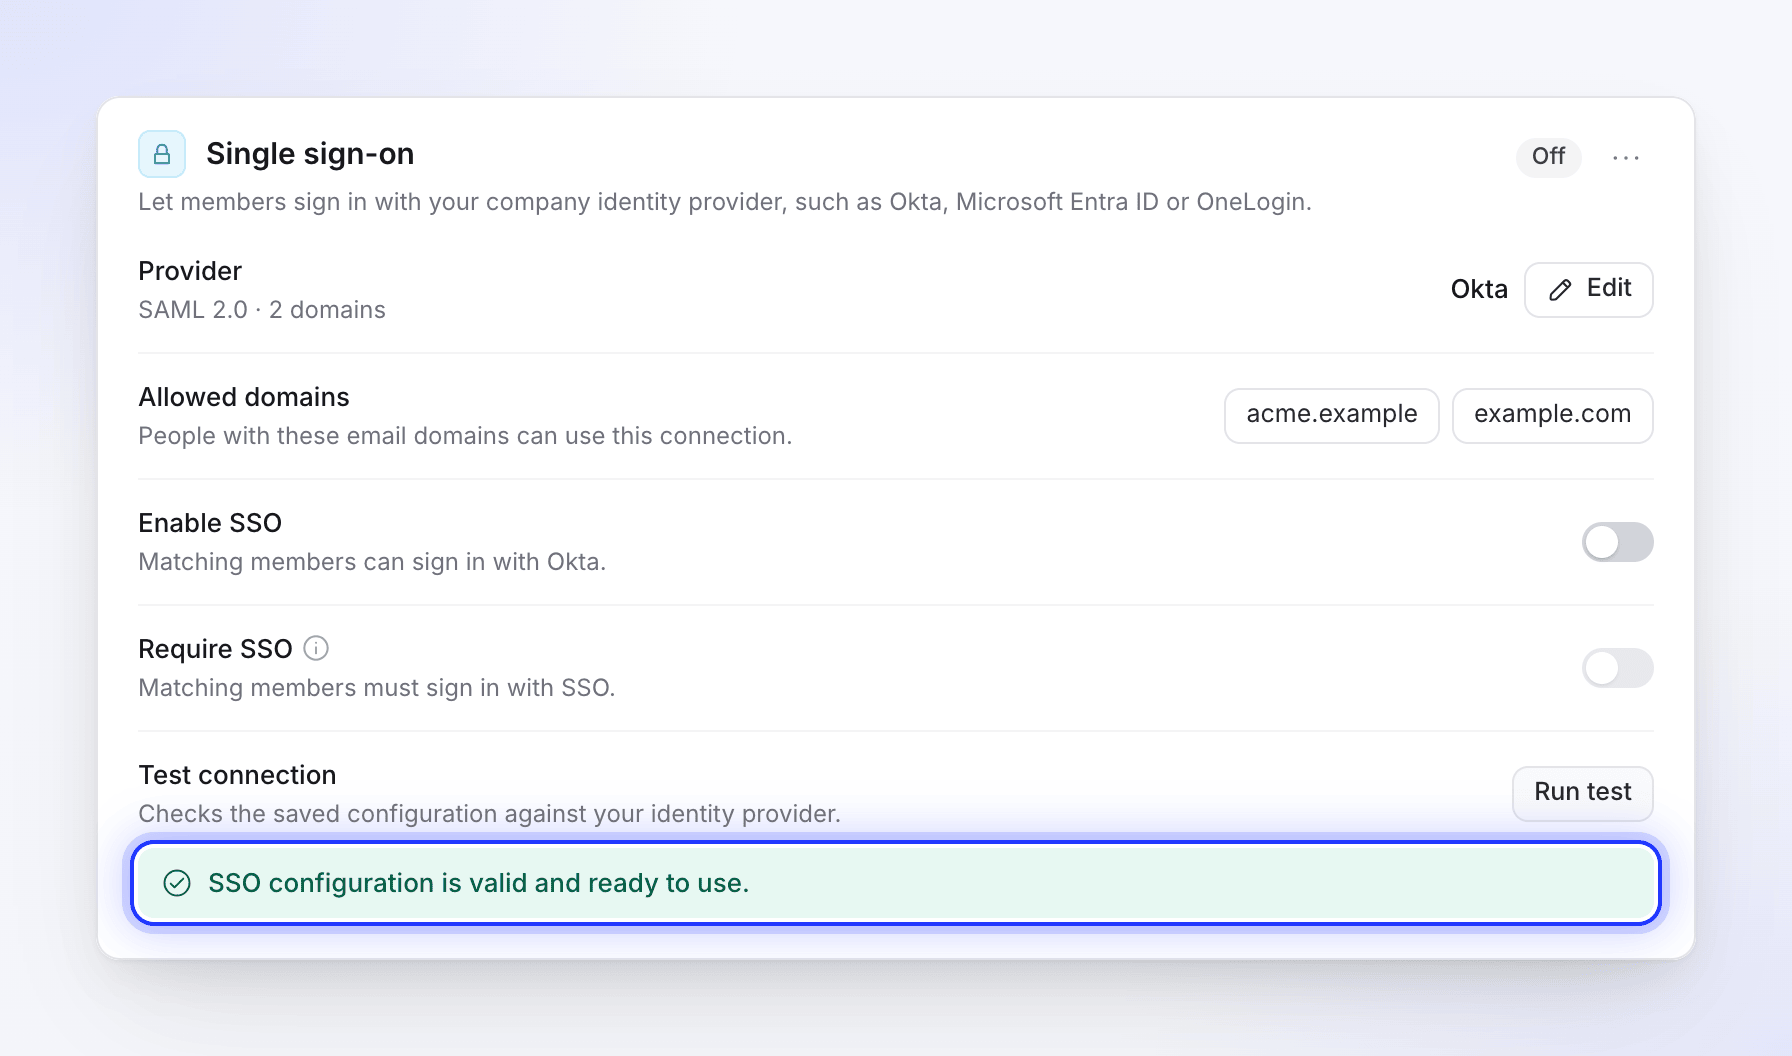
Uruchom test przed włączeniem SSO. Włącz SSO
Włącz Włącz SSO. Zobaczysz komunikat „SSO włączone”. Odznaka statusu zmieni się z Wyłączone na Aktywny.
Zaloguj się jako użytkownik testowy
Otwórz okno prywatne przeglądarki, przejdź na stronę logowania Clevera i wpisz adres e-mail członka (lub nowej osoby, jeśli konta są tworzone przy pierwszym logowaniu). Kliknij Continue with swojego dostawcy i zaloguj się u swojego IdP. Powinieneś trafić na stronę główną Clevera tej osoby w swoim obszarze roboczym.
Twoja własna sesja pozostaje bez zmian, a jako właściciel zawsze możesz zalogować się za pomocą swojego hasła.
Run test nie łączy się z Twoim IdP, więc rzeczywiste logowanie w kroku 3 jest jedynym pełnym testem. Rozpocznij je ze strony logowania Clevera: test uruchomiony z poziomu pulpitu nawigacyjnego Twojego IdP zostanie odrzucony.
Wymagaj SSO
Gdy wszyscy mogą się już logować, włącz Require SSO („Pasujący członkowie muszą logować się za pomocą SSO.”). Zobaczysz komunikat „SSO is now required.”, a plakietka będzie miała status Active · enforced.
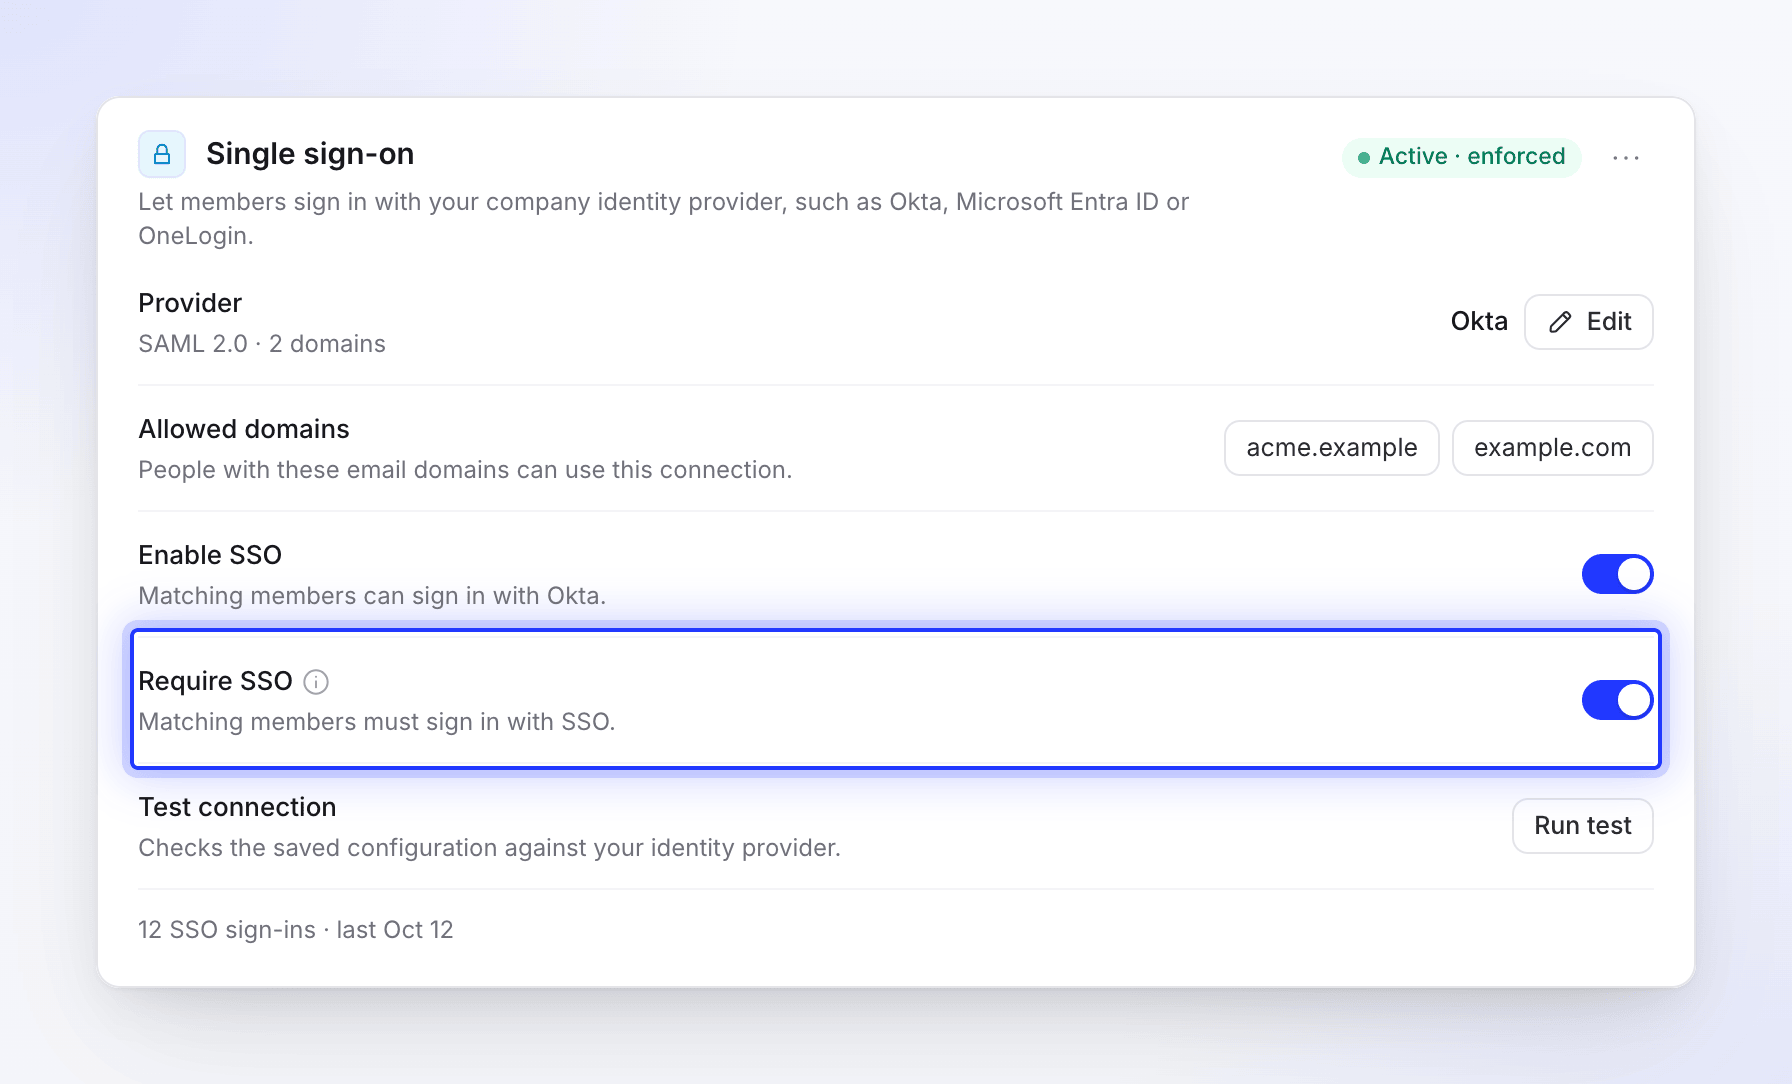
Od tego momentu członkowie w Twoich domenach nie mogą używać hasła ani Google, a nowa osoba w Twoich domenach nie może utworzyć konta Clevera za pomocą hasła: uzyskuje dostęp do konta, logując się przez SSO. Możesz to włączyć tylko wtedy, gdy Enable SSO jest aktywne, a wyłączenie Enable SSO spowoduje również wyłączenie tej opcji.
Wylogowanie jednokrotne
Jeśli wypełnisz Logout URL, metadane Clevera będą również zawierać adres wylogowania: https://app.clevera.ai/sso/saml/slo (wiązanie HTTP Redirect). Gdy Twój IdP wyśle tam żądanie wylogowania, Clevera wyloguje daną osobę i odeśle ją z powrotem do Twojego IdP.
Wylogowanie się z Clevera nie powoduje wylogowania użytkowników z Twojego IdP.
Zmień lub usuń połączenie
- Zmień je: kliknij Edytuj obok Provider. Otworzy się okno dialogowe z zapisanymi wartościami; pozostaw certyfikat pusty, aby go zachować.
- Wyłącz na chwilę: wyłącz Enable SSO. Ustawienia pozostaną zapisane.
- Usuń je: otwórz menu obok plakietki statusu i wybierz Remove SSO configuration, a następnie Remove SSO. „Członkowie, którzy logują się za pomocą SSO, będą musieli zresetować hasło, aby móc nadal się logować.”
Wiersz Provider pokazuje protokół oraz liczbę posiadanych domen. Gdy użytkownicy zaczną korzystać z SSO, u dołu sekcji pojawi się wiersz, np. „12 SSO sign-ins · last Oct 12”.