

Zrozumienie logowania jednokrotnego (SSO) w Clevera
Do czego służy logowanie jednokrotne w Clevera: który plan je zawiera, SAML 2.0 a OpenID Connect, kto może się przez nie logować, Wymagaj SSO oraz co dzieje się z istniejącymi członkami i hasłami.
Logowanie jednokrotne (SSO) pozwala Twojemu zespołowi logować się do Clevera za pomocą konta firmowego z Okta, Microsoft Entra ID, Google Workspace lub dowolnego dostawcy SAML 2.0 lub OpenID Connect. Ten artykuł wyjaśnia, co SSO robi w Clevera, kto może je skonfigurować i co zmienia się dla Twoich członków.
Zanim zaczniesz
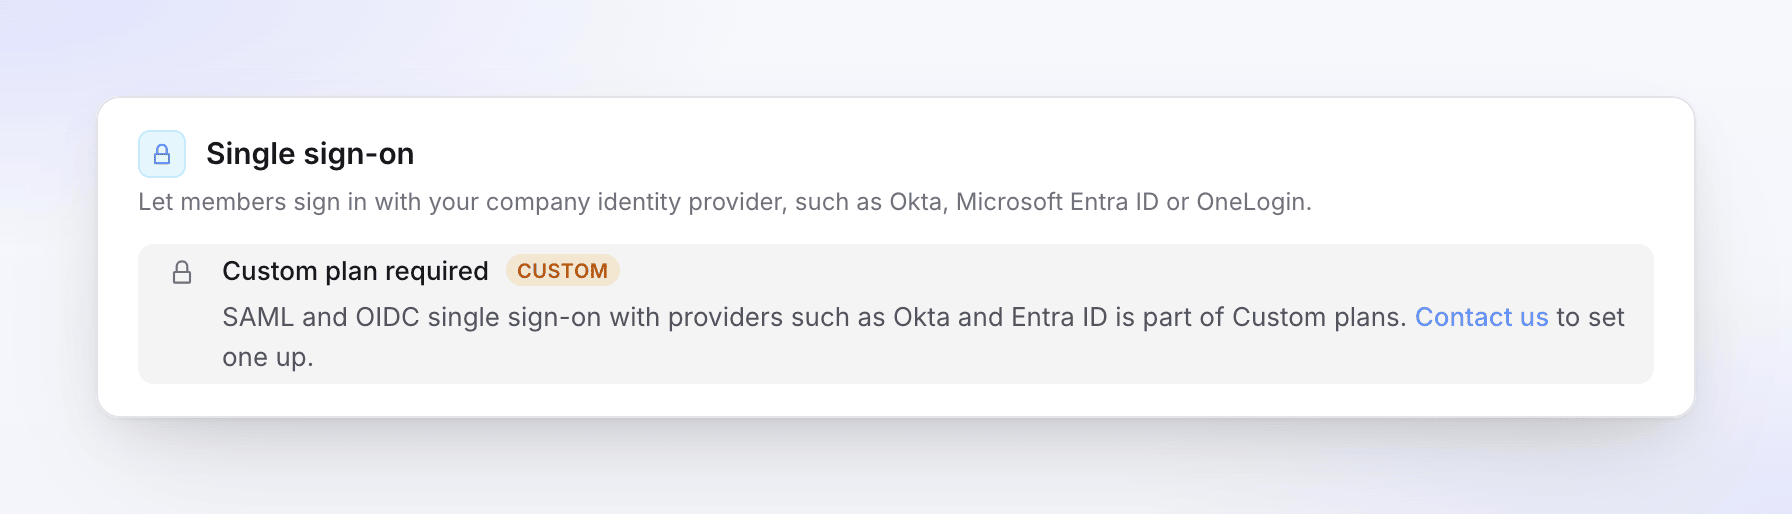
- Plan: SSO jest częścią planów Custom. W innych planach właściciel widzi Wymagany plan Custom w Ustawienia zespołu → Bezpieczeństwo, wraz z linkiem Skontaktuj się z nami. Zobacz Wybierz plan.
- Kto konfiguruje: tylko Właściciel obszaru roboczego. Administratorzy nie mogą widzieć ani zmieniać ustawień SSO.
- Twój dostawca tożsamości: osoba, która może utworzyć aplikację u Twojego dostawcy tożsamości (IdP) lub która może przesłać Ci jego wartości.
- Twoje domeny e-mail: każda domena firmowa, z której korzystają Twoi pracownicy, taka jak
acme.example.
Co SSO robi w Clevera
| Co się dzieje | |
|---|---|
| Logowanie | Użytkownicy wpisują swój służbowy adres e-mail na stronie logowania Clevera i klikają Kontynuuj z Twoim dostawcą. Logują się u Twojego dostawcy tożsamości i wracają zalogowani do Twojego obszaru roboczego. |
| Nowe osoby | Gdy włączona jest opcja Twórz konta przy pierwszym logowaniu, osoba bez konta w Clevera otrzymuje je przy pierwszym logowaniu i dołącza do Twojego obszaru roboczego z wybraną domyślną rolą (jako Edytor, jeśli ta rola wymaga miejsca twórcy, a żadne nie jest wolne). |
| Istniejący członkowie | Członkowie, których domena e-mail znajduje się na Twojej liście, mogą od razu logować się przez SSO. Nic w ich filmach ani roli się nie zmienia. |
| Wymagaj SSO | Gdy włączona jest opcja Wymagaj SSO, członkowie z Twoich domen nie mogą już logować się hasłem ani przez Google, a nowe osoby z Twoich domen nie mogą zarejestrować się za pomocą hasła. |
| Właściciel | Właściciel zawsze może zalogować się za pomocą swojego hasła, więc nie możesz zablokować sobie dostępu. |
SSO działa dla każdego obszaru roboczego z osobna: połączenie, jego domeny i zasady należą do obszaru roboczego, w którym je skonfigurujesz.
SAML 2.0 lub OpenID Connect
Clevera obsługuje oba standardy. Wybierz ten, który preferuje administrator Twojego dostawcy tożsamości; wynik dla Twoich członków jest taki sam.
| SAML 2.0 | OpenID Connect (OIDC) | |
|---|---|---|
| Co wpisujesz w Clevera | Identyfikator jednostki IdP, adres URL logowania SSO, certyfikat X.509, opcjonalny adres URL wylogowania | Identyfikator klienta, klucz tajny klienta i adres URL wykrywania (lub punkty końcowe ręcznie) |
| Co podajesz swojemu IdP | Identyfikator jednostki / URI odbiorców i Adres URL ACS (adres URL odpowiedzi) | URI przekierowania (adres URL wywołania zwrotnego) |
| Jednokrotne wylogowanie z IdP | Obsługiwane, jeśli dodasz adres URL wylogowania | Nieobsługiwane |
| Przewodnik | Skonfiguruj SSO z SAML | Skonfiguruj SSO z OpenID Connect |
Przewodniki dla dostawców: Okta, Microsoft Entra ID, Google Workspace. OneLogin (SAML lub OIDC) i JumpCloud (tylko SAML) również znajdują się na liście dostawców; postępuj zgodnie z ogólnym przewodnikiem SAML lub OIDC dla nich.
Jak działa konfiguracja
Utwórz aplikację u swojego dostawcy tożsamości
Użyj wartości, które Clevera wyświetla w pierwszym kroku okna konfiguracji, każda z przyciskiem kopiowania: identyfikator jednostki i adres URL ACS dla SAML lub URI przekierowania dla OIDC.
Połącz to w Clevera
Otwórz menu obszaru roboczego u góry paska bocznego, wybierz Ustawienia zespołu, a następnie Bezpieczeństwo. W sekcji Logowanie jednokrotne kliknij Skonfiguruj SSO i przejdź przez cztery kroki: Dostawca, Dostawca tożsamości, Domeny i role, Przejrzyj. Kliknij Zapisz konfigurację.
Przetestuj to
Kliknij Uruchom test, a następnie zaloguj się jako członek testowy w oknie prywatnym przeglądarki.
Włącz to
Włącz Włącz SSO. Gdy wszyscy będą mogli się zalogować, włącz Wymagaj SSO, jeśli chcesz, aby SSO było jedynym sposobem logowania.
Zapisywanie nigdy nie włącza SSO automatycznie, więc możesz przygotować połączenie bez wpływu na kogokolwiek.
Jak ludzie logują się później
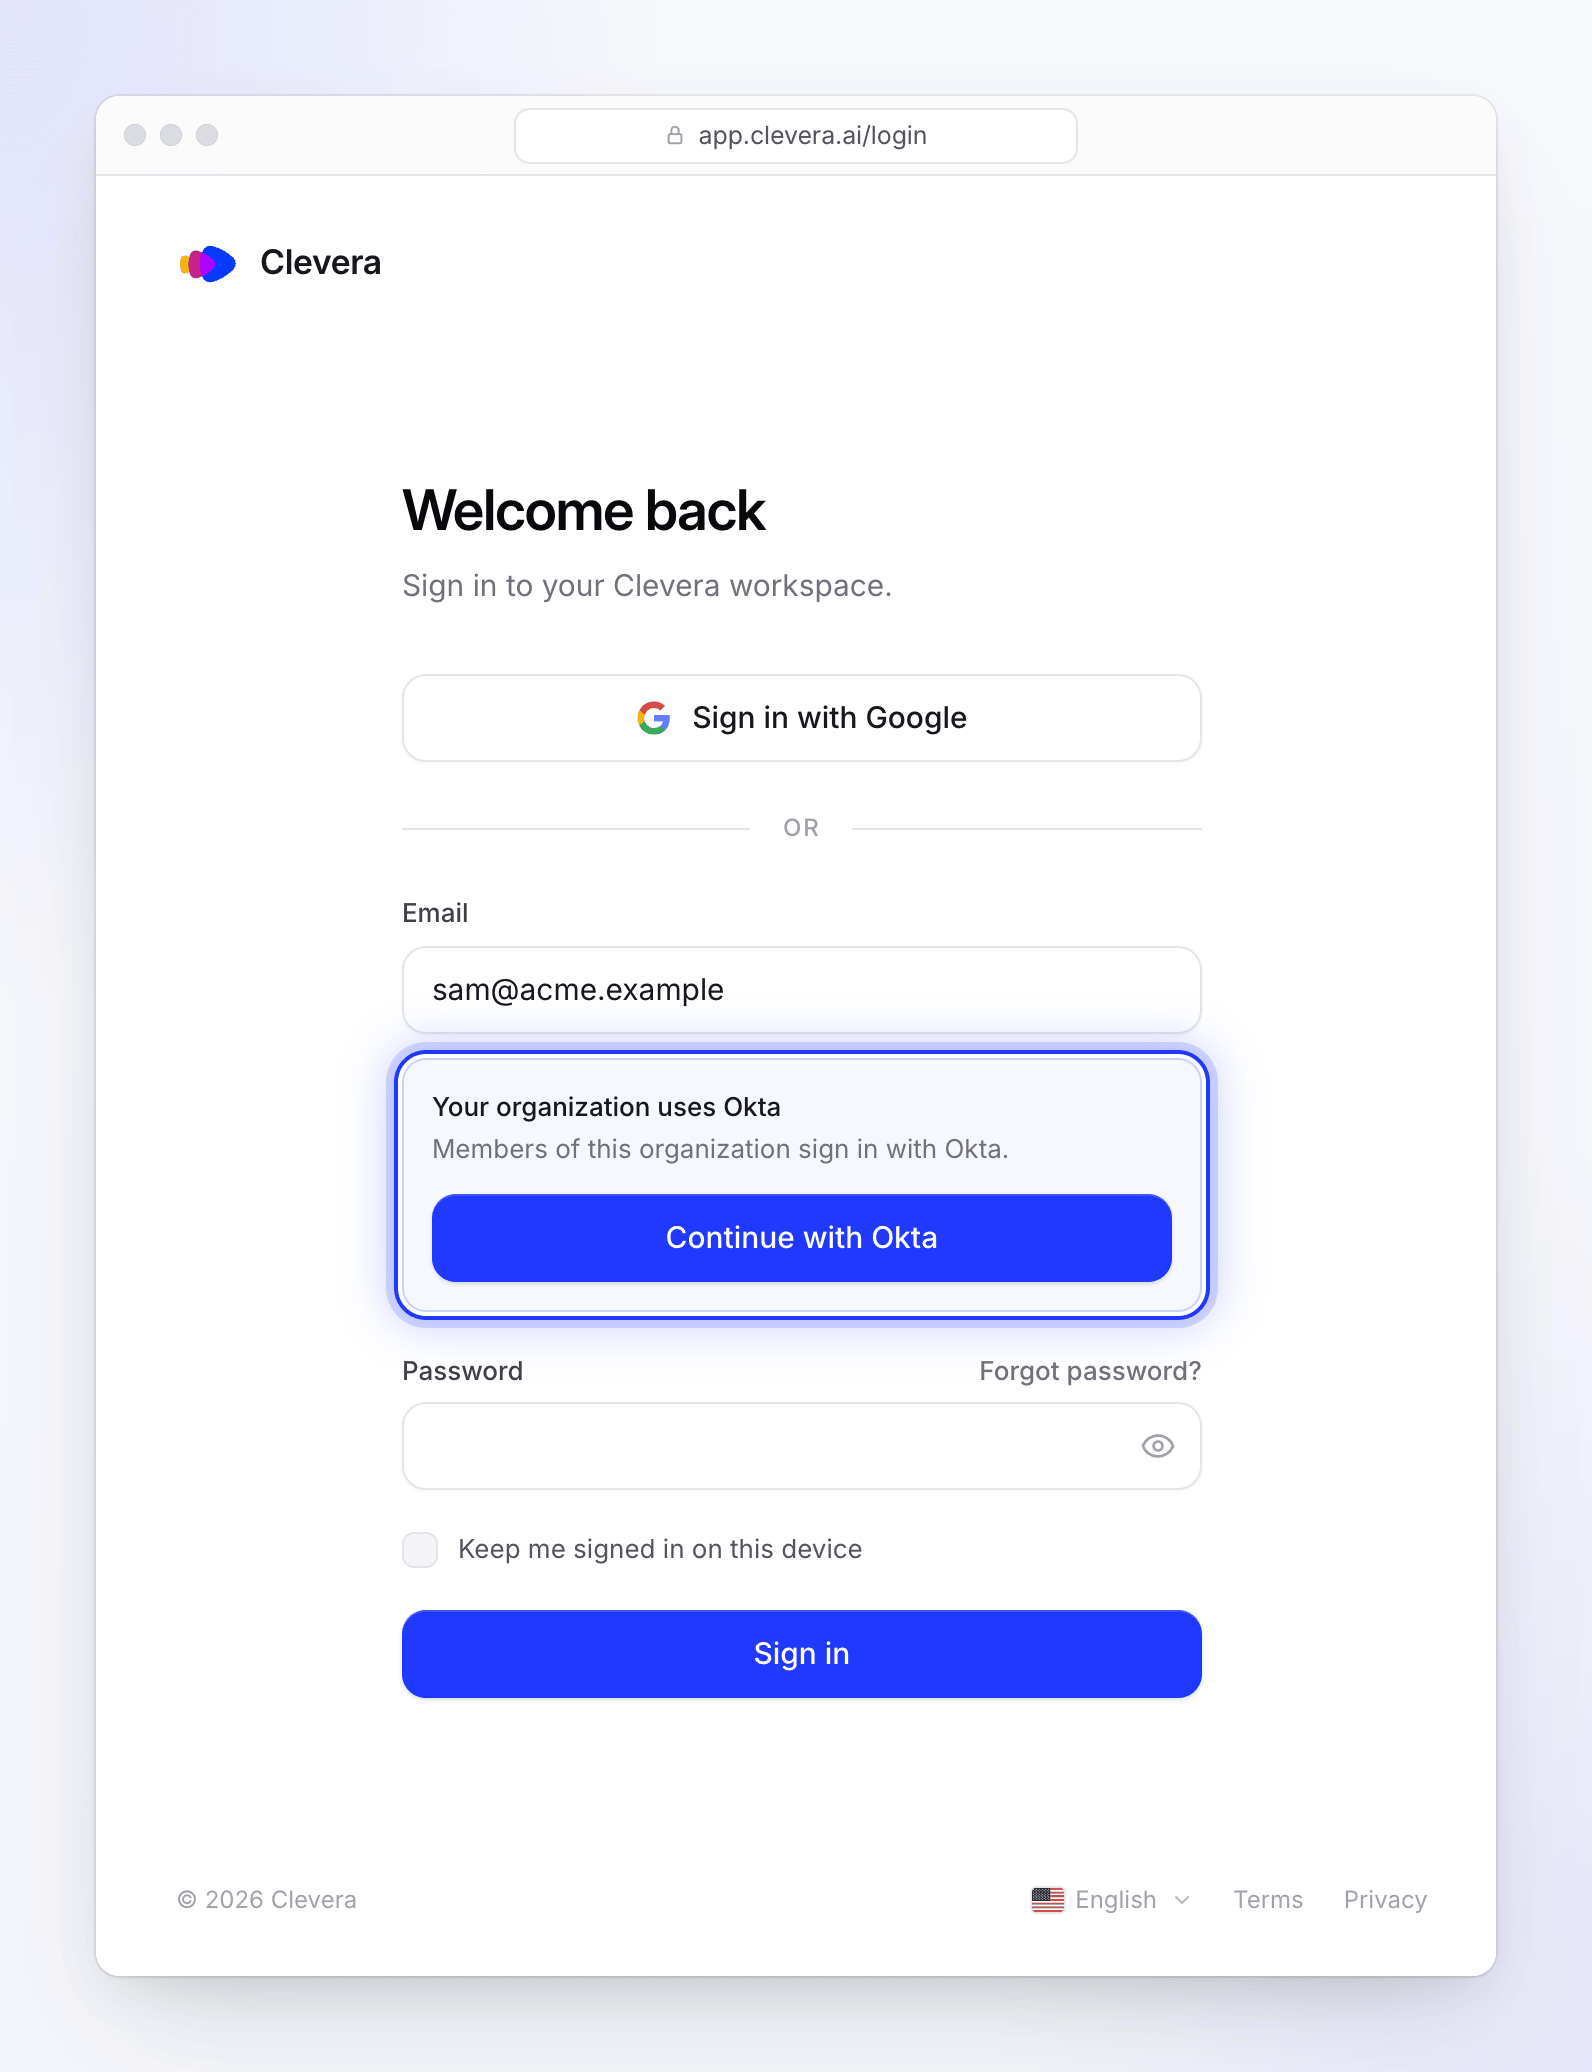
- Na stronie logowania Clevera wpisują swój służbowy adres e-mail.
- Clevera rozpoznaje domenę i wyświetla „Twoja organizacja używa Okta” (nazwa Twojego dostawcy) z przyciskiem Kontynuuj z Okta. W przypadku Niestandardowego dostawcy SAML/OIDC wyświetla się „Twoja organizacja używa SSO”, a przycisk ma napis Kontynuuj z SSO. Gdy włączona jest opcja Wymagaj SSO, dodaje „Członkowie tej organizacji logują się przez Okta”.
- Klikają przycisk, logują się u Twojego dostawcy tożsamości i trafiają na swoją stronę główną Clevera w Twoim obszarze roboczym. Jeśli otwierali link do Clevera, gdy poproszono ich o zalogowanie, trafiają bezpośrednio na tę stronę.
Pozostają zalogowani w tej przeglądarce, dopóki się nie wylogują. Wylogowanie z Clevera nie wylogowuje ich z Twojego dostawcy tożsamości.
Aplikacja komputerowa: aplikacja komputerowa loguje się przez przeglądarkę. Na stronie logowania w przeglądarce wpisz swój służbowy adres e-mail i kliknij Kontynuuj z Twoim dostawcą. Po zalogowaniu u dostawcy tożsamości przeglądarka przekieruje Cię z powrotem do aplikacji komputerowej, która zakończy proces logowania. Zobacz Zaloguj się do aplikacji komputerowej.
Kto może używać SSO
| Osoba | Czy może zalogować się przez SSO? |
|---|---|
| Członek obszaru roboczego, którego domena e-mail jest na Twojej liście | Tak |
| Osoba w Twojej domenie bez konta w Clevera | Tak, jeśli włączona jest opcja Twórz konta przy pierwszym logowaniu. W przeciwnym razie zaproś ją najpierw. |
| Osoba w Twojej domenie, która ma już konto w Clevera, ale nie jest członkiem tego obszaru roboczego | Nie. Zaproś ją, a gdy zaakceptuje, SSO będzie dla niej działać. |
| Właściciel | Tak, jeśli sam zapisał konfigurację SSO. Zawsze może też użyć swojego hasła. |
| Każdy, czyja domena e-mail nie znajduje się na Twojej liście | Nie. Logują się tak, jak dotychczas. |
Trzeci i czwarty wiersz to zabezpieczenia: ponieważ domeny e-mail w Clevera nie są weryfikowane, SSO nigdy nie przejmuje konta, które nie jest już w Twoim obszarze roboczym, i nigdy nie loguje właściciela przez połączenie zapisane przez kogoś innego.
Miejsca twórców
Osoba utworzona przez SSO otrzymuje wybraną przez Ciebie Domyślną rolę dla nowych członków SSO. Jeśli jest to Twórca treści, a każde miejsce twórcy w Twoim planie jest zajęte, dołącza jako Edytor, co nie zużywa miejsca. Dodaj miejsce i zmień jej rolę w Ustawienia zespołu → Członkowie. Zobacz Zrozumienie obszarów roboczych, ról i miejsc twórców.
Co dzieje się z hasłami
- Istniejący członkowie zachowują swoje hasło. Gdy Wymagaj SSO jest wyłączone, mogą używać obu metod. Gdy jest włączone, członek, który loguje się poprawnym hasłem, widzi „Twoja organizacja wymaga logowania jednokrotnego. Użyj przycisku SSO, aby kontynuować”.
- Nowe osoby w Twoich domenach nie mogą utworzyć konta z hasłem, gdy Wymagaj SSO jest włączone. Formularz rejestracji odpowiada: „Twoja organizacja loguje się przez logowanie jednokrotne (SSO). Przejdź do logowania, wpisz ten adres e-mail i wybierz Kontynuuj z SSO”. Ich konto jest tworzone przy pierwszym logowaniu przez SSO (jeśli włączona jest opcja Twórz konta przy pierwszym logowaniu; w przeciwnym razie zaproś je).
- Konta utworzone przez SSO nie mają hasła, które zna użytkownik. Jeśli SSO zostanie później wyłączone lub usunięte, używają opcji Zapomniałeś hasła? na stronie logowania, aby je ustawić.
- Logowanie przez Google jest zablokowane dla członków z Twoich domen, gdy Wymagaj SSO jest włączone.
Usuwanie dostępu
Clevera nie synchronizuje użytkowników z Twojego dostawcy tożsamości. Usunięcie przypisania kogoś u Twojego dostawcy tożsamości zatrzymuje nowe logowania przez SSO, ale przeglądarka, która jest już zalogowana, pozostaje zalogowana. Aby natychmiast odciąć dostęp, usuń tę osobę również w Ustawienia zespołu → Członkowie.