

了解 Clevera 中的单点登录 (SSO)
单点登录在 Clevera 中的作用:哪些方案包含此功能、SAML 2.0 与 OpenID Connect 的对比、谁可以使用它登录、强制 SSO,以及现有成员和密码会发生什么变化。
单点登录 (SSO) 让你的团队能够使用其公司账户登录 Clevera,这些账户来自 Okta、Microsoft Entra ID、Google Workspace 或任何 SAML 2.0 或 OpenID Connect 提供商。本文介绍了 SSO 在 Clevera 中的作用、谁可以进行设置,以及成员会遇到哪些变化。
开始之前
- 方案: SSO 是自定义方案的一部分。在其他方案中,所有者会在 团队设置 → 安全 中看到 需要自定义方案,并附带一个 联系我们 链接。请参阅 选择方案。
- 谁来设置: 仅限工作区 所有者。管理员无法查看或更改 SSO 设置。
- 你的身份提供商: 可以在你的身份提供商 (IdP) 中创建应用,或能够为你提供相关数值的人员。
- 你的电子邮件域: 你的员工登录时使用的所有公司域,例如
acme.example。
SSO 在 Clevera 中的作用
| 发生的情况 | |
|---|---|
| 登录 | 用户在 Clevera 登录页面输入工作邮箱,并点击 继续使用 你的提供商。他们在 IdP 完成登录后,将以已登录状态返回你的工作区。 |
| 新用户 | 开启 首次登录时创建账户 后,没有 Clevera 账户的用户在首次登录时会自动获得一个账户,并以你选择的默认角色加入你的工作区(如果该角色需要创作者席位且没有空余席位,则会以编辑者身份加入)。 |
| 现有成员 | 电子邮件域在你的列表中的成员可以立即使用 SSO 登录。他们的视频或角色不会有任何变化。 |
| 强制 SSO | 开启 强制 SSO 后,你所在域的成员将无法再使用密码或 Google 登录,且你所在域的新用户无法通过密码注册。 |
| 所有者 | 所有者始终可以使用密码登录,因此你不会被锁定在系统之外。 |
SSO 按工作区生效:连接、其域及其规则均属于你设置它的那个工作区。
SAML 2.0 或 OpenID Connect
Clevera 两者均支持。请选择你的 IdP 管理员偏好的一种;对你的成员而言,结果是一样的。
| SAML 2.0 | OpenID Connect (OIDC) | |
|---|---|---|
| 你在 Clevera 中输入的内容 | IdP 实体 ID、SSO 登录 URL、X.509 证书、可选的注销 URL | 客户端 ID、客户端密钥和发现 URL(或手动输入端点) |
| 你提供给 IdP 的内容 | 实体 ID / 受众 URI 和 ACS URL (回复 URL) | 重定向 URI (回调 URL) |
| 从 IdP 单点注销 | 支持(如果你添加了注销 URL) | 不支持 |
| 指南 | 设置 SAML SSO | 设置 OpenID Connect SSO |
提供商指南:Okta、Microsoft Entra ID、Google Workspace。OneLogin (SAML 或 OIDC) 和 JumpCloud (仅限 SAML) 也在提供商列表中;请参考通用的 SAML 或 OIDC 指南进行设置。
设置流程
在你的 IdP 中创建应用
使用 Clevera 在设置对话框第一步中显示的数值,每个数值旁都有一个复制按钮:SAML 的实体 ID 和 ACS URL,或 OIDC 的重定向 URI。
在 Clevera 中进行连接
打开侧边栏顶部的工作区菜单,选择 团队设置,然后选择 安全。在 单点登录 下,点击 设置 SSO 并完成四个步骤:提供商、身份提供商、域和角色、查看。点击 保存配置。
进行测试
点击 运行测试,然后在隐私浏览器窗口中使用测试成员身份进行登录。
启用它
开启 启用 SSO。当每个人都能登录后,如果你希望 SSO 成为唯一的登录方式,请开启 强制 SSO。
保存操作本身不会自动开启 SSO,因此你可以先准备连接,而不会影响任何人。
之后用户如何登录
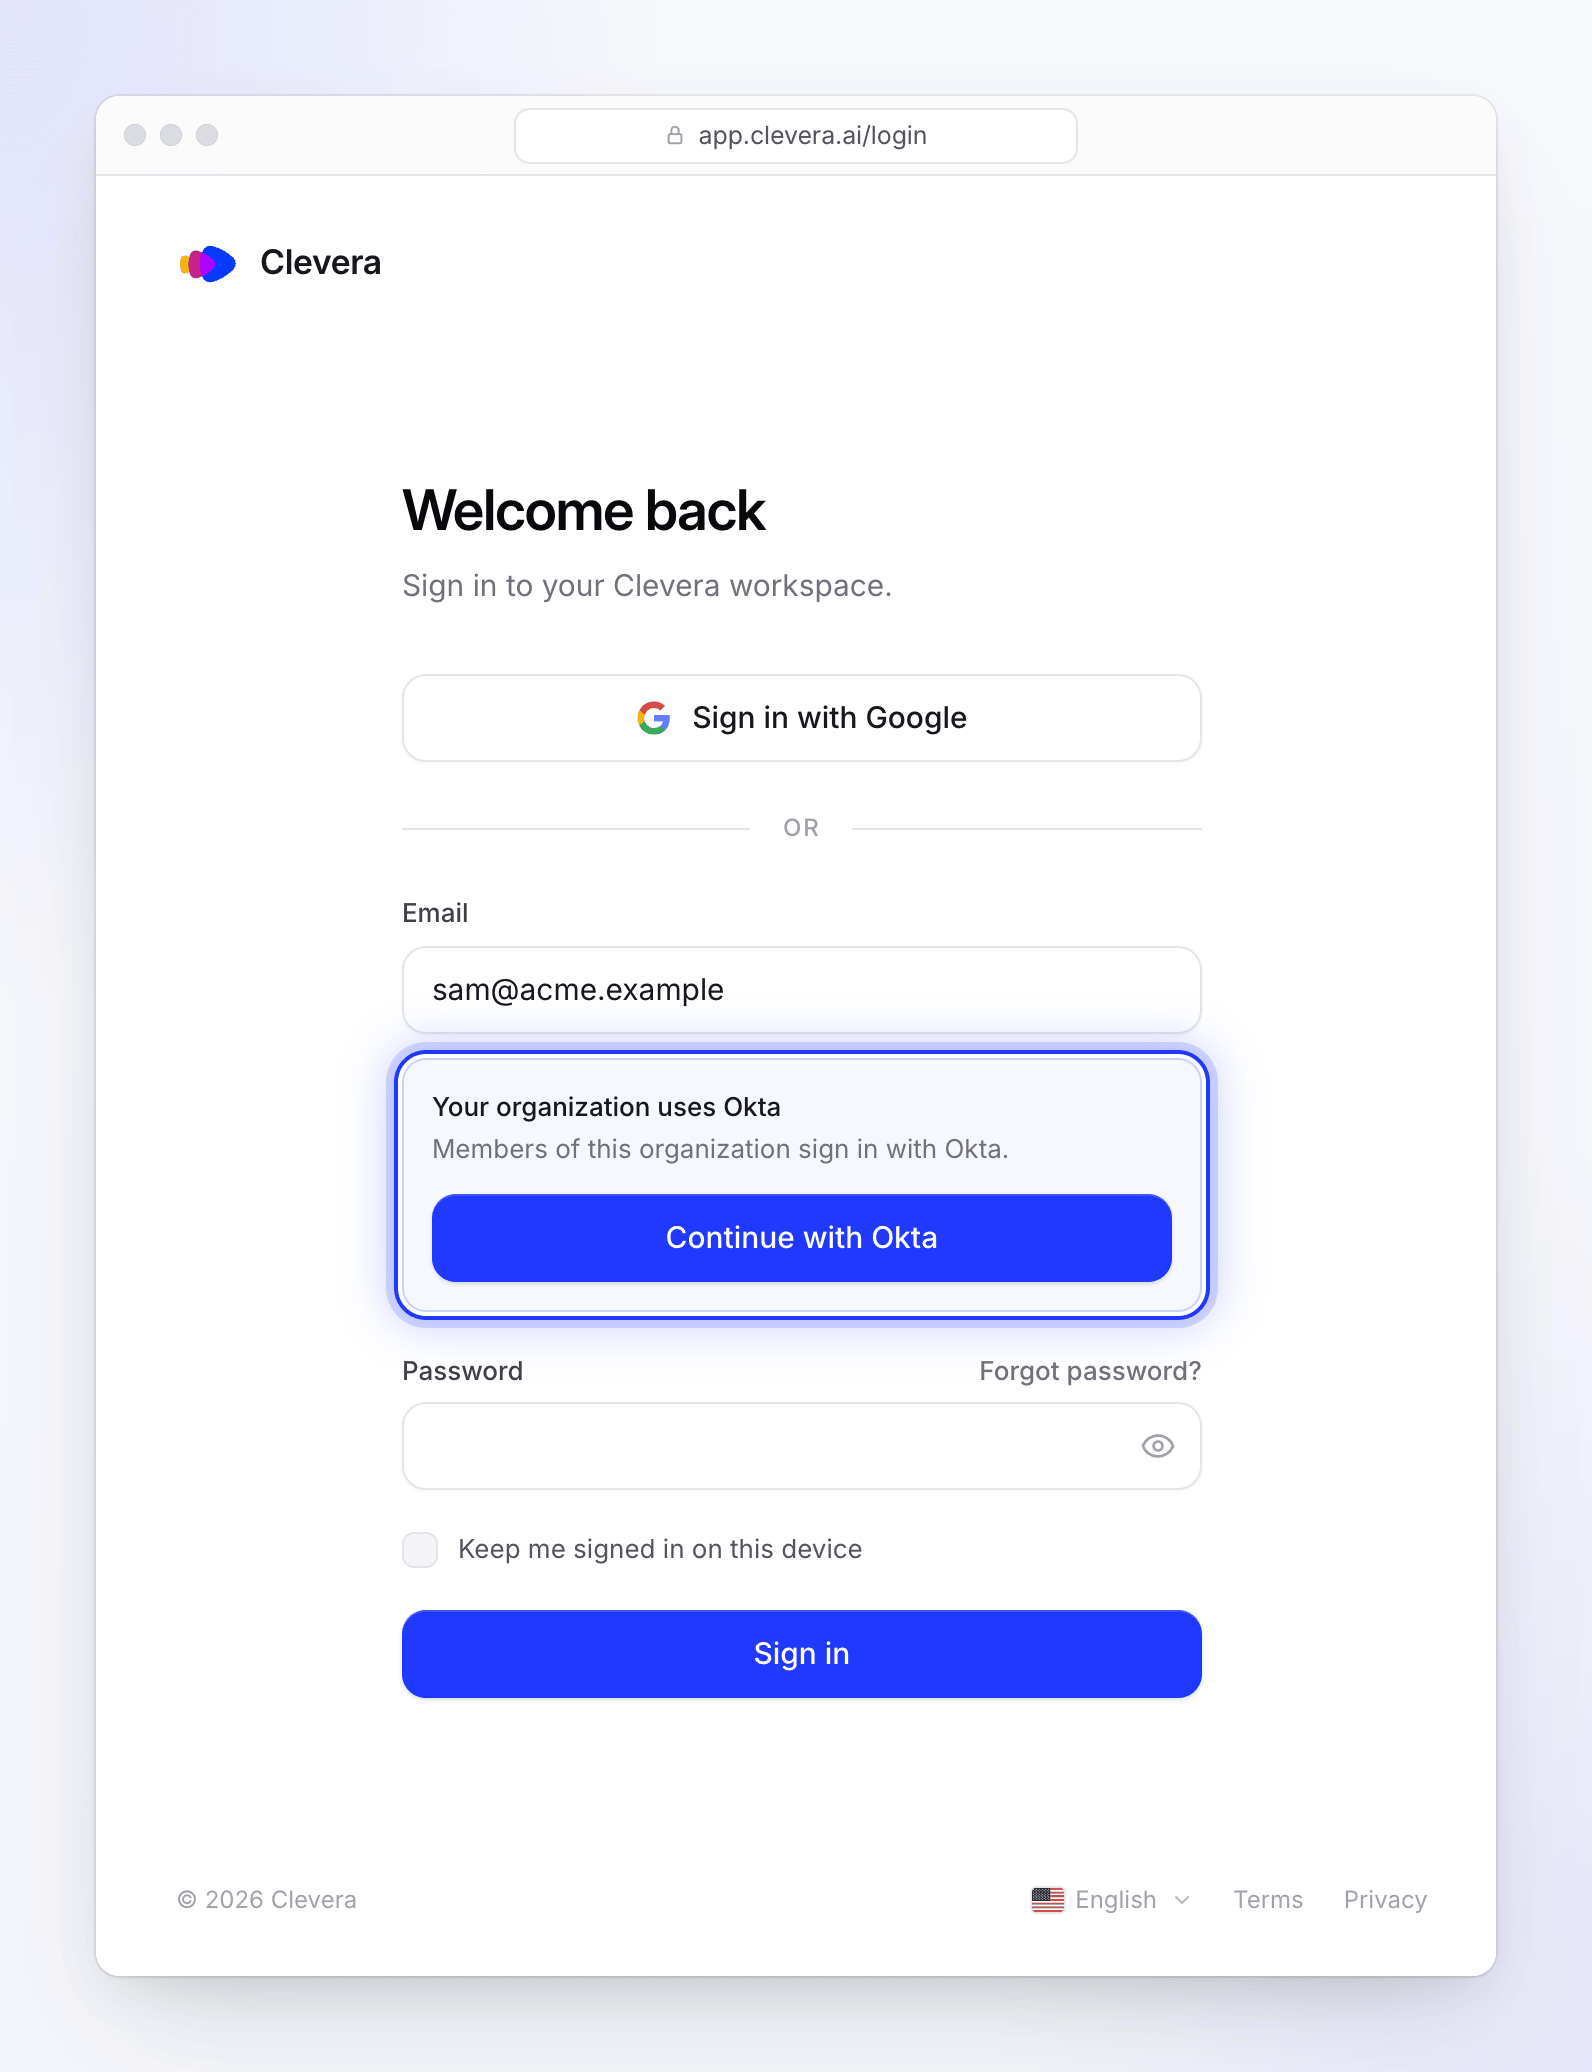
- 在 Clevera 登录页面,他们输入工作邮箱。
- Clevera 会识别该域并显示“你的组织使用 Okta”(你的提供商名称)以及一个 继续使用 Okta 按钮。对于 自定义 SAML/OIDC 提供商,它会显示“你的组织使用 SSO”,按钮文字为 继续使用 SSO。开启 强制 SSO 后,它会添加“此组织的成员使用 Okta 登录”。
- 他们点击按钮,在你的 IdP 完成登录,然后进入你在该工作区的 Clevera 主页。如果他们在被要求登录时正在打开某个 Clevera 链接,他们将直接进入该页面。
在注销之前,他们将保持在该浏览器的登录状态。注销 Clevera 不会让他们从你的 IdP 注销。
桌面应用: 桌面应用通过你的浏览器进行登录。在浏览器的登录页面上,输入你的工作邮箱并点击 继续使用 你的提供商。在 IdP 完成登录后,浏览器会将你带回桌面应用,并完成登录过程。请参阅 登录桌面应用。
谁可以使用 SSO
| 人员 | 可以使用 SSO 登录吗? |
|---|---|
| 电子邮件域在你的列表中的工作区成员 | 是 |
| 所在域中没有 Clevera 账户的用户 | 是,如果开启了 首次登录时创建账户。否则请先邀请他们。 |
| 所在域中已有 Clevera 账户但不是此工作区成员的用户 | 否。邀请他们,一旦他们接受,SSO 即可生效。 |
| 所有者 | 是,如果他们亲自保存了 SSO 配置。他们也可以始终使用密码。 |
| 电子邮件域不在你的列表中的任何人 | 否。他们继续使用当前方式登录。 |
第三行和第四行是安全保障:由于 Clevera 中的电子邮件域未经验证,SSO 永远不会接管不在你工作区中的账户,也不会通过他人保存的连接登录所有者。
创作者席位
通过 SSO 创建的用户将获得你选择的 新 SSO 成员的默认角色。如果该角色是 内容创作者 且你的方案中所有创作者席位已满,他们将以 编辑者 身份加入,这不会占用席位。请在 团队设置 → 成员 中添加席位并更改他们的角色。请参阅 了解工作区、角色和创作者席位。
密码会发生什么变化
- 现有成员 保留其密码。在 强制 SSO 关闭时,他们可以使用任一方式。开启后,使用密码登录的成员会看到“你的组织需要单点登录。请使用 SSO 按钮继续。”
- 你所在域的新用户 在 强制 SSO 开启时无法使用密码创建账户。注册表单会提示“你的组织使用单点登录 (SSO) 登录。请前往登录页面,输入此邮箱并选择‘继续使用 SSO’。”他们的账户将在首次使用 SSO 登录时创建(前提是开启了 首次登录时创建账户;否则请邀请他们)。
- 由 SSO 创建的账户 没有用户已知的密码。如果之后关闭或移除了 SSO,他们可以使用登录页面上的 忘记密码? 来设置密码。
- 强制 SSO 开启时,你所在域成员的 Google 登录功能将被禁用。
移除某人的访问权限
Clevera 不会从你的 IdP 同步用户。在 IdP 中取消分配某人会阻止新的 SSO 登录,但已登录的浏览器会保持登录状态。要立即切断访问权限,请同时在 团队设置 → 成员 中移除他们。