

使用 Microsoft Entra ID 設定 SSO
為 Clevera 單一登入進行 Microsoft Entra ID (Azure AD) 的逐步設定,包含 SAML 2.0 或 OpenID Connect:企業應用程式或應用程式註冊、簽署、宣告、數值對應以及測試。
設定 Microsoft Entra ID (前身為 Azure AD) 與 Clevera 之間的單一登入,讓你的團隊能使用 Microsoft 公司帳戶登入。你可以透過 SAML 2.0 或 OpenID Connect (OIDC) 進行連線;本指南涵蓋了 Entra 端的設定以及 Clevera 中對應的欄位。
Microsoft Entra 管理中心會不定期更新。如果下方的標籤不符,請尋找意義相同的設定,並使用完整數值列表的通用指南:SAML、OIDC。
開始之前
- 你是 Clevera 工作區的擁有者,且方案為自訂方案。
- 你可以在 Entra 中建立企業應用程式或應用程式註冊(例如擔任應用程式管理員)。
- 你知道團隊成員使用的電子郵件網域,例如
acme.example。
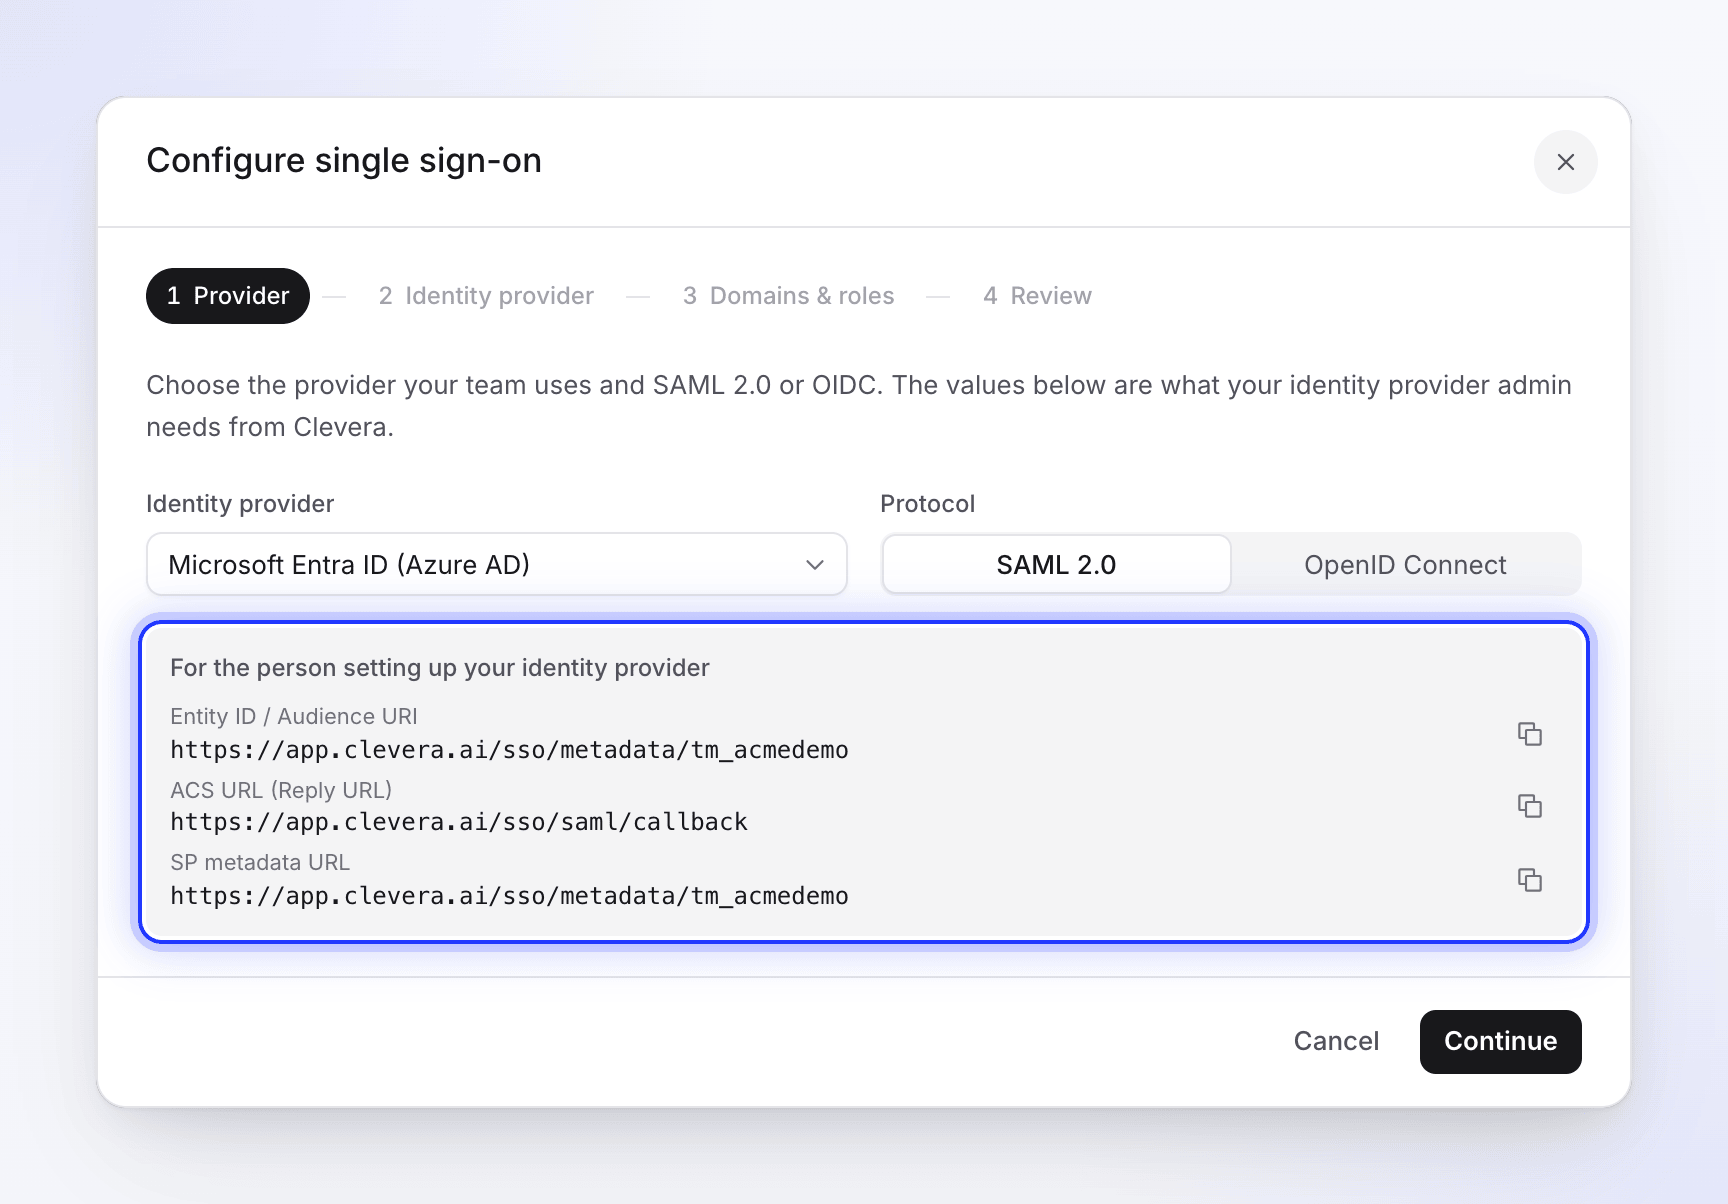
請先開啟 Clevera 設定對話框,以便複製其中的數值:開啟側邊欄頂端的工作區選單,選擇團隊設定,接著點選安全性,然後點擊設定 SSO。選擇 Microsoft Entra ID (Azure AD) 作為身分識別提供者。
使用 SAML 2.0 連線
建立企業應用程式
在 Microsoft Entra 管理中心,前往企業應用程式並點擊新增應用程式,然後選擇建立您自己的應用程式。將其命名為
Clevera,選擇整合您在資源庫中找不到的任何其他應用程式 (非資源庫),然後點擊建立。選擇 SAML
在新的應用程式中,開啟單一登入並選擇 SAML。
輸入 Clevera 的數值
在基本 SAML 設定中,點擊編輯並填入以下內容:
Entra 欄位 來自 Clevera 的數值 識別碼 (實體識別碼) 實體識別碼 / 對象 URI (從 Clevera 對話框複製;結尾為你的工作區識別碼) 回覆 URL (判斷提示取用者服務 URL) https://app.clevera.ai/sso/saml/callback登入 URL 保持空白 轉送狀態 保持空白 登出 URL 僅在你將使用單一登出時填寫: https://app.clevera.ai/sso/saml/slo點擊儲存。
檢查宣告
在屬性與宣告中,開啟唯一使用者識別碼 (名稱識別碼)。將名稱識別碼格式設為電子郵件地址,並將來源屬性設為包含成員電子郵件的屬性:
user.mail,如果他們的登入名稱就是電子郵件,則設為user.userprincipalname。保留預設的givenname、surname和emailaddress宣告:Clevera 會讀取這些內容。簽署回應與判斷提示
在 SAML 憑證中,點擊簽署憑證旁邊的編輯。將簽署選項設為簽署 SAML 回應與判斷提示,並將簽署演算法設為 SHA-256。點擊儲存。
Entra 預設僅簽署判斷提示,而 Clevera 會拒絕該設定。
將 Entra 的數值複製到 Clevera
在 SAML 憑證中,下載憑證 (Base64) 並以文字編輯器開啟。在設定 Clevera 中,複製這些 URL。在 Clevera 中,將通訊協定設為 SAML 2.0,點擊繼續,並貼上:
Entra 數值 Clevera 欄位 Microsoft Entra 識別碼 IdP 實體識別碼 登入 URL SSO 登入 URL 登出 URL 登出 URL (選填) 憑證 (Base64) 的內容 X.509 憑證 指派人員
在使用者與群組中,點擊新增使用者/群組,並加入需要使用 Clevera 的人員或群組。
接著在 Clevera 完成設定:網域與角色。
使用 OpenID Connect 連線
註冊應用程式
在 Clevera 的設定對話框中,將通訊協定設為 OpenID Connect 並從灰色方塊中複製重新導向 URI (回呼 URL)。在 Entra 中,前往應用程式註冊並點擊新註冊。將其命名為
Clevera,選擇僅此組織目錄中的帳戶 (單一租用戶),並在重新導向 URI 下選擇網頁並貼上https://app.clevera.ai/sso/oidc/callback。點擊註冊。複製識別碼
在應用程式的總覽頁面上,複製應用程式 (用戶端) 識別碼與目錄 (租用戶) 識別碼。
建立用戶端密碼
開啟憑證與密碼,點擊新增用戶端密碼,選擇到期日並點擊新增。請立即複製密碼的數值(而非密碼識別碼);Entra 只會顯示該數值一次。
新增電子郵件宣告
開啟權杖設定,點擊新增選用宣告,選擇 ID,勾選 email 並點擊新增。接受新增 Microsoft Graph 電子郵件權限的提示。若未執行此步驟,Clevera 將會退而求其次使用登入名稱 (
preferred_username),這僅在該名稱為使用者的電子郵件時才有效。填寫 Clevera
在 Clevera 中,點擊繼續並輸入:
Clevera 欄位 數值 用戶端識別碼 應用程式 (用戶端) 識別碼 用戶端密碼 密碼的數值 探索 URL https://login.microsoftonline.com/你的目錄 (租用戶) 識別碼/v2.0/.well-known/openid-configuration請在 URL 中使用你的租用戶識別碼,不要使用
common或organizations:Clevera 會檢查簽發者,而這些共用的 URL 無法與其匹配。限制登入人員 (選填)
預設情況下,租用戶中的任何人都可以使用此應用程式。若要限制存取,請開啟企業應用程式 → Clevera → 屬性,將需要指派嗎?設為是,並在使用者與群組中新增人員或群組。
在 Clevera 完成設定
- 在網域與角色中,新增成員使用的每個電子郵件網域,包含租用戶中任何額外驗證過的網域。選擇首次登入時建立帳戶以及新 SSO 成員的預設角色。
- 在審閱中,點擊儲存設定。
- 點擊執行測試,開啟啟用 SSO,並在私密視窗中以測試使用者身分,從 Clevera 登入頁面開始進行登入。
- 當所有人都運作正常後,若希望強制使用 SSO,請開啟要求 SSO。
成員在 Clevera 登入頁面輸入公司電子郵件,並點擊繼續使用 Microsoft Entra ID (Azure AD)。
疑難排解
| 問題 | 檢查項目 |
|---|---|
| Microsoft 登入後出現「SSO 驗證失敗…」,使用 SAML | 簽署選項為簽署 SAML 回應與判斷提示;Clevera 中的憑證為啟用狀態;識別碼 (實體識別碼) 與 Clevera 完全相符。 |
| 從 My Apps 開啟 Clevera 後出現「SSO 工作階段已過期。請再試一次。」 | 預期行為:登入必須從 Clevera 登入頁面開始。 |
| Microsoft 顯示回覆 URL 不符 | 回覆 URL (SAML) 或 網頁重新導向 URI (OIDC) 必須與 Clevera 的數值完全一致。 |
| Microsoft 顯示使用者未被指派 | 在使用者與群組中新增他們,或將需要指派嗎?設為否。 |
| 使用 OIDC 時出現「SSO 驗證失敗…」 | 探索 URL 使用了你的租用戶識別碼;密碼為數值而非識別碼,且尚未過期;該人員擁有電子郵件地址。 |
| 「您的電子郵件網域未獲授權使用此團隊的 SSO。」 | 他們的電子郵件網域不在允許的電子郵件網域中。請在 Clevera 中新增該網域。 |
更多訊息:修正 SSO 登入問題。