

Google WorkspaceでのSSO設定
Cleveraのシングルサインオン(SSO)に向けたGoogle Workspaceのステップバイステップ設定ガイドです。OpenID Connect用の内部OAuthクライアント、またはGoogle管理コンソールでのカスタムSAMLアプリの作成方法と、各Cleveraフィールドへの入力値について解説します。
Google WorkspaceとClevera間でシングルサインオンを設定し、チームメンバーがGoogleの仕事用アカウントでサインインできるようにします。Google CloudのOAuthクライアントを使用したOpenID Connect(OIDC)、またはGoogle管理コンソールでのカスタムSAMLアプリを使用したSAML 2.0のいずれかで接続できます。
Googleのコンソールは随時変更されます。以下のラベルが一致しない場合は、同じ意味を持つ設定を探してください。値の全リストについては、一般的なガイドであるSAMLおよびOIDCを参照してください。
始める前に
- あなたはカスタムプランを利用しているCleveraワークスペースのオーナーであること。
- OIDCの場合:Google Workspace組織に属するGoogle CloudプロジェクトでOAuthクライアントを作成できること。
- SAMLの場合:Google Workspaceのスーパー管理者であること。
acme.exampleを含むGoogle Workspaceのドメイン(セカンダリドメインを含む)を把握していること。
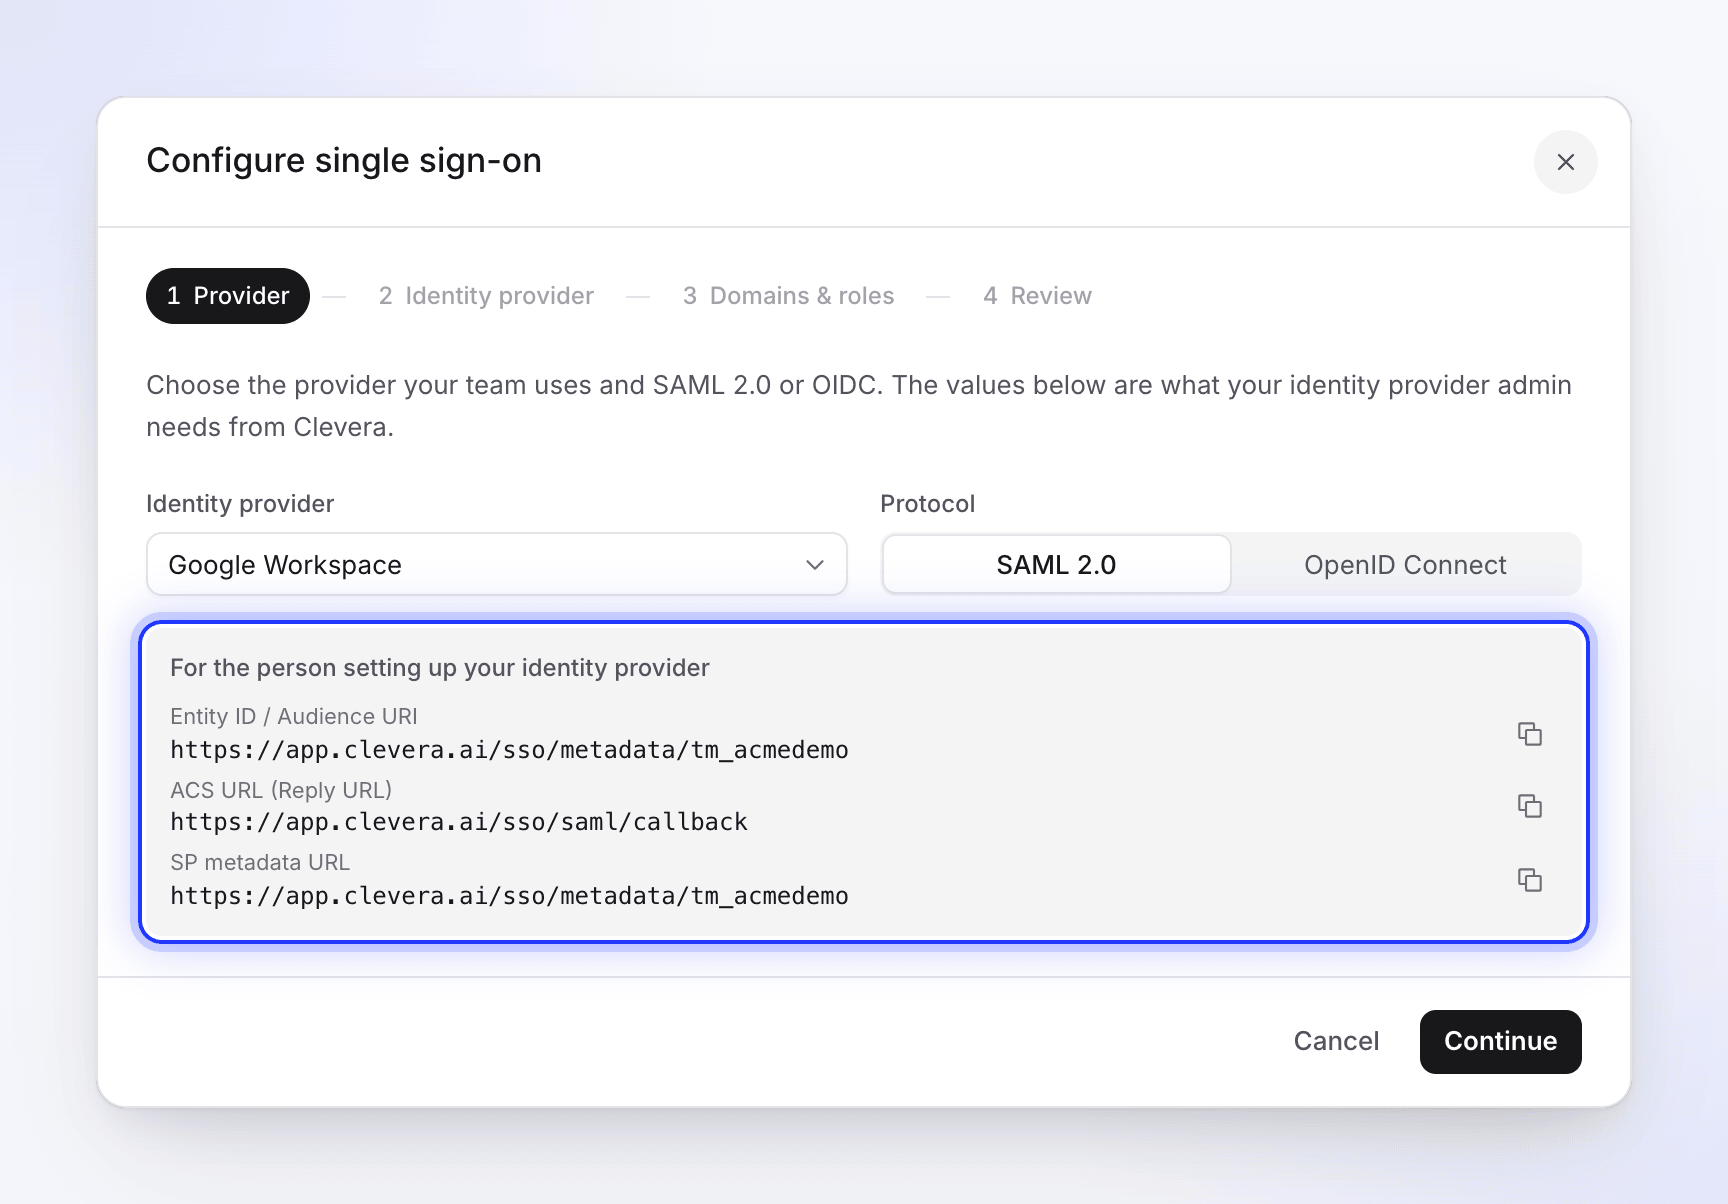
まずCleveraの設定ダイアログを開きます。サイドバー上部のワークスペースメニューからチーム設定、セキュリティの順に選択し、SSOを設定をクリックします。IDプロバイダーとしてGoogle Workspaceを選択してください。
OpenID Connectで接続する
アプリを内部用に設定する
Google Cloudコンソールで組織内のプロジェクトを選択し、Google Auth Platform(古いコンソールの場合はAPIとサービス → OAuth同意画面)を開きます。オーディエンス(ユーザータイプ)を内部に設定し、Google Workspace内のアカウントのみがサインインできるようにします。アプリの名前(
Clevera)とサポートメールを入力してください。OAuthクライアントを作成する
Cleveraの設定ダイアログでプロトコルをOpenID Connectに設定し、グレーのボックスからリダイレクトURI(コールバックURL)をコピーします。次に、Googleでクライアント(またはAPIとサービス → 認証情報)を開き、OAuthクライアントIDを作成します。
Googleフィールド 値 アプリケーションの種類 ウェブアプリケーション 名前 Clevera承認済みのリダイレクトURI リダイレクトURI(コールバックURL): https://app.clevera.ai/sso/oidc/callback作成をクリックし、クライアントIDとクライアントシークレットをコピーします。
Cleveraに入力する
Cleveraで続行をクリックし、以下を入力します。
Cleveraフィールド 値 クライアントID GoogleのクライアントID クライアントシークレット Googleのクライアントシークレット ディスカバリーURL https://accounts.google.com/.well-known/openid-configuration
GoogleはCleveraが要求するopenid email profileスコープに対してemailおよびnameクレームを送信するため、追加のマッピングは不要です。
SAML 2.0で接続する
カスタムSAMLアプリを追加する
Google管理コンソールでアプリ → ウェブアプリとモバイルアプリに移動し、アプリを追加をクリックしてカスタムSAMLアプリを追加を選択します。名前を
Cleveraにして続行をクリックします。Googleの値をCleveraにコピーする
Google IDプロバイダーの詳細で、値をCleveraにコピーします(先にプロトコルをSAML 2.0に設定し、続行をクリックしてください)。
Googleの値 Cleveraフィールド エンティティID IdPエンティティID SSO URL SSOサインインURL 証明書 X.509証明書 Googleで続行をクリックします。
Cleveraの値を入力する
サービスプロバイダーの詳細で以下を入力します。
Googleフィールド 値 ACS URL https://app.clevera.ai/sso/saml/callbackエンティティID CleveraダイアログのエンティティID / オーディエンスURI 開始URL 空白のまま 署名付きレスポンス チェックを入れる 名前IDの形式 EMAIL 名前ID 基本情報 → プライマリメール 続行をクリックします。
名前をマッピングする
属性のマッピングで、名を
firstNameに、姓をlastNameにマッピングします。完了をクリックします。アプリを有効にする
アプリのユーザーアクセスを開き、全員に対してオン(またはCleveraを使用すべき組織部門やグループに対してオン)を選択して保存をクリックします。Googleによると、適用されるまで時間がかかる場合があります。
Cleveraでの仕上げ
- ドメインとロールで、メンバーが使用するすべてのGoogle Workspaceドメインを追加します。初回サインイン時にアカウントを作成と、新しいSSOメンバーのデフォルトロールを選択します。
- 確認で、設定を保存をクリックします。
- テストを実行をクリックし、SSOを有効にするをオンにして、プライベートウィンドウでCleveraのサインインページからテストユーザーとしてサインインします。
- 全員で正常に動作することを確認したら、SSOのみをログイン方法とする場合はSSOを必須にするをオンにします。これにより、該当メンバーのGoogleで続行は無効になります。
メンバーはCleveraのサインインページで仕事用メールを入力し、Google Workspaceで続行をクリックします。
トラブルシューティング
| 問題 | 確認事項 |
|---|---|
| Googleで「Error 400: redirect_uri_mismatch」と表示される | 承認済みのリダイレクトURIが、CleveraのリダイレクトURI(コールバックURL)(https://app.clevera.ai/sso/oidc/callback)と完全に一致している必要があります。 |
| アプリが組織内のユーザーに制限されているとGoogleが表示する | サインインしているアカウントがWorkspaceのものではありません。 |
| SAMLでGoogleサインイン後に「SSO認証に失敗しました…」と表示される | 署名付きレスポンスにチェックが入っているか、Cleveraの証明書がアプリの現在の証明書と一致しているか、エンティティIDがCleveraと完全に一致しているかを確認してください。それでも失敗する場合は、代わりにOIDCで接続してください。 |
| GoogleアプリメニューからCleveraを開いた後に「SSOセッションの有効期限が切れました」と表示される | 仕様です。サインインはCleveraのサインインページから開始する必要があります。 |
| Googleでアプリがユーザーに対して設定されていないと表示される(SAML) | ユーザーアクセスで、該当する組織部門またはグループに対してアプリを有効にしてください。 |
| 「メールのドメインはこのチームのSSOで許可されていません。」 | セカンダリドメインを含め、ドメインを許可されたメールドメインに追加してください。 |
その他のメッセージについては、SSOサインインの問題を修正するを参照してください。