

ตั้งค่า SSO ด้วย SAML 2.0
เชื่อมต่อ Clevera เข้ากับผู้ให้บริการข้อมูลประจำตัวของคุณด้วย SAML 2.0: Entity ID และ ACS URL ที่ต้องระบุให้ IdP ของคุณ, การตั้งค่าการลงนามและ Name ID, แอตทริบิวต์ที่ Clevera อ่าน, ฟิลด์การตั้งค่าทั้งหมด, การทดสอบ และการเปิดใช้งาน SSO
เชื่อมต่อ Clevera เข้ากับผู้ให้บริการข้อมูลประจำตัว (IdP) ของคุณด้วย SAML 2.0 เพื่อให้ทีมของคุณลงชื่อเข้าใช้ด้วยบัญชีบริษัท บทความนี้จะแสดงรายการฟิลด์ทั้งหมดในกล่องโต้ตอบการตั้งค่าของ Clevera, ค่าที่ถูกต้องที่ IdP ของคุณต้องการ รวมถึงวิธีทดสอบและเปิดใช้งาน
สำหรับข้อมูลว่า SSO เปลี่ยนแปลงอะไรบ้างสำหรับสมาชิกของคุณ โปรดอ่าน ทำความเข้าใจการลงชื่อเข้าใช้ครั้งเดียว (SSO) ก่อน สำหรับขั้นตอนบนหน้าจอ IdP ทีละขั้นตอน โปรดดูคู่มือสำหรับ Okta, Microsoft Entra ID และ Google Workspace
ก่อนที่คุณจะเริ่ม
- คุณเป็น เจ้าของ พื้นที่ทำงานบน แพลนแบบกำหนดเอง
- คุณสามารถสร้างแอป SAML ใน IdP ของคุณได้ หรือคุณกำลังทำงานร่วมกับผู้ที่สามารถทำได้
- คุณทราบโดเมนอีเมลทั้งหมดที่ทีมของคุณใช้ เช่น
acme.exampleและeu.acme.example
ค่าที่ต้องระบุให้ IdP ของคุณ
Clevera จะแสดงค่าเหล่านี้ในกล่องโต้ตอบการตั้งค่าภายใต้ "สำหรับผู้ที่ตั้งค่าผู้ให้บริการข้อมูลประจำตัวของคุณ" โดยแต่ละค่าจะมีปุ่มคัดลอก ให้คัดลอกค่าจากตรงนั้น: Entity ID จะมี ID ของพื้นที่ทำงานของคุณรวมอยู่ด้วย

| ป้ายกำกับ Clevera | คืออะไรใน IdP ของคุณ | ค่า |
|---|---|---|
| Entity ID / Audience URI | Audience URI, SP Entity ID, Identifier | https://app.clevera.ai/sso/metadata/ ตามด้วย ID พื้นที่ทำงานของคุณ |
| ACS URL (Reply URL) | Assertion Consumer Service URL, Single sign-on URL, Reply URL | https://app.clevera.ai/sso/saml/callback |
| SP metadata URL | Service provider metadata | ที่อยู่เดียวกับ Entity ID โดยจะแสดงข้อมูลเมตา SAML ของ Clevera ในรูปแบบ XML สำหรับ IdP ที่สามารถนำเข้าข้อมูลนี้ได้ |
ตั้งค่าแอปใน IdP ของคุณดังนี้:
| การตั้งค่า IdP | ตั้งค่าเป็น |
|---|---|
| รูปแบบ Name ID | EmailAddress (urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress) |
| ค่า Name ID | อีเมลที่ทำงานของบุคคลนั้น |
| การลงนาม | ลงนาม ทั้งการตอบกลับ SAML และการยืนยัน (Assertion) แนะนำให้ใช้ SHA-256 |
| การเข้ารหัส Assertion | ปิด Clevera ไม่ยอมรับ Assertion ที่เข้ารหัส |
| คำขอการตรวจสอบสิทธิ์ที่ลงนาม | ไม่จำเป็น Clevera ส่งคำขอที่ไม่ได้ลงนาม |
| การเชื่อมโยงสำหรับ ACS URL | HTTP POST |
| Default RelayState, การลงชื่อเข้าใช้ที่เริ่มต้นโดย IdP | เว้นว่างไว้ การลงชื่อเข้าใช้ต้องเริ่มต้นที่หน้าลงชื่อเข้าใช้ของ Clevera |
แอตทริบิวต์ที่ Clevera อ่าน
อีเมลมาจาก Name ID หาก Name ID ไม่ใช่อีเมล Clevera จะมองหาแอตทริบิวต์แรกจากรายการต่อไปนี้:
| วัตถุประสงค์ | ชื่อแอตทริบิวต์ที่ Clevera ยอมรับ (ตามลำดับ) |
|---|---|
| อีเมล | email, http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress, User.Email |
| ชื่อจริง | firstName, http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname, User.FirstName, first_name |
| นามสกุล | lastName, http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname, User.LastName, last_name |
| ชื่อที่แสดง (ใช้เมื่อไม่มีชื่อจริงหรือนามสกุล) | displayName, http://schemas.xmlsoap.org/ws/2005/05/identity/claims/name, User.Name, name |
ชื่อจะถูกใช้เมื่อ Clevera สร้างบัญชีใหม่เท่านั้น หากไม่มีแอตทริบิวต์ชื่อเลย บัญชีจะถูกตั้งชื่อตามส่วนของอีเมลก่อนเครื่องหมาย @ Clevera ไม่อ่านแอตทริบิวต์กลุ่มหรือบทบาท: ทุกคนที่สร้างโดย SSO จะได้รับบทบาทเริ่มต้นที่คุณเลือกไว้ด้านล่าง
เชื่อมต่อ IdP ของคุณใน Clevera
เปิดแท็บความปลอดภัย
เปิดเมนูพื้นที่ทำงานที่ด้านบนของแถบด้านข้าง เลือก การตั้งค่าทีม จากนั้นเลือก ความปลอดภัย ภายใต้ Single sign-on ให้คลิก Set up SSO กล่องโต้ตอบ Configure single sign-on จะเปิดขึ้น
ผู้ให้บริการ
เลือก Identity provider ของคุณ (Okta, Microsoft Entra ID (Azure AD), OneLogin, Google Workspace, JumpCloud หรือ Custom SAML/OIDC Provider) และตั้งค่า Protocol เป็น SAML 2.0 คัดลอกค่าในช่องสีเทาลงใน IdP ของคุณ จากนั้นคลิก ดำเนินการต่อ
ชื่อของผู้ให้บริการคือสิ่งที่สมาชิกเห็นบนปุ่มลงชื่อเข้าใช้ เช่น Continue with Okta สำหรับ Custom SAML/OIDC Provider ปุ่มจะแสดงข้อความ Continue with SSO
ผู้ให้บริการข้อมูลประจำตัว
วางค่าจากหน้าการตั้งค่า SAML ของ IdP ของคุณ ดู ข้อมูลอ้างอิงฟิลด์ คลิก ดำเนินการต่อ
โดเมนและบทบาท
พิมพ์โดเมนอีเมลแต่ละรายการภายใต้ Allowed email domains และคลิก เพิ่ม (หรือกด Enter) จากนั้นเลือกว่าจะ Create accounts on first sign-in หรือไม่ และเลือก Default role for new SSO members ดู โดเมนและบทบาท
ตรวจสอบ
ตรวจสอบสรุปและคลิก Save configuration คุณจะเห็นข้อความ "SSO configuration saved. Run a test, then turn it on." การบันทึกไม่ได้เป็นการเปิดใช้งาน SSO
ฟิลด์ของผู้ให้บริการข้อมูลประจำตัว

| ฟิลด์ | จำเป็น | สิ่งที่ต้องวาง | IdP ของคุณเรียกสิ่งนี้ว่าอะไร |
|---|---|---|---|
| IdP Entity ID | ใช่ | ผู้ออกใบรับรองของ IdP ตามที่ IdP ของคุณแสดง | Identity Provider Issuer, Entity ID, Microsoft Entra Identifier |
| SSO sign-in URL | ใช่ | URL ที่ Clevera ส่งผู้ใช้ไปเพื่อลงชื่อเข้าใช้ (HTTP Redirect binding) | Identity Provider Single Sign-On URL, Login URL, SSO URL |
| Logout URL | ไม่ใช่ | URL การออกจากระบบเดียวของ IdP ของคุณ "เว้นว่างไว้เว้นแต่ผู้ให้บริการของคุณต้องการการออกจากระบบเดียว" | Single Logout URL, Logout URL |
| X.509 certificate | ใช่ | ใบรับรองการลงนามของ IdP ของคุณ | X.509 Certificate, Certificate (Base64) |
ใบรับรอง
- วางใบรับรองทั้งหมด บรรทัด
-----BEGIN CERTIFICATE-----และ-----END CERTIFICATE-----เป็นทางเลือก; เว้นวรรคและขึ้นบรรทัดใหม่จะถูกละเว้น - ใช้ข้อความ Base64 (PEM) ไม่ใช่ไฟล์
.cerแบบไบนารี หากคุณดาวน์โหลดไฟล์มา ให้เปิดในโปรแกรมแก้ไขข้อความและคัดลอกเนื้อหา - Clevera จัดเก็บข้อมูลนี้แบบเข้ารหัสและจะไม่แสดงอีก เมื่อคุณแก้ไขการเชื่อมต่อในภายหลัง ฟิลด์จะระบุว่า "A certificate is stored. Leave blank to keep it."
- Run test จะแจ้งให้คุณทราบหากไม่สามารถอ่านใบรับรองได้หรือใบรับรองหมดอายุแล้ว
โดเมนและบทบาท
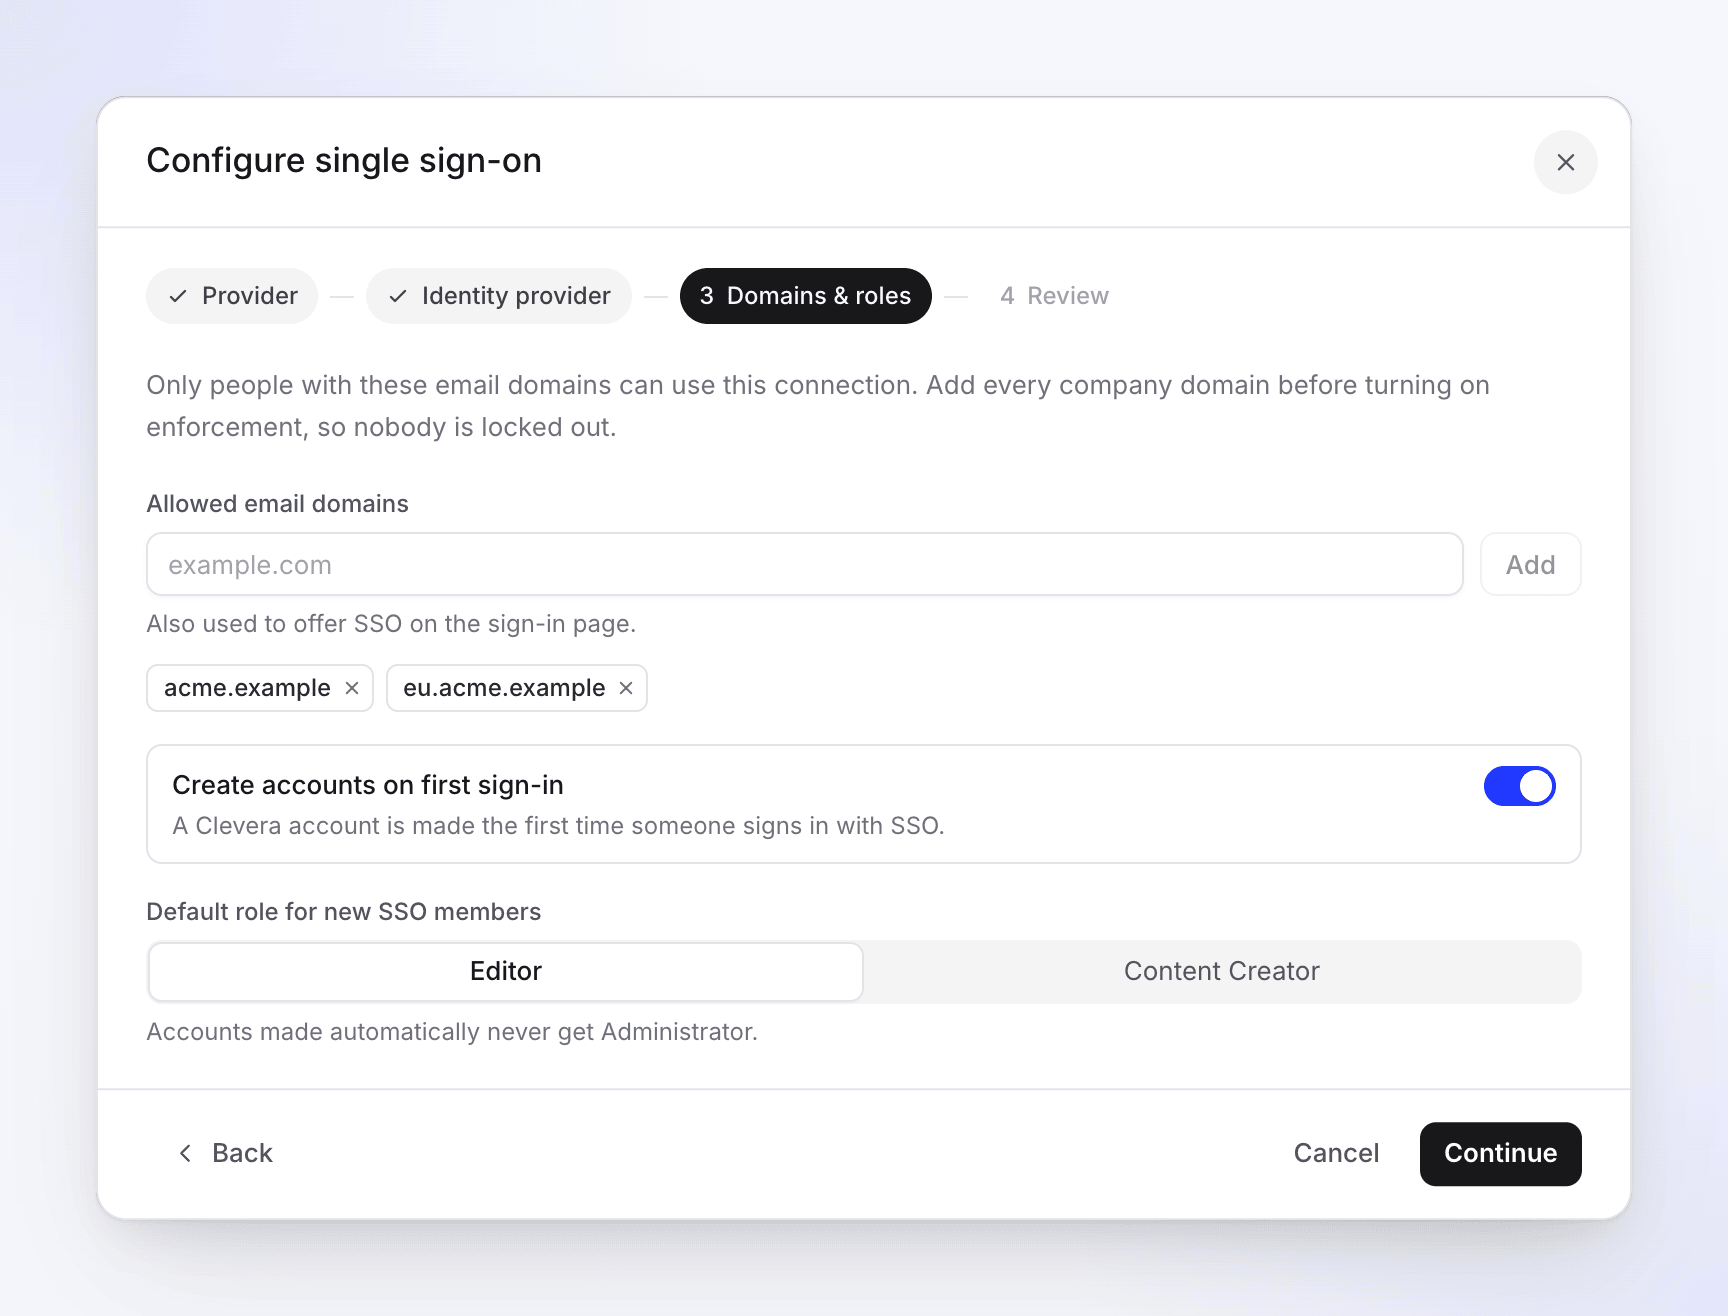
| การตั้งค่า | สิ่งที่ทำ | ค่าเริ่มต้น |
|---|---|---|
| Allowed email domains | เฉพาะผู้ที่มีโดเมนอีเมลเหล่านี้เท่านั้นที่สามารถใช้การเชื่อมต่อได้ โดเมนยังเป็นตัวกำหนดว่าเมื่อใดที่หน้าลงชื่อเข้าใช้จะเสนอ SSO จำเป็นต้องมีอย่างน้อยหนึ่งรายการ | ไม่มี |
| Create accounts on first sign-in | "บัญชี Clevera จะถูกสร้างขึ้นในครั้งแรกที่มีคนลงชื่อเข้าใช้ด้วย SSO" บัญชีใหม่จะเข้าร่วมพื้นที่ทำงานนี้ | เปิด |
| Default role for new SSO members | บทบาทที่บัญชีใหม่ได้รับ: Editor, Content Creator หรือ Administrator Administrator จะถูกเสนอให้เฉพาะเมื่อ Create accounts on first sign-in ปิดอยู่เท่านั้น: "บัญชีที่สร้างโดยอัตโนมัติจะไม่ได้รับบทบาท Administrator" | Editor |
เกี่ยวกับโดเมน:
- โดเมนต้องตรงกันทุกประการ
acme.exampleไม่ครอบคลุมeu.acme.example; ให้เพิ่มทีละรายการ - พิมพ์เฉพาะโดเมน (
acme.example) ไม่ใช่อีเมล เครื่องหมาย@ที่นำหน้าจะถูกลบออก - โดเมนสามารถเป็นของพื้นที่ทำงาน Clevera ได้เพียงแห่งเดียวเท่านั้น หากพื้นที่ทำงานอื่นใช้งานอยู่ การบันทึกจะแสดงข้อความ "The domain acme.example is already assigned to another team." โปรดติดต่อฝ่ายสนับสนุนหากนั่นเป็นโดเมนของคุณ
Content Creators จะใช้ที่นั่งผู้สร้าง (creator seat) แต่ Editors จะไม่ใช้ หากบทบาทเริ่มต้นคือ Content Creator และที่นั่งผู้สร้างเต็มหมดแล้ว ผู้ที่เข้าร่วมผ่าน SSO จะกลายเป็น Editor แทน ดังนั้น SSO จะไม่ทำให้คุณใช้ที่นั่งเกินจำนวน เพิ่มที่นั่งและเปลี่ยนบทบาทของพวกเขาใน การตั้งค่าทีม → สมาชิก เมื่อคุณพร้อม ดู ทำความเข้าใจพื้นที่ทำงาน บทบาท และที่นั่งผู้สร้าง
ทดสอบการเชื่อมต่อ
เรียกใช้การตรวจสอบ
กลับไปที่แท็บ ความปลอดภัย คลิก Run test ถัดจาก Test connection ระบบจะตรวจสอบการตั้งค่าที่บันทึกไว้: ว่า Entity ID, URL การลงชื่อเข้าใช้ และใบรับรองมีอยู่จริง, URL ถูกต้อง และใบรับรองสามารถอ่านได้และไม่หมดอายุ
คุณจะเห็นข้อความ "SSO configuration is valid and ready to use." หรือ "SSO configuration has issues that need to be resolved." พร้อมรายการปัญหา ดู แก้ไขปัญหาการลงชื่อเข้าใช้ SSO
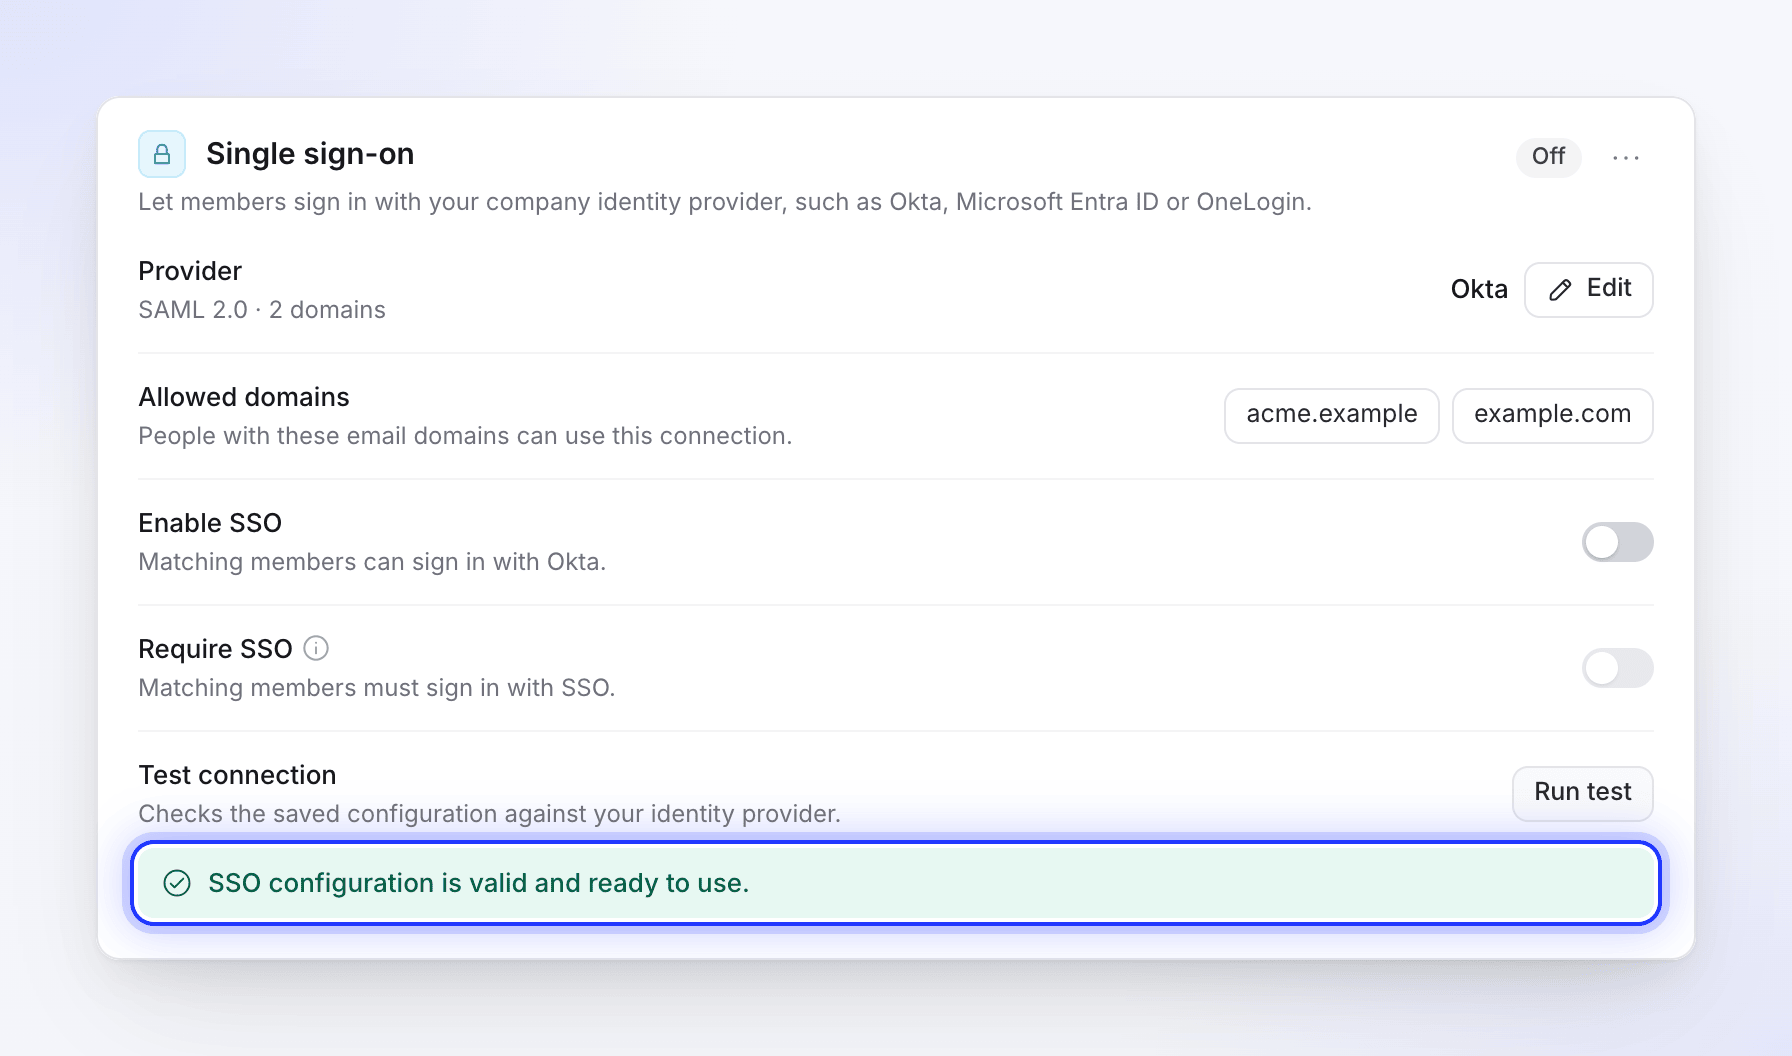
เรียกใช้การทดสอบก่อนที่คุณจะเปิดใช้งาน SSO เปิดใช้งาน SSO
เปิดสวิตช์ Enable SSO คุณจะเห็นข้อความ "SSO turned on." ป้ายสถานะจะเปลี่ยนจาก ปิด เป็น ใช้งานอยู่
ลงชื่อเข้าใช้ในฐานะสมาชิกทดสอบ
เปิดหน้าต่างเบราว์เซอร์แบบส่วนตัว ไปที่หน้าลงชื่อเข้าใช้ของ Clevera แล้วพิมพ์อีเมลของสมาชิก (หรือบุคคลใหม่ หากมีการสร้างบัญชีเมื่อลงชื่อเข้าใช้ครั้งแรก) คลิก Continue with ผู้ให้บริการของคุณและลงชื่อเข้าใช้ที่ IdP ของคุณ คุณควรจะเข้าสู่หน้าหลักของ Clevera ของบุคคลนั้นในพื้นที่ทำงานของคุณ
เซสชันของคุณเองจะไม่ได้รับผลกระทบ และในฐานะเจ้าของ คุณสามารถลงชื่อเข้าใช้ด้วยรหัสผ่านของคุณได้เสมอ
Run test จะไม่ติดต่อกับ IdP ของคุณ ดังนั้นการลงชื่อเข้าใช้จริงในขั้นตอนที่ 3 จึงเป็นการทดสอบเต็มรูปแบบเพียงอย่างเดียว ให้เริ่มจากหน้าลงชื่อเข้าใช้ของ Clevera: การทดสอบที่เริ่มจากแดชบอร์ดของ IdP ของคุณจะถูกปฏิเสธ
บังคับใช้ SSO
เมื่อทุกคนสามารถลงชื่อเข้าใช้ได้แล้ว ให้เปิดสวิตช์ Require SSO ("สมาชิกที่ตรงกันต้องลงชื่อเข้าใช้ด้วย SSO") คุณจะเห็นข้อความ "SSO is now required." และป้ายสถานะจะแสดงเป็น Active · enforced
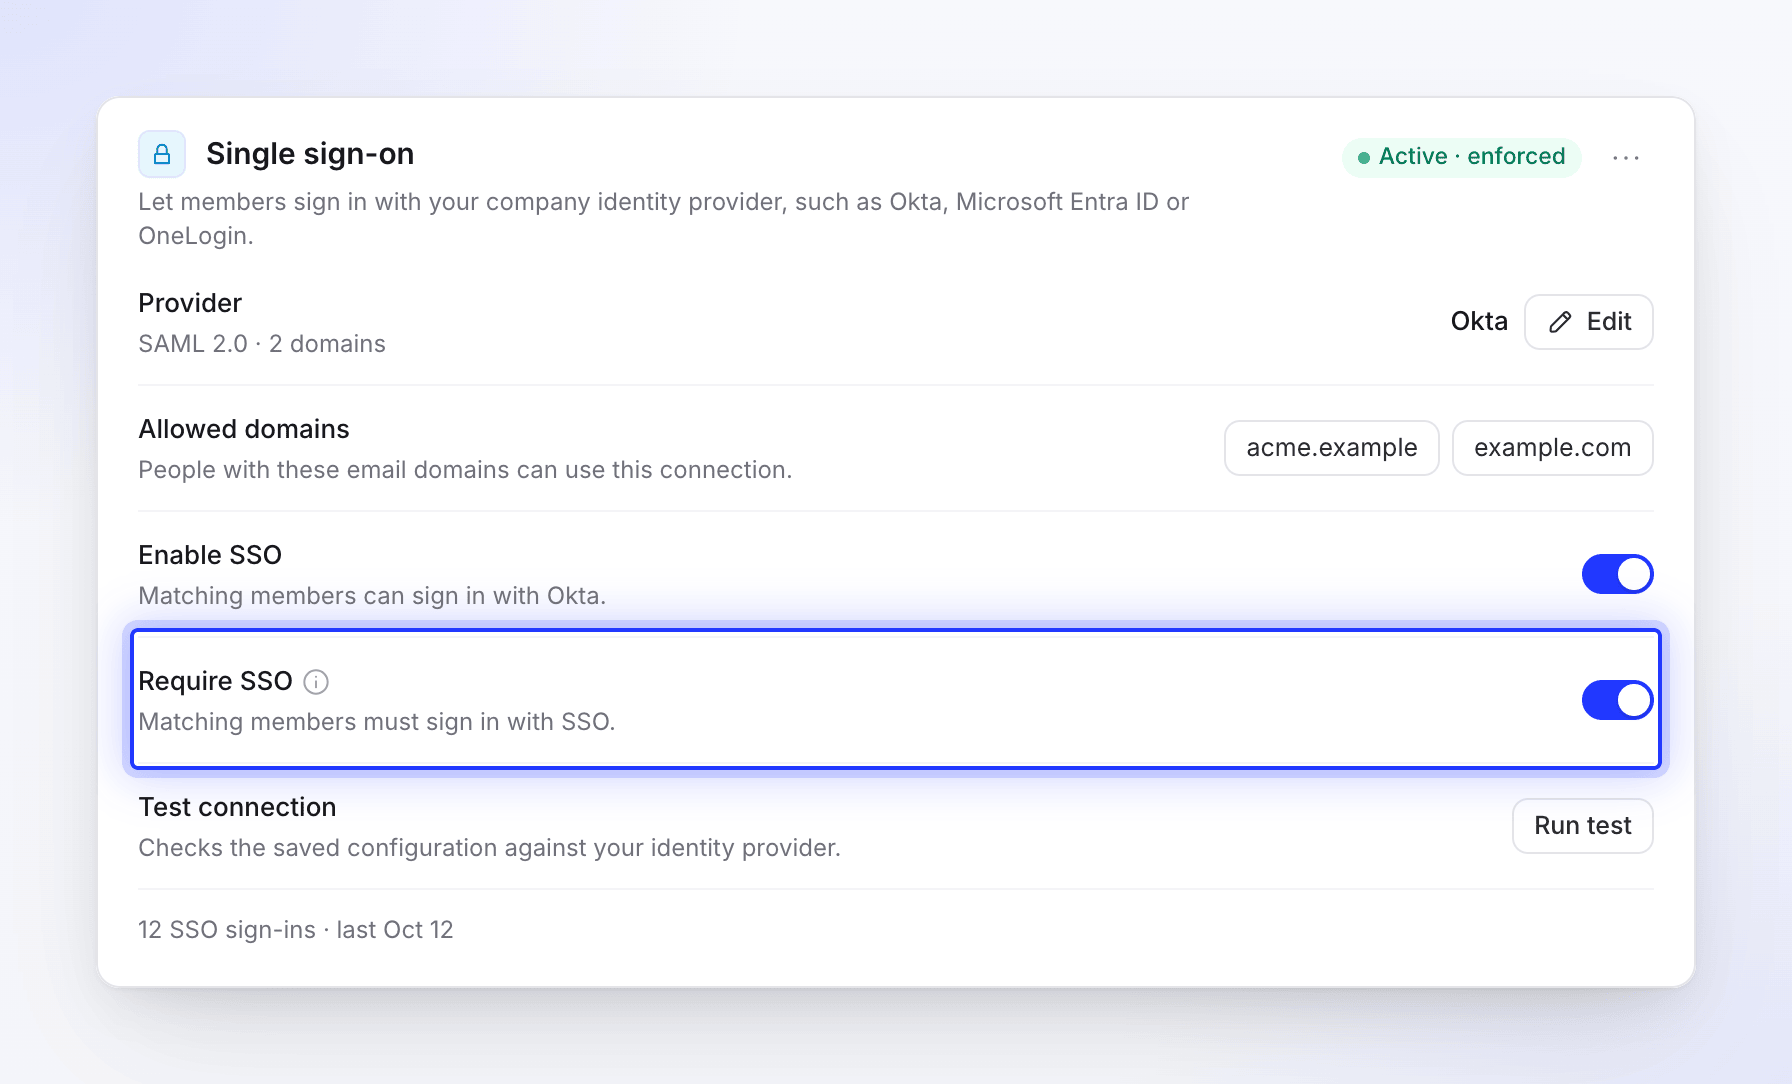
ตั้งแต่นั้นเป็นต้นไป สมาชิกในโดเมนของคุณจะไม่สามารถใช้รหัสผ่านหรือ Google ได้ และบุคคลใหม่ในโดเมนของคุณจะไม่สามารถสร้างบัญชี Clevera ด้วยรหัสผ่านได้: พวกเขาจะได้รับบัญชีโดยการลงชื่อเข้าใช้ด้วย SSO คุณสามารถเปิดใช้งานได้ก็ต่อเมื่อ Enable SSO เปิดอยู่เท่านั้น และการปิด Enable SSO จะเป็นการปิดการใช้งานนี้ด้วย
การออกจากระบบแบบเดี่ยว (Single logout)
หากคุณกรอก Logout URL ข้อมูลเมตาของ Clevera จะแสดงที่อยู่ออกจากระบบไว้ด้วย: https://app.clevera.ai/sso/saml/slo (การเชื่อมโยง HTTP Redirect) เมื่อ IdP ของคุณส่งคำขอออกจากระบบไปที่นั่น Clevera จะลงชื่อออกจากระบบให้บุคคลนั้นและส่งพวกเขากลับไปยัง IdP ของคุณ
การลงชื่อออกจากระบบใน Clevera จะไม่ทำให้ผู้ใช้ลงชื่อออกจาก IdP ของคุณ
เปลี่ยนหรือลบการเชื่อมต่อ
- เปลี่ยนการเชื่อมต่อ: คลิก แก้ไข ถัดจาก Provider กล่องโต้ตอบจะเปิดขึ้นพร้อมค่าที่คุณบันทึกไว้ ให้เว้นว่างช่องใบรับรองไว้เพื่อคงค่าเดิม
- ปิดใช้งานชั่วคราว: ปิดสวิตช์ Enable SSO การตั้งค่าจะยังคงถูกบันทึกไว้
- ลบการเชื่อมต่อ: เปิดเมนูถัดจากป้ายสถานะและเลือก Remove SSO configuration จากนั้นเลือก Remove SSO โดยจะมีข้อความว่า "สมาชิกที่ลงชื่อเข้าใช้ด้วย SSO จะต้องรีเซ็ตรหัสผ่านเพื่อลงชื่อเข้าใช้ต่อไป"
แถว Provider จะแสดงโปรโตคอลและจำนวนโดเมนที่คุณมี เมื่อมีผู้ใช้งาน SSO แล้ว บรรทัดข้อความเช่น "12 SSO sign-ins · last Oct 12" จะปรากฏที่ด้านล่างของส่วนนี้