

ตั้งค่า SSO ด้วย Google Workspace
ขั้นตอนการตั้งค่า Google Workspace สำหรับการลงชื่อเข้าใช้ครั้งเดียว (SSO) ของ Clevera: การสร้างไคลเอ็นต์ OAuth ภายในสำหรับ OpenID Connect หรือแอป SAML แบบกำหนดเองในคอนโซลผู้ดูแลระบบของ Google พร้อมรายละเอียดว่าค่าใดต้องใส่ในช่องใดของ Clevera
ตั้งค่าการลงชื่อเข้าใช้ครั้งเดียว (SSO) ระหว่าง Google Workspace และ Clevera เพื่อให้ทีมของคุณลงชื่อเข้าใช้ด้วยบัญชี Google ของบริษัท คุณสามารถเชื่อมต่อด้วย OpenID Connect (OIDC) ผ่านไคลเอ็นต์ Google Cloud OAuth หรือด้วย SAML 2.0 ผ่านแอป SAML แบบกำหนดเองในคอนโซลผู้ดูแลระบบของ Google
คอนโซลของ Google มีการเปลี่ยนแปลงอยู่เป็นระยะ หากป้ายกำกับด้านล่างไม่ตรงกัน ให้มองหาการตั้งค่าที่มีความหมายเดียวกัน และใช้คู่มือทั่วไปสำหรับรายการค่าทั้งหมด: SAML, OIDC
ก่อนที่คุณจะเริ่ม
- คุณเป็น เจ้าของ พื้นที่ทำงาน Clevera บน แพลนแบบกำหนดเอง
- สำหรับ OIDC: คุณสามารถสร้างไคลเอ็นต์ OAuth ในโปรเจกต์ Google Cloud ที่เป็นขององค์กร Google Workspace ของคุณได้
- สำหรับ SAML: คุณเป็นผู้ดูแลระบบระดับสูงของ Google Workspace
- คุณทราบโดเมน Google Workspace ของคุณ เช่น
acme.exampleรวมถึงโดเมนรอง
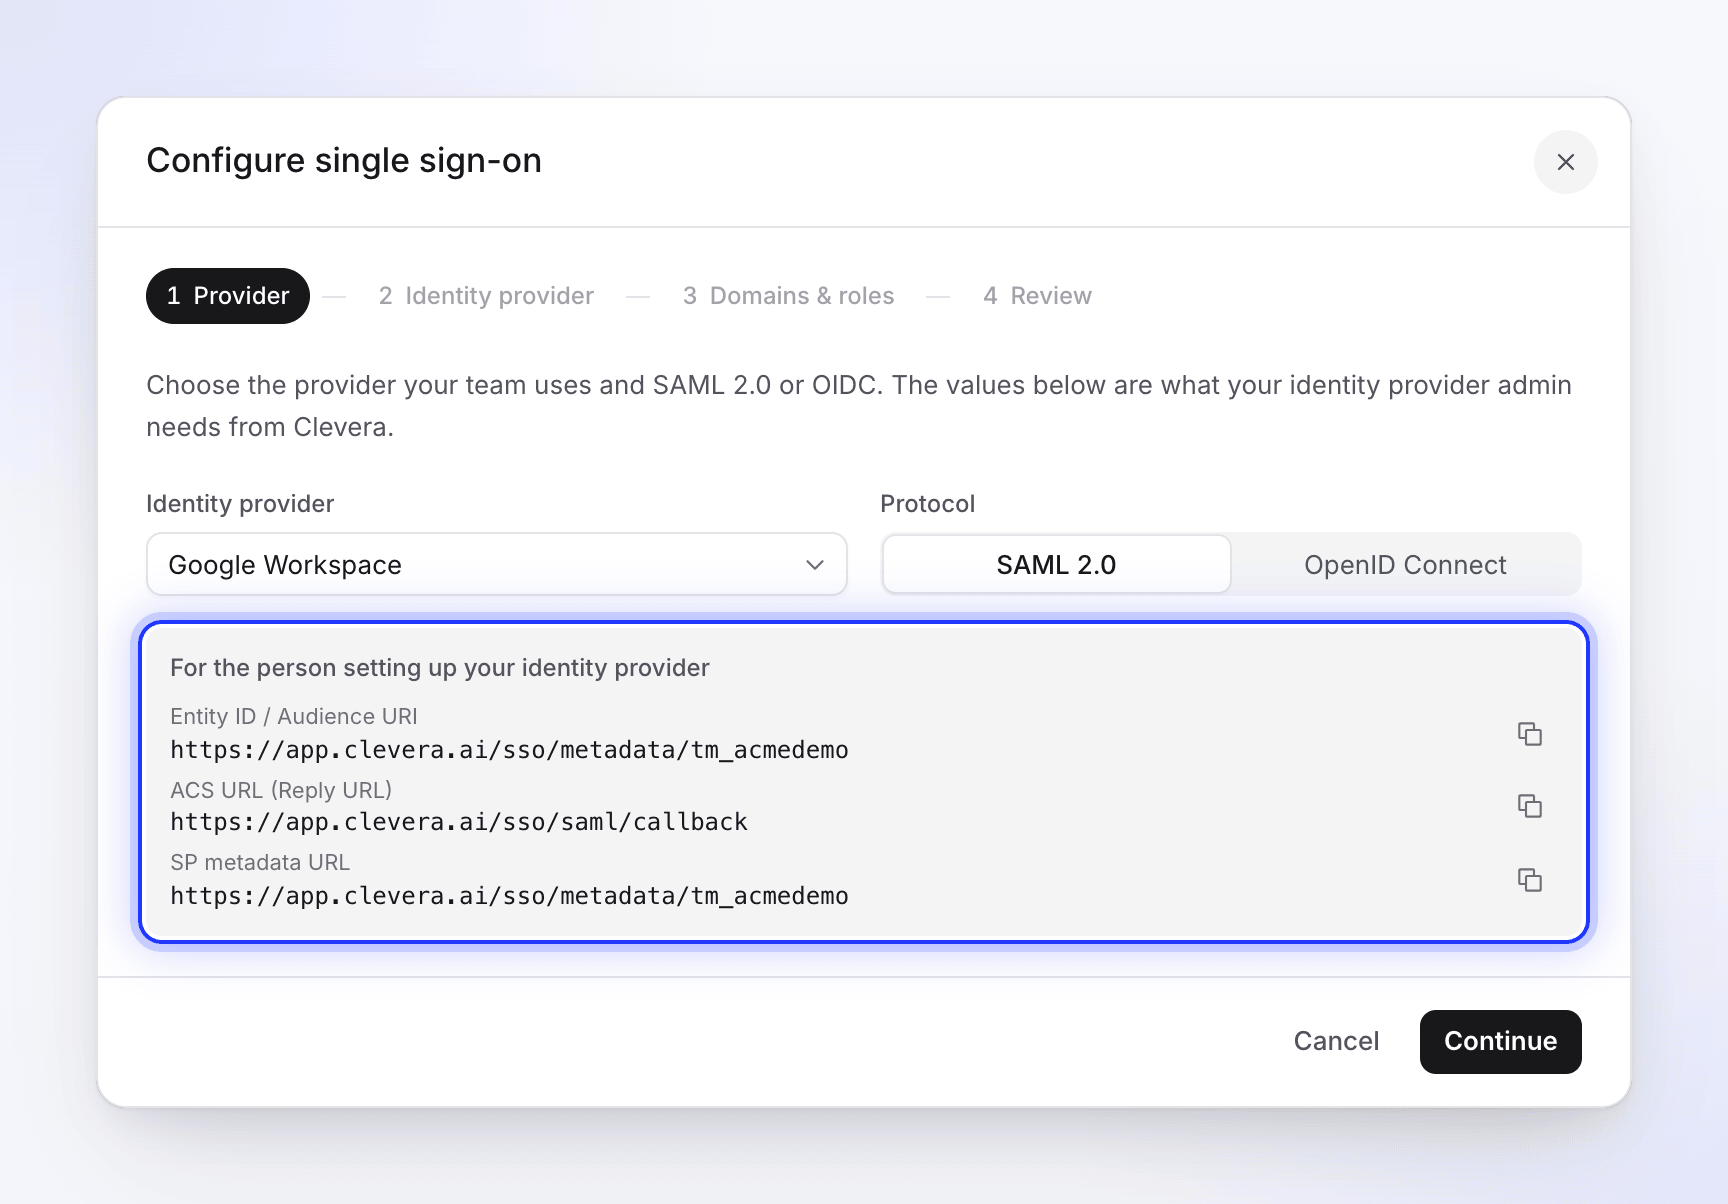
เปิดกล่องโต้ตอบการตั้งค่าของ Clevera ก่อน: เปิดเมนูพื้นที่ทำงานที่ด้านบนของแถบด้านข้าง เลือก การตั้งค่าทีม จากนั้นเลือก ความปลอดภัย และคลิก ตั้งค่า SSO เลือก Google Workspace เป็น ผู้ให้บริการข้อมูลประจำตัว
เชื่อมต่อด้วย OpenID Connect
ตั้งค่าแอปเป็นภายใน
ในคอนโซล Google Cloud ให้เลือกโปรเจกต์ในองค์กรของคุณและเปิด Google Auth Platform (ในคอนโซลรุ่นเก่าคือ APIs & Services → OAuth consent screen) ตั้งค่า กลุ่มเป้าหมาย (ประเภทผู้ใช้) เป็น ภายใน เพื่อให้เฉพาะบัญชีใน Google Workspace ของคุณเท่านั้นที่ลงชื่อเข้าใช้ได้ กรอกชื่อแอป (
Clevera) และอีเมลสนับสนุนสร้างไคลเอ็นต์ OAuth
ในกล่องโต้ตอบการตั้งค่าของ Clevera ให้ตั้งค่า โปรโตคอล เป็น OpenID Connect และคัดลอก Redirect URI (callback URL) จากกล่องสีเทา จากนั้นใน Google ให้เปิด ไคลเอ็นต์ (หรือ APIs & Services → ข้อมูลรับรอง) และสร้าง รหัสไคลเอ็นต์ OAuth:
ช่องของ Google ค่า ประเภทแอปพลิเคชัน เว็บแอปพลิเคชัน ชื่อ CleveraAuthorized redirect URIs Redirect URI (callback URL): https://app.clevera.ai/sso/oidc/callbackคลิก สร้าง และคัดลอก รหัสไคลเอ็นต์ และ รหัสลับไคลเอ็นต์
กรอกข้อมูลใน Clevera
ใน Clevera ให้คลิก ดำเนินการต่อ และกรอกข้อมูล:
ช่องของ Clevera ค่า รหัสไคลเอ็นต์ รหัสไคลเอ็นต์ ของ Google รหัสลับไคลเอ็นต์ รหัสลับไคลเอ็นต์ ของ Google Discovery URL https://accounts.google.com/.well-known/openid-configuration
Google จะส่งการอ้างสิทธิ์ email และ name สำหรับขอบเขต openid email profile ที่ Clevera ร้องขอ ดังนั้นจึงไม่มีอะไรต้องแมปเพิ่มเติม
เชื่อมต่อด้วย SAML 2.0
เพิ่มแอป SAML แบบกำหนดเอง
ในคอนโซลผู้ดูแลระบบของ Google ให้ไปที่ แอป → แอปบนเว็บและมือถือ คลิก เพิ่มแอป และเลือก เพิ่มแอป SAML แบบกำหนดเอง ตั้งชื่อว่า
Cleveraแล้วคลิก ดำเนินการต่อคัดลอกค่าของ Google ลงใน Clevera
ในส่วน รายละเอียดผู้ให้บริการข้อมูลประจำตัวของ Google ให้คัดลอกค่าต่างๆ ลงใน Clevera (ตั้งค่า โปรโตคอล เป็น SAML 2.0 และคลิก ดำเนินการต่อ ก่อน):
ค่าของ Google ช่องของ Clevera Entity ID IdP Entity ID SSO URL SSO sign-in URL ใบรับรอง X.509 certificate คลิก ดำเนินการต่อ ใน Google
กรอกค่าของ Clevera
ในส่วน รายละเอียดผู้ให้บริการ:
ช่องของ Google ค่า ACS URL https://app.clevera.ai/sso/saml/callbackEntity ID Entity ID / Audience URI จากกล่องโต้ตอบ Clevera Start URL เว้นว่างไว้ Signed response ทำเครื่องหมายถูก Name ID format EMAIL Name ID ข้อมูลพื้นฐาน → อีเมลหลัก คลิก ดำเนินการต่อ
แมปชื่อ
ในส่วน การแมปแอตทริบิวต์ ให้แมป ชื่อจริง กับ
firstNameและ นามสกุล กับlastNameคลิก เสร็จสิ้นเปิดใช้งานแอป
เปิด การเข้าถึงของผู้ใช้ ของแอป เลือก เปิดสำหรับทุกคน (หรือสำหรับหน่วยงานหรือกลุ่มที่ควรใช้ Clevera) แล้วคลิก บันทึก Google ระบุว่าอาจต้องใช้เวลาสักครู่เพื่อให้การตั้งค่ามีผล
เสร็จสิ้นใน Clevera
- ในส่วน โดเมนและบทบาท ให้เพิ่มโดเมน Google Workspace ทั้งหมดที่ทีมของคุณใช้งาน เลือก สร้างบัญชีเมื่อลงชื่อเข้าใช้ครั้งแรก และ บทบาทเริ่มต้นสำหรับสมาชิก SSO ใหม่
- ในส่วน ตรวจสอบ ให้คลิก บันทึกการกำหนดค่า
- คลิก เรียกใช้การทดสอบ เปิด เปิดใช้งาน SSO และลงชื่อเข้าใช้ในฐานะผู้ใช้ทดสอบในหน้าต่างส่วนตัว โดยเริ่มจากหน้าลงชื่อเข้าใช้ของ Clevera
- เมื่อใช้งานได้สำหรับทุกคนแล้ว ให้เปิด ต้องใช้ SSO หากคุณต้องการให้ SSO เป็นวิธีเดียวในการเข้าใช้งาน ซึ่งจะปิด ดำเนินการต่อด้วย Google สำหรับสมาชิกเหล่านั้นด้วย
สมาชิกพิมพ์อีเมลบริษัทในหน้าลงชื่อเข้าใช้ของ Clevera และคลิก ดำเนินการต่อด้วย Google Workspace
การแก้ไขปัญหา
| ปัญหา | สิ่งที่ควรตรวจสอบ |
|---|---|
| Google แสดง "Error 400: redirect_uri_mismatch" | Authorized redirect URIs ต้องตรงกับ Redirect URI (callback URL) จาก Clevera ทุกประการ คือ https://app.clevera.ai/sso/oidc/callback |
| Google แจ้งว่าแอปถูกจำกัดไว้สำหรับผู้ใช้ในองค์กรเท่านั้น | ผู้ใช้ไม่ได้ลงชื่อเข้าใช้ด้วยบัญชีจาก Workspace ของคุณ |
| "SSO authentication failed…" หลังจากลงชื่อเข้าใช้ Google (ด้วย SAML) | ตรวจสอบว่าได้ทำเครื่องหมายที่ Signed response แล้ว, ใบรับรองใน Clevera ตรงกับใบรับรองปัจจุบันของแอป, และ Entity ID ตรงกับ Clevera หากยังคงล้มเหลว ให้เชื่อมต่อด้วย OIDC แทน |
| "SSO session expired. Please try again." หลังจากเปิด Clevera จากเมนูแอปของ Google | เป็นเรื่องปกติ: การลงชื่อเข้าใช้ต้องเริ่มจากหน้าลงชื่อเข้าใช้ของ Clevera เท่านั้น |
| Google แจ้งว่าแอปไม่ได้กำหนดค่าสำหรับผู้ใช้ (SAML) | เปิดใช้งานแอปสำหรับหน่วยงานหรือกลุ่มของผู้ใช้ใน การเข้าถึงของผู้ใช้ |
| "Your email domain is not authorized for this team's SSO." | เพิ่มโดเมนของพวกเขา รวมถึงโดเมนรอง ไปยัง Allowed email domains |
ข้อความเพิ่มเติม: แก้ไขปัญหาการลงชื่อเข้าใช้ SSO