

SSO instellen met SAML 2.0
Verbind Clevera met je identiteitsprovider via SAML 2.0: de Entity ID en ACS URL voor je IdP, instellingen voor ondertekening en Name ID, de kenmerken die Clevera leest, elk instellingsveld, testen en SSO inschakelen.
Verbind Clevera met je identiteitsprovider (IdP) via SAML 2.0 zodat je team kan inloggen met hun bedrijfsaccount. Dit artikel bevat elk veld in het instellingsdialoogvenster van Clevera, de exacte waarden die je IdP nodig heeft, en hoe je dit test en inschakelt.
Lees eerst Single sign-on begrijpen voor wat SSO verandert voor je leden. Voor stapsgewijze IdP-schermen, zie de handleidingen voor Okta, Microsoft Entra ID en Google Workspace.
Voordat je begint
- Je bent de Eigenaar van een werkruimte op een Aangepast abonnement.
- Je kunt een SAML-app maken in je IdP, of je werkt samen met iemand die dat kan.
- Je kent elk e-maildomein dat je team gebruikt, zoals
acme.exampleeneu.acme.example.
Waarden om aan je IdP te geven
Clevera toont deze in het instellingsdialoogvenster onder "Voor de persoon die je identiteitsprovider instelt", elk met een kopieerknop. Kopieer ze vanaf daar: de Entity ID bevat de eigen ID van je werkruimte.

| Clevera-label | Wat het is in je IdP | Waarde |
|---|---|---|
| Entity ID / Audience URI | Audience URI, SP Entity ID, Identifier | https://app.clevera.ai/sso/metadata/ gevolgd door je werkruimte-ID |
| ACS URL (Reply URL) | Assertion Consumer Service URL, Single sign-on URL, Reply URL | https://app.clevera.ai/sso/saml/callback |
| SP metadata URL | Service provider metadata | Hetzelfde adres als de Entity ID. Het dient de SAML-metadata van Clevera als XML, voor IdP's die dit kunnen importeren. |
Stel de app als volgt in in je IdP:
| IdP-instelling | Stel in op |
|---|---|
| Name ID-indeling | EmailAddress (urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress) |
| Name ID-waarde | Het werk-e-mailadres van de persoon |
| Ondertekening | Onderteken zowel de SAML-respons als de assertie. SHA-256 wordt aanbevolen. |
| Assertieversleuteling | Uit. Clevera accepteert geen versleutelde asserties. |
| Ondertekende authenticatieverzoeken | Niet vereist. Clevera verstuurt niet-ondertekende verzoeken. |
| Binding voor de ACS URL | HTTP POST |
| Standaard RelayState, IdP-geïnitieerde aanmelding | Laat leeg. Aanmelding moet starten op de Clevera-inlogpagina. |
Kenmerken die Clevera leest
Het e-mailadres komt uit de Name ID. Als de Name ID geen e-mailadres is, zoekt Clevera naar het eerste van deze kenmerken:
| Doel | Kenmerknamen die Clevera accepteert, in volgorde |
|---|---|
email, http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress, User.Email |
|
| Voornaam | firstName, http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname, User.FirstName, first_name |
| Achternaam | lastName, http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname, User.LastName, last_name |
| Weergavenaam (gebruikt wanneer er geen voor- of achternaam is) | displayName, http://schemas.xmlsoap.org/ws/2005/05/identity/claims/name, User.Name, name |
Namen worden alleen gebruikt wanneer Clevera een nieuw account aanmaakt. Zonder enige naamkenmerken wordt het account vernoemd naar het deel van het e-mailadres vóór de @. Clevera leest geen groeps- of rolkenmerken: iedereen die via SSO wordt aangemaakt, krijgt de standaardrol die je hieronder kiest.
Verbind je IdP in Clevera
Open het tabblad Beveiliging
Open het werkruimtemenu bovenaan de zijbalk, kies Teaminstellingen, dan Beveiliging. Klik onder Single sign-on op SSO instellen. Het dialoogvenster Single sign-on configureren wordt geopend.
Provider
Kies je Identiteitsprovider (Okta, Microsoft Entra ID (Azure AD), OneLogin, Google Workspace, JumpCloud of Aangepaste SAML/OIDC-provider) en stel Protocol in op SAML 2.0. Kopieer de waarden in het grijze vak naar je IdP en klik daarna op Doorgaan.
De naam van de provider is wat leden zien op de inlogknop, bijvoorbeeld Doorgaan met Okta. Bij Aangepaste SAML/OIDC-provider staat op de knop Doorgaan met SSO.
Identiteitsprovider
Plak de waarden van de SAML-instellingenpagina van je IdP. Zie de veldreferentie. Klik op Doorgaan.
Domeinen & rollen
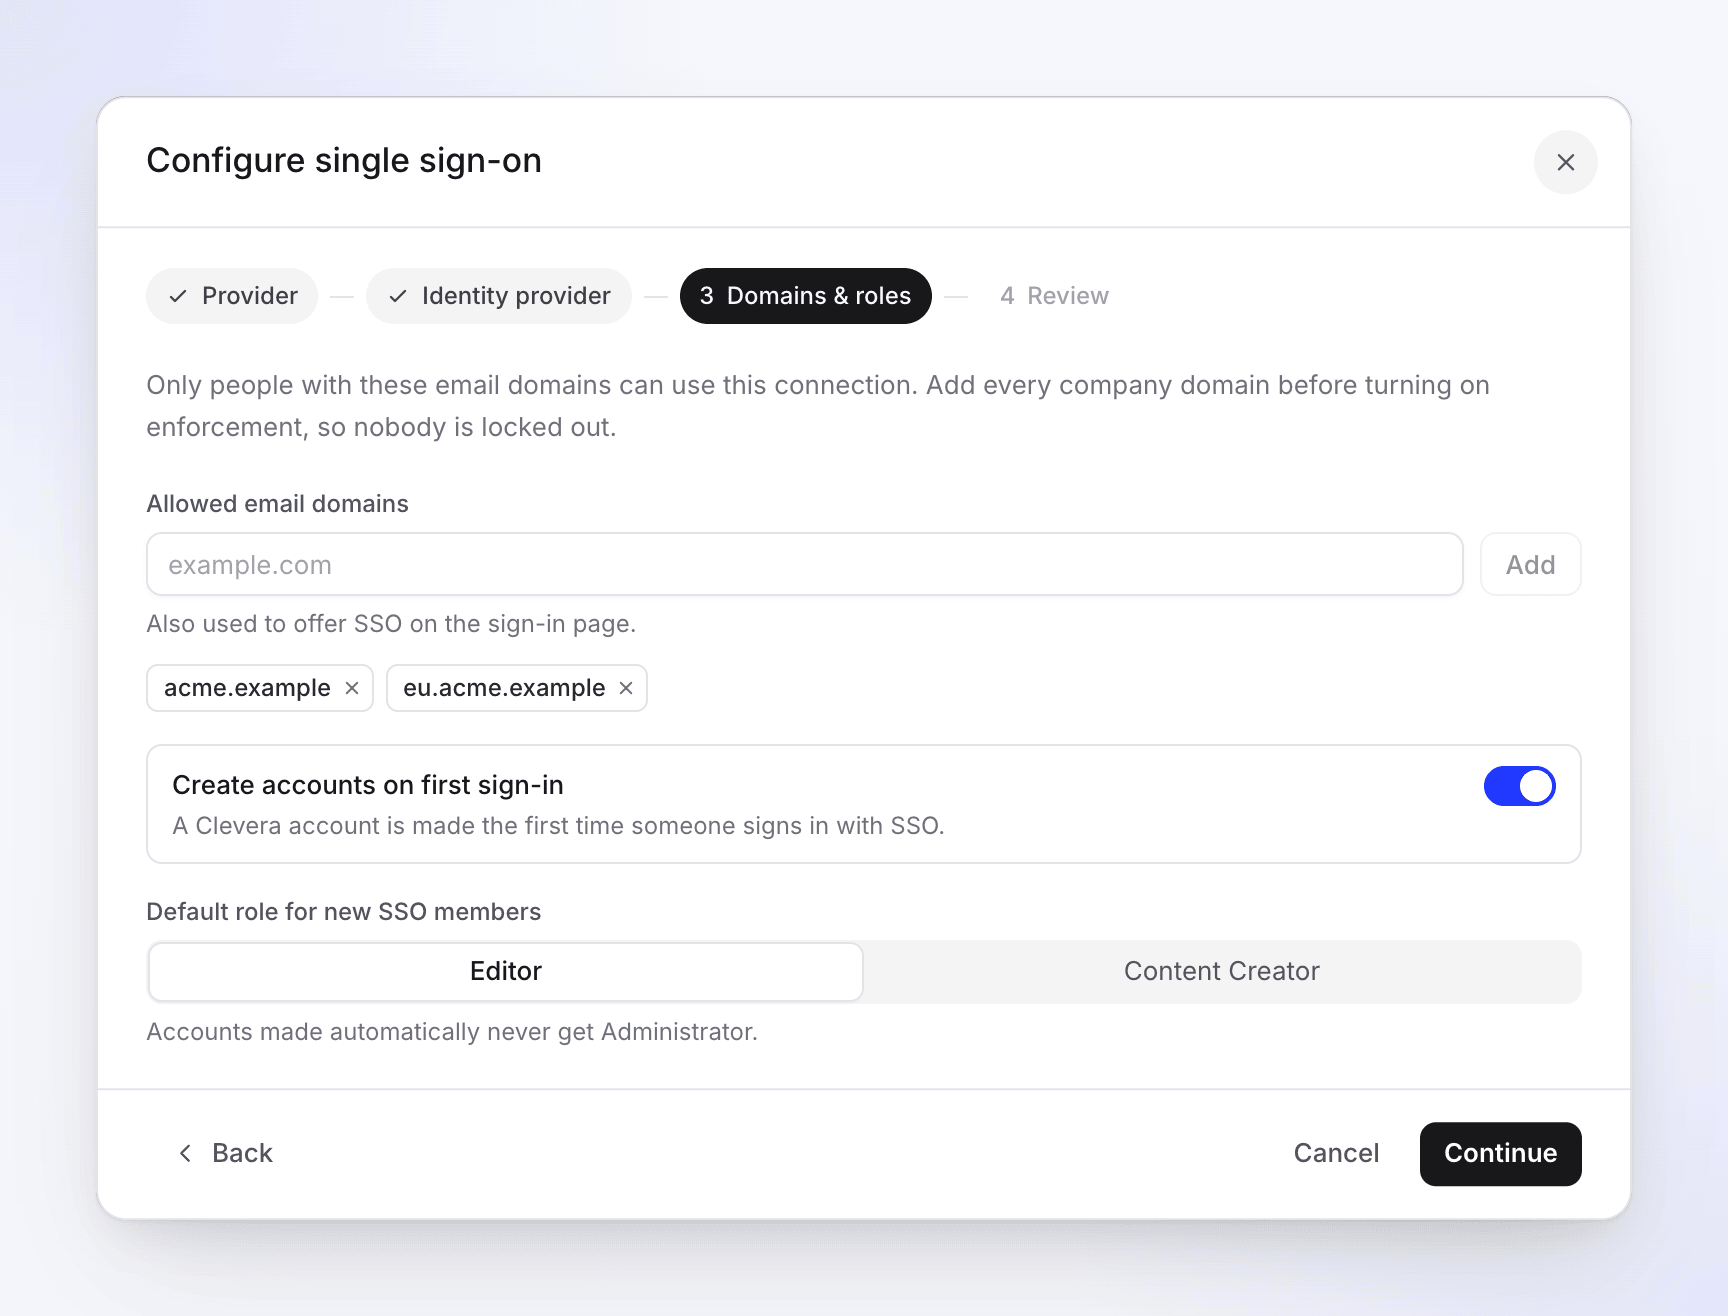
Typ elk e-maildomein onder Toegestane e-maildomeinen en klik op Toevoegen (of druk op Enter). Kies vervolgens of je Accounts aanmaken bij eerste aanmelding wilt inschakelen en kies de Standaardrol voor nieuwe SSO-leden. Zie Domeinen en rollen.
Controleren
Controleer de samenvatting en klik op Configuratie opslaan. Je ziet "SSO-configuratie opgeslagen. Voer een test uit en schakel het daarna in." Opslaan schakelt SSO niet in.
Velden voor identiteitsprovider

| Veld | Vereist | Wat te plakken | Hoe je IdP het noemt |
|---|---|---|---|
| IdP Entity ID | Ja | De issuer van de IdP, precies zoals je IdP het toont | Identity Provider Issuer, Entity ID, Microsoft Entra Identifier |
| SSO inlog-URL | Ja | De URL waar Clevera mensen naartoe stuurt voor inloggen (HTTP Redirect-binding) | Identity Provider Single Sign-On URL, Login URL, SSO URL |
| Uitlog-URL | Nee | De single logout-URL van je IdP. "Laat leeg tenzij je provider single logout nodig heeft." | Single Logout URL, Logout URL |
| X.509-certificaat | Ja | Het ondertekeningscertificaat van je IdP | X.509 Certificate, Certificate (Base64) |
Het certificaat
- Plak het volledige certificaat. De regels
-----BEGIN CERTIFICATE-----en-----END CERTIFICATE-----zijn optioneel; spaties en regeleinden worden genegeerd. - Gebruik de Base64 (PEM)-tekst, niet een binair
.cer-bestand. Als je een bestand hebt gedownload, open het dan in een teksteditor en kopieer de inhoud. - Clevera slaat het versleuteld op en toont het nooit meer. Wanneer je de verbinding later bewerkt, staat er in het veld "Er is een certificaat opgeslagen. Laat leeg om dit te behouden."
- Test uitvoeren vertelt je of het certificaat niet gelezen kan worden of is verlopen.
Domeinen en rollen
| Instelling | Wat het doet | Standaard |
|---|---|---|
| Toegestane e-maildomeinen | Alleen mensen met deze e-maildomeinen kunnen de verbinding gebruiken. De domeinen bepalen ook wanneer de inlogpagina SSO aanbiedt. Minstens één is vereist. | Geen |
| Accounts aanmaken bij eerste aanmelding | "Er wordt een Clevera-account aangemaakt de eerste keer dat iemand inlogt met SSO." Het nieuwe account sluit zich aan bij deze werkruimte. | Aan |
| Standaardrol voor nieuwe SSO-leden | De rol die nieuwe accounts krijgen: Bewerker, Contentmaker of Beheerder. Beheerder wordt alleen aangeboden wanneer Accounts aanmaken bij eerste aanmelding uit staat: "Accounts die automatisch worden aangemaakt, krijgen nooit de rol Beheerder." | Bewerker |
Over domeinen:
- Een domein moet exact overeenkomen.
acme.exampledekteu.acme.exampleniet; voeg ze elk toe. - Typ alleen het domein (
acme.example), geen e-mailadres. Een voorloop-@wordt verwijderd. - Een domein kan bij slechts één Clevera-werkruimte horen. Als een andere werkruimte het al gebruikt, verschijnt bij het opslaan: "Het domein acme.example is al toegewezen aan een ander team." Neem contact op met support als dat jouw domein is.
Contentmakers gebruiken een creator-seat; Bewerker niet. Als de standaardrol Contentmaker is en elke creator-seat is bezet, wordt iemand die via SSO lid wordt in plaats daarvan een Bewerker, zodat SSO je nooit over je seat-limiet brengt. Voeg een seat toe en wijzig hun rol in Teaminstellingen → Leden wanneer je er klaar voor bent. Zie Werkruimtes, rollen en creator-seats begrijpen.
De verbinding testen
De controle uitvoeren
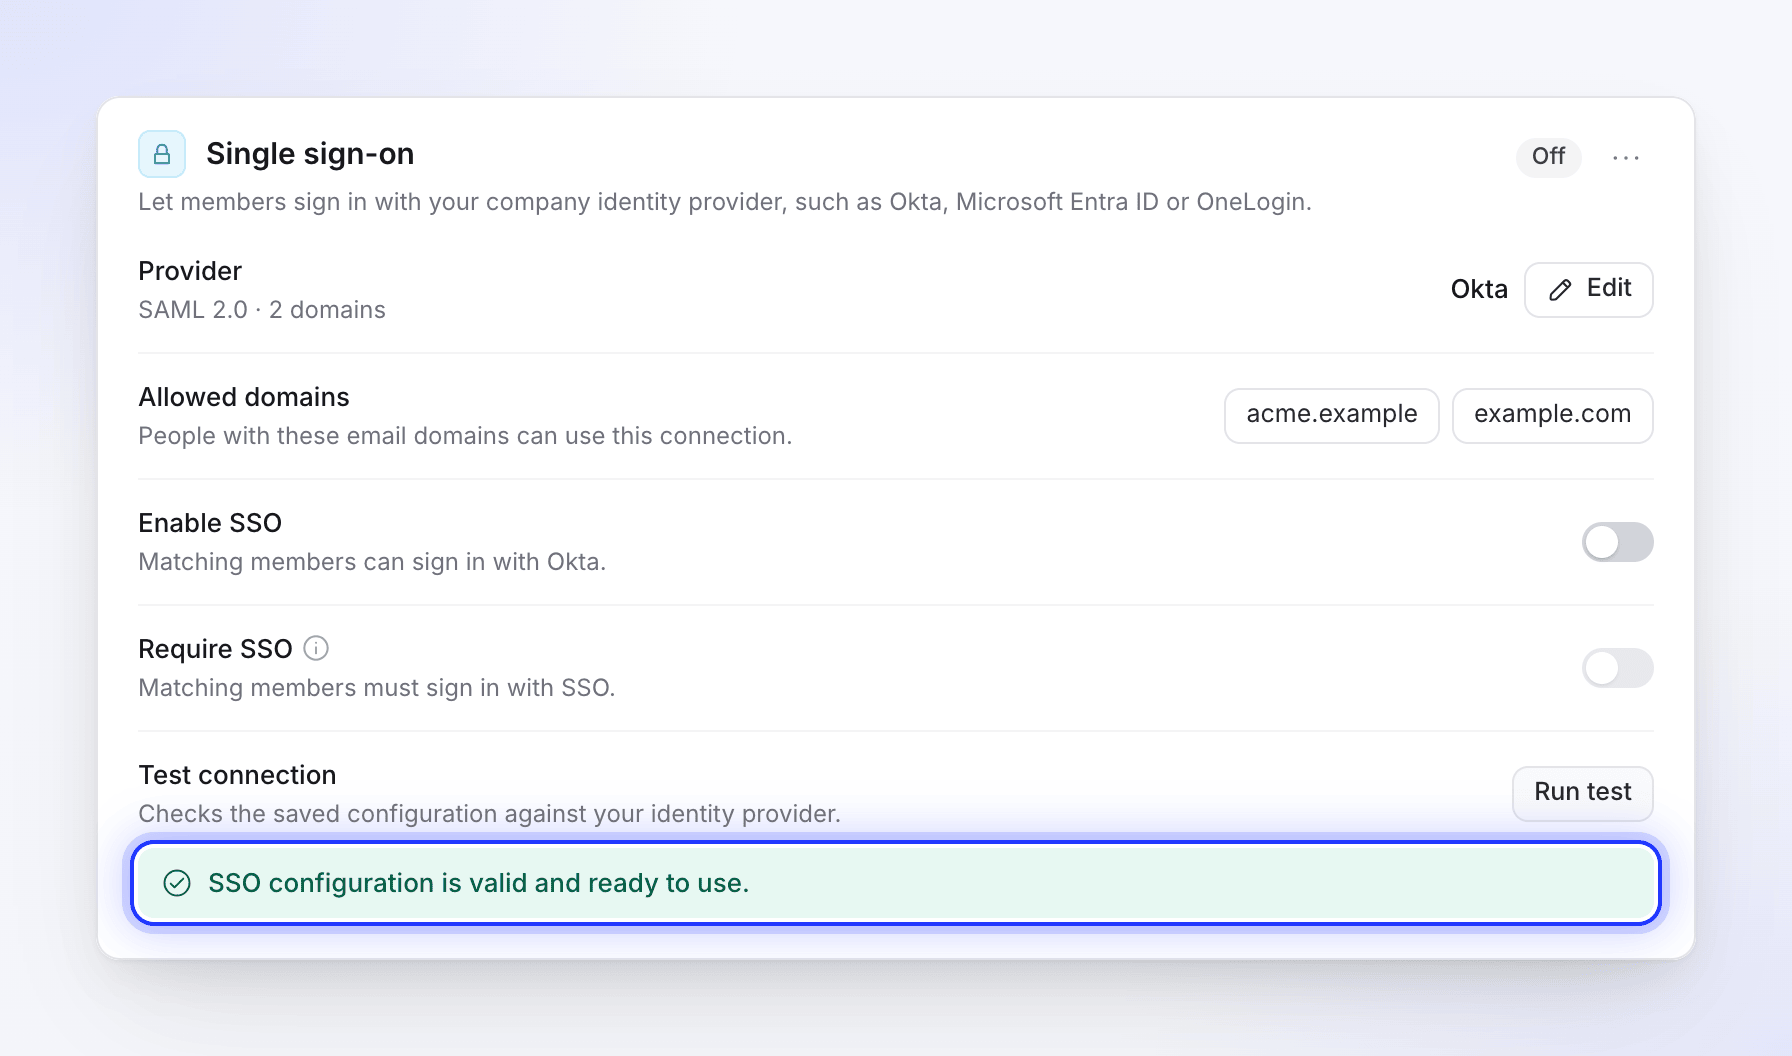
Klik op het tabblad Beveiliging op Test uitvoeren naast Verbinding testen. Het controleert de opgeslagen instellingen: of de Entity ID, inlog-URL en certificaat aanwezig zijn, de URL geldig is, en het certificaat leesbaar is en niet verlopen.
Je ziet "SSO-configuratie is geldig en klaar voor gebruik." of "SSO-configuratie heeft problemen die moeten worden opgelost." met een lijst. Zie SSO-inlogproblemen oplossen.
Voer de test uit voordat je SSO inschakelt. SSO inschakelen
Schakel SSO inschakelen in. Je ziet "SSO ingeschakeld." De statusbadge verandert van Uit naar Actief.
Inloggen als testlid
Open een privévenster in je browser, ga naar de Clevera-inlogpagina en typ het e-mailadres van een lid (of een nieuwe persoon, als accounts bij de eerste aanmelding worden aangemaakt). Klik op Continue with je provider en log in bij je IdP. Je zou op de Clevera-startpagina van die persoon in je workspace moeten uitkomen.
Je eigen sessie wordt niet beïnvloed, en als eigenaar kun je altijd inloggen met je wachtwoord.
Run test maakt geen verbinding met je IdP, dus de echte aanmelding in stap 3 is de enige volledige test. Start deze vanaf de Clevera-inlogpagina: een test die vanaf het dashboard van je IdP wordt gestart, wordt geweigerd.
SSO vereisen
Wanneer iedereen kan inloggen, schakel je Require SSO in ("Matching members must sign in with SSO."). Je ziet "SSO is now required." en de badge geeft Active · enforced aan.
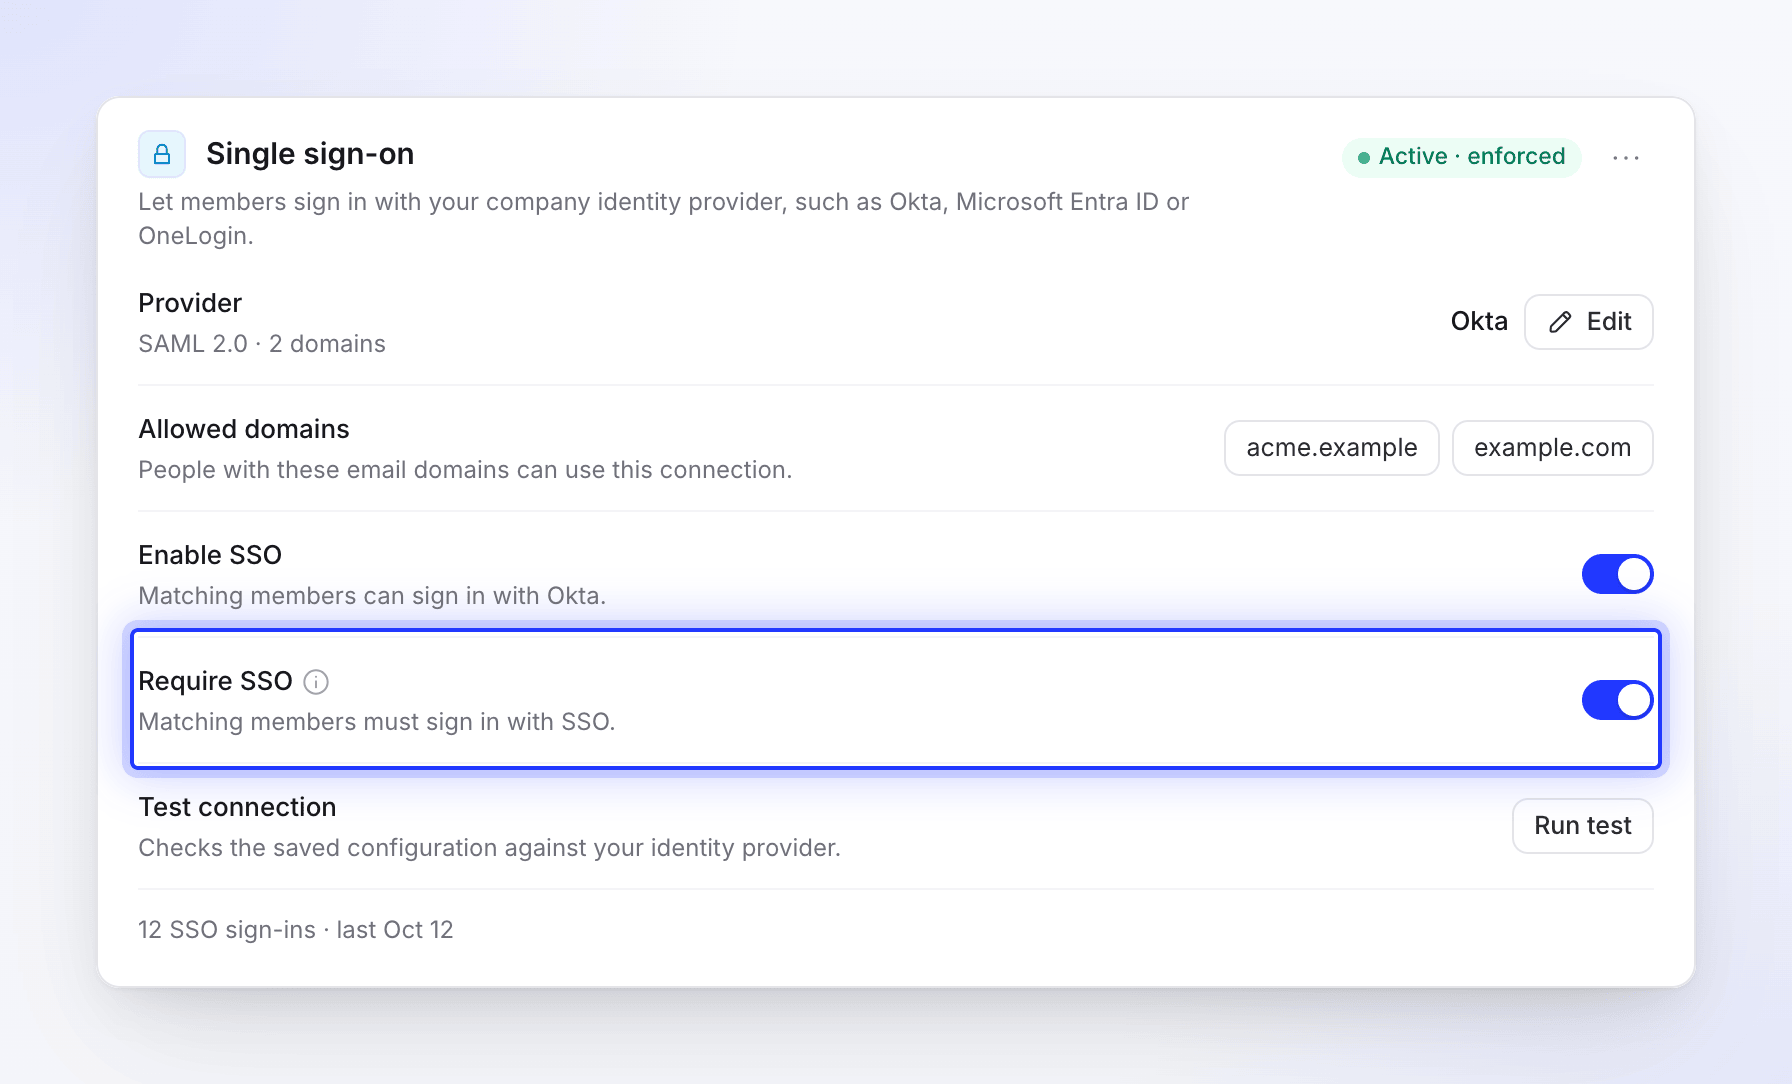
Vanaf dat moment kunnen leden op je domeinen geen wachtwoord of Google meer gebruiken, en kan iemand die nieuw is op je domeinen geen Clevera-account aanmaken met een wachtwoord: zij krijgen hun account door in te loggen met SSO. Je kunt dit alleen inschakelen terwijl Enable SSO aan staat, en het uitschakelen van Enable SSO schakelt dit ook uit.
Single logout
Als je Logout URL invult, bevat de metadata van Clevera ook een uitlogadres: https://app.clevera.ai/sso/saml/slo (HTTP Redirect binding). Wanneer je IdP daar een uitlogverzoek naartoe stuurt, logt Clevera de persoon uit en stuurt deze terug naar je IdP.
Uitloggen in Clevera logt mensen niet uit bij je IdP.
De verbinding wijzigen of verwijderen
- Wijzigen: klik op Bewerken naast Provider. Het dialoogvenster opent met je opgeslagen waarden; laat het certificaat leeg om het te behouden.
- Tijdelijk uitschakelen: schakel Enable SSO uit. De instellingen blijven opgeslagen.
- Verwijderen: open het menu naast de statusbadge en kies Remove SSO configuration, en vervolgens Remove SSO. "Members who sign in with SSO will need to reset their password to keep signing in."
De rij Provider toont het protocol en hoeveel domeinen je hebt. Zodra mensen SSO gebruiken, verschijnt er onderaan de sectie een regel zoals "12 SSO sign-ins · last Oct 12".