

SSO instellen met OpenID Connect
Verbind Clevera met je identiteitsprovider via OpenID Connect: de redirect-URI, scopes en client-authenticatie die je IdP nodig heeft, de claims die Clevera leest, elk instellingsveld, testen en SSO inschakelen.
Verbind Clevera met je identiteitsprovider (IdP) via OpenID Connect (OIDC), zodat je team kan inloggen met hun bedrijfsaccount. Dit artikel behandelt de app die je in je IdP moet aanmaken, elk veld in het instellingsvenster van Clevera, de claims die Clevera leest en hoe je dit test en inschakelt.
Lees eerst Begrijp single sign-on om te weten wat SSO verandert voor je leden. Provider-specifieke schermen vind je in de handleidingen voor Okta, Microsoft Entra ID en Google Workspace.
Voordat je begint
- Je bent de Eigenaar van een werkruimte op een Aangepast abonnement.
- Je kunt een OIDC-app (web) aanmaken in je IdP, of je werkt samen met iemand die dat kan.
- Je kent elk e-maildomein dat je team gebruikt.
De app aanmaken in je IdP
Maak een webapplicatie aan (een vertrouwelijke client met een client secret) en stel deze als volgt in:
| IdP-instelling | Waarde |
|---|---|
| Redirect-URI (inlog-redirect-URI, callback-URL) | https://app.clevera.ai/sso/oidc/callback |
| Grant type | Authorization code |
| Client-authenticatie | Client secret. Clevera verstuurt het secret in de body van de token-aanvraag (client_secret_post). |
| Scopes | openid, email, profile |
| Uitlog-redirect-URI, initiate login-URL | Laat leeg. Inloggen moet starten op de inlogpagina van Clevera. |
Je hoeft de redirect-URI niet zelf te typen. Kies in het instellingsvenster van Clevera bij de eerste stap voor OpenID Connect: het grijze vak "Voor de persoon die je identiteitsprovider instelt" toont de Redirect-URI (callback-URL) met een kopieerknop.
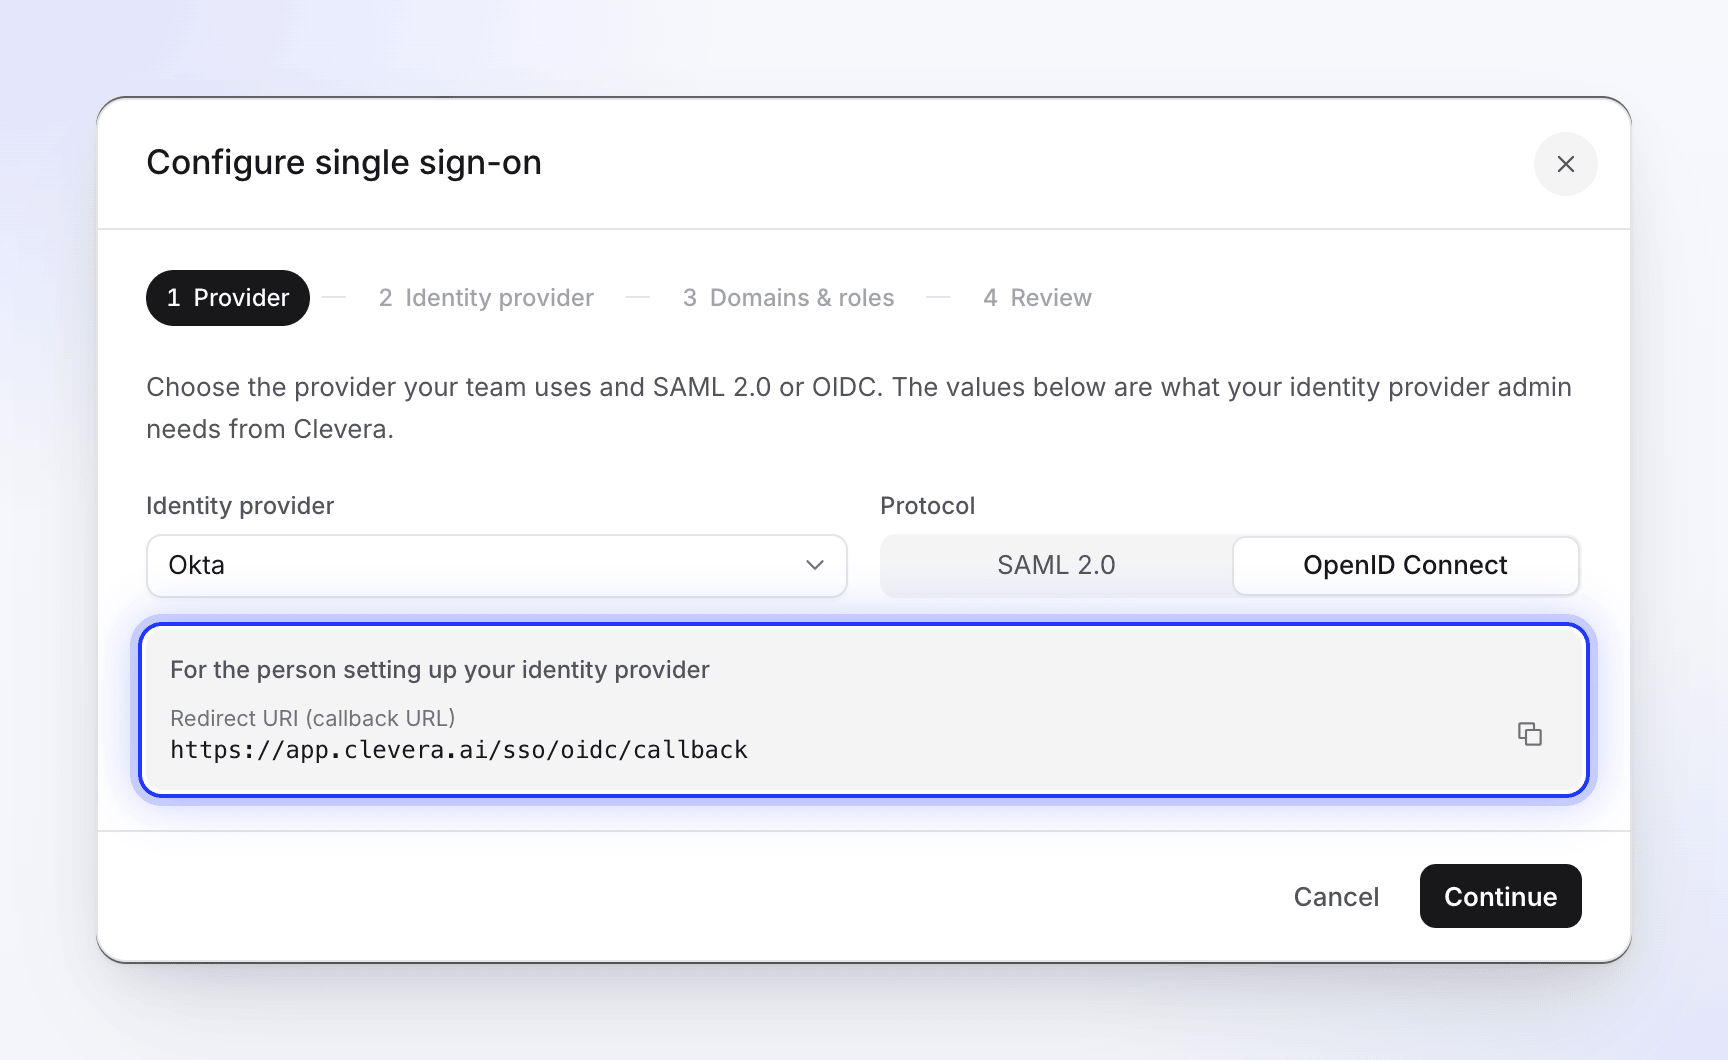
Wanneer de app is aangemaakt, kopieer je de client ID, client secret en discovery URL (ook wel de OpenID-configuratie-URL of well-known URL genoemd, eindigend op /.well-known/openid-configuration).
Claims die Clevera leest
Clevera leest het ID-token en, wanneer de IdP een UserInfo-eindpunt heeft, ook de UserInfo-respons.
| Doel | Claims, in volgorde | Opmerkingen |
|---|---|---|
email, dan preferred_username, dan upn |
De eerste die een geldig e-mailadres is, wordt gebruikt. Zonder dit mislukt het inloggen. | |
| Naam | name, dan given_name + family_name, dan preferred_username |
Alleen gebruikt wanneer Clevera een nieuw account aanmaakt. Valt terug op het deel van het e-mailadres vóór de @. |
Clevera leest geen groeps- of rolclaims: iedereen die via SSO wordt aangemaakt, krijgt de standaardrol die je in Clevera kiest.
Verbind je IdP in Clevera
Open het tabblad Beveiliging
Open het werkruimtemenu bovenaan de zijbalk, kies Teaminstellingen en vervolgens Beveiliging. Klik onder Single sign-on op SSO instellen.
Provider
Kies je Identiteitsprovider en stel Protocol in op OpenID Connect. Kopieer de Redirect-URI (callback-URL) naar je IdP als je dat nog niet hebt gedaan en klik op Doorgaan. (JumpCloud ondersteunt in Clevera alleen SAML.)
De naam van de provider is wat leden zien op de inlogknop, bijvoorbeeld Doorgaan met Okta. Bij Aangepaste SAML/OIDC-provider staat op de knop Doorgaan met SSO.
Identiteitsprovider
Vul de onderstaande velden in. Klik op Doorgaan.
Domeinen & rollen
Voeg elk e-maildomein toe onder Toegestane e-maildomeinen, kies of je Accounts wilt aanmaken bij eerste inlog en kies de Standaardrol voor nieuwe SSO-leden. Deze werken hetzelfde als bij SAML: zie Domeinen en rollen.
Controleren
Controleer het overzicht en klik op Configuratie opslaan. Je ziet "SSO-configuratie opgeslagen. Voer een test uit en schakel deze vervolgens in." Opslaan schakelt SSO nog niet in.
Velden voor de identiteitsprovider

| Veld | Verplicht | Wat in te vullen |
|---|---|---|
| Client ID | Ja | De client ID van je OIDC-applicatie. |
| Client secret | Ja | Het client secret van je OIDC-applicatie. Wordt versleuteld opgeslagen en nooit meer getoond; wanneer je later bewerkt, staat er "Een secret is opgeslagen. Laat leeg om deze te behouden." |
| Discovery URL | Aanbevolen | "Aanbevolen. Eindpunten worden hiervan gelezen." Bijvoorbeeld https://idp.example.com/.well-known/openid-configuration. |
| Autorisatie-URL | Alleen zonder discovery URL | Het autorisatie-eindpunt van je IdP. |
| Token-URL | Alleen zonder discovery URL | Het token-eindpunt van je IdP. |
| UserInfo-URL | Nee | Het UserInfo-eindpunt van je IdP. Alleen getoond zonder discovery URL. |
De drie eindpuntvelden verschijnen alleen als Discovery URL leeg is.
Waarom de discovery URL beter is
Met een discovery URL leest Clevera de eindpunten zelf en controleert elke inlogpoging tegen de gepubliceerde ondertekeningssleutels en uitgever van je IdP. Voer eindpunten alleen handmatig in als je IdP geen discovery-document heeft.
- De discovery URL moet de uitgever van de IdP zijn plus
/.well-known/openid-configuration, en deissuerdaarin moet overeenkomen met de tokens die je IdP uitgeeft. Multi-tenant URL's waarvan de uitgever een tijdelijke aanduiding bevat (zoals Microsoft'scommon-eindpunt) werken niet; gebruik de URL van je eigen tenant. - Elke URL moet een openbaar
https://(ofhttp://) adres zijn dat de servers van Clevera kunnen bereiken. Adressen op een privénetwerk, zoals een IdP die alleen via je VPN bereikbaar is, worden geweigerd. Elke poort is prima. - Clevera bewaart het discovery-document en de ondertekeningssleutels tot een uur lang. Als je IdP in die tijd zijn sleutels roteert, haalt Clevera één keer de nieuwe sleutels op voordat een inlogpoging wordt geweigerd, zodat sleutelrotatie mensen niet buitensluit.
De verbinding testen
De controle uitvoeren
Klik op het tabblad Beveiliging op Test uitvoeren. Dit controleert of de client ID en het secret zijn opgeslagen en, bij een discovery URL, of het document wordt geladen en een autorisatie-eindpunt bevat. Je ziet "SSO-configuratie is geldig en klaar voor gebruik." of een lijst met problemen. Zie SSO-inlogproblemen oplossen.

Elk probleem vertelt je wat je moet herstellen. SSO inschakelen
Schakel SSO inschakelen in. Je ziet "SSO ingeschakeld." en de badge geeft Actief aan.
Inloggen als testlid
Ga in een privévenster van je browser naar de inlogpagina van Clevera, typ het e-mailadres van een lid, klik op Doorgaan met je provider en log in. Je zou op hun Clevera-startpagina in je werkruimte moeten landen. Als eigenaar kun je altijd inloggen met je wachtwoord, dus dit kan je niet buitensluiten.
Test uitvoeren controleert niet het client secret of een echte inlogpoging; alleen stap 3 doet dat.
SSO verplichten, wijzigen of verwijderen
Deze werken hetzelfde als voor SAML:
- Schakel SSO verplichten in wanneer iedereen kan inloggen. Leden op je domeinen kunnen dan geen wachtwoord of Google meer gebruiken.
- Bewerken wijzigt de verbinding. Laat Client secret leeg om het opgeslagen secret te behouden. Wanneer je het secret in je IdP roteert, plak je het nieuwe secret en sla je op.
- SSO-configuratie verwijderen (in het menu naast de statusbadge) verwijdert deze. Leden die via SSO zijn aangemaakt, gebruiken Wachtwoord vergeten? om een wachtwoord in te stellen.
Zie SSO instellen met SAML voor de details. OIDC heeft geen single logout: uitloggen bij je IdP logt mensen niet uit bij Clevera.