

Thiết lập SSO với SAML 2.0
Kết nối Clevera với nhà cung cấp danh tính của bạn bằng SAML 2.0: Entity ID và ACS URL để cung cấp cho IdP, các cài đặt ký và Name ID, các thuộc tính mà Clevera đọc, mọi trường thiết lập, kiểm tra và bật SSO.
Kết nối Clevera với nhà cung cấp danh tính (IdP) của bạn bằng SAML 2.0 để nhóm của bạn đăng nhập bằng tài khoản công ty. Bài viết này liệt kê mọi trường trong hộp thoại thiết lập của Clevera, các giá trị chính xác mà IdP của bạn cần, cũng như cách kiểm tra và bật tính năng này.
Để biết SSO thay đổi những gì đối với thành viên của bạn, hãy đọc Tìm hiểu về đăng nhập một lần trước. Để xem các màn hình IdP từng bước, hãy xem hướng dẫn cho Okta, Microsoft Entra ID và Google Workspace.
Trước khi bạn bắt đầu
- Bạn là Chủ sở hữu của một không gian làm việc trên Gói tùy chỉnh.
- Bạn có thể tạo ứng dụng SAML trong IdP của mình hoặc bạn đang làm việc với người có thể làm điều đó.
- Bạn biết mọi tên miền email mà nhóm của bạn sử dụng, chẳng hạn như
acme.examplevàeu.acme.example.
Các giá trị cần cung cấp cho IdP của bạn
Clevera hiển thị các giá trị này trong hộp thoại thiết lập bên dưới "Dành cho người thiết lập nhà cung cấp danh tính của bạn", mỗi giá trị đều có nút sao chép. Hãy sao chép chúng từ đó: Entity ID chứa ID không gian làm việc của riêng bạn.

| Nhãn Clevera | Nó là gì trong IdP của bạn | Giá trị |
|---|---|---|
| Entity ID / Audience URI | Audience URI, SP Entity ID, Identifier | https://app.clevera.ai/sso/metadata/ theo sau là ID không gian làm việc của bạn |
| ACS URL (Reply URL) | Assertion Consumer Service URL, Single sign-on URL, Reply URL | https://app.clevera.ai/sso/saml/callback |
| SP metadata URL | Service provider metadata | Cùng địa chỉ với Entity ID. Nó cung cấp siêu dữ liệu SAML của Clevera dưới dạng XML, dành cho các IdP có thể nhập nó. |
Thiết lập ứng dụng trong IdP của bạn như sau:
| Cài đặt IdP | Đặt thành |
|---|---|
| Định dạng Name ID | EmailAddress (urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress) |
| Giá trị Name ID | Địa chỉ email công việc của người đó |
| Ký | Ký cả phản hồi SAML và xác nhận (assertion). Khuyến nghị dùng SHA-256. |
| Mã hóa xác nhận | Tắt. Clevera không chấp nhận các xác nhận đã mã hóa. |
| Yêu cầu xác thực đã ký | Không bắt buộc. Clevera gửi các yêu cầu không ký. |
| Liên kết cho ACS URL | HTTP POST |
| Default RelayState, đăng nhập do IdP khởi tạo | Để trống. Việc đăng nhập phải bắt đầu trên trang đăng nhập của Clevera. |
Các thuộc tính mà Clevera đọc
Địa chỉ email đến từ Name ID. Nếu Name ID không phải là địa chỉ email, Clevera sẽ tìm kiếm thuộc tính đầu tiên trong số này:
| Mục đích | Tên thuộc tính mà Clevera chấp nhận, theo thứ tự |
|---|---|
| Địa chỉ email | email, http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress, User.Email |
| Tên | firstName, http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname, User.FirstName, first_name |
| Họ | lastName, http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname, User.LastName, last_name |
| Tên hiển thị (được sử dụng khi không có tên hoặc họ) | displayName, http://schemas.xmlsoap.org/ws/2005/05/identity/claims/name, User.Name, name |
Tên chỉ được sử dụng khi Clevera tạo tài khoản mới. Nếu không có thuộc tính tên nào, tài khoản sẽ được đặt tên theo phần email trước ký tự @. Clevera không đọc các thuộc tính nhóm hoặc vai trò: mọi người được tạo bởi SSO đều nhận được vai trò mặc định mà bạn chọn bên dưới.
Kết nối IdP của bạn trong Clevera
Mở tab Bảo mật
Mở menu không gian làm việc ở đầu thanh bên, chọn Cài đặt nhóm, sau đó chọn Bảo mật. Trong phần Đăng nhập một lần, nhấp vào Thiết lập SSO. Hộp thoại Cấu hình đăng nhập một lần sẽ mở ra.
Nhà cung cấp
Chọn Nhà cung cấp danh tính của bạn (Okta, Microsoft Entra ID (Azure AD), OneLogin, Google Workspace, JumpCloud hoặc Nhà cung cấp SAML/OIDC tùy chỉnh) và đặt Giao thức thành SAML 2.0. Sao chép các giá trị trong hộp màu xám vào IdP của bạn, sau đó nhấp vào Tiếp tục.
Tên của nhà cung cấp là những gì thành viên thấy trên nút đăng nhập, ví dụ: Tiếp tục với Okta. Với Nhà cung cấp SAML/OIDC tùy chỉnh, nút này hiển thị Tiếp tục với SSO.
Nhà cung cấp danh tính
Dán các giá trị từ trang thiết lập SAML của IdP của bạn. Xem tham chiếu trường. Nhấp vào Tiếp tục.
Tên miền & vai trò
Nhập từng tên miền email vào phần Tên miền email được phép và nhấp vào Thêm (hoặc nhấn Enter). Sau đó chọn xem có Tạo tài khoản khi đăng nhập lần đầu hay không và chọn Vai trò mặc định cho thành viên SSO mới. Xem Tên miền và vai trò.
Xem lại
Kiểm tra bản tóm tắt và nhấp vào Lưu cấu hình. Bạn sẽ thấy "Cấu hình SSO đã được lưu. Hãy chạy kiểm tra, sau đó bật nó lên." Việc lưu không tự động bật SSO.
Các trường của nhà cung cấp danh tính

| Trường | Bắt buộc | Nội dung cần dán | IdP của bạn gọi nó là gì |
|---|---|---|---|
| IdP Entity ID | Có | Nhà phát hành của IdP, chính xác như IdP của bạn hiển thị | Identity Provider Issuer, Entity ID, Microsoft Entra Identifier |
| SSO sign-in URL | Có | URL mà Clevera gửi mọi người đến để đăng nhập (liên kết HTTP Redirect) | Identity Provider Single Sign-On URL, Login URL, SSO URL |
| Logout URL | Không | URL đăng xuất một lần của IdP của bạn. "Để trống trừ khi nhà cung cấp của bạn cần đăng xuất một lần." | Single Logout URL, Logout URL |
| X.509 certificate | Có | Chứng chỉ ký của IdP của bạn | X.509 Certificate, Certificate (Base64) |
Chứng chỉ
- Dán toàn bộ chứng chỉ. Các dòng
-----BEGIN CERTIFICATE-----và-----END CERTIFICATE-----là tùy chọn; khoảng trắng và ngắt dòng sẽ bị bỏ qua. - Sử dụng văn bản Base64 (PEM), không phải tệp
.cernhị phân. Nếu bạn đã tải xuống một tệp, hãy mở nó trong trình soạn thảo văn bản và sao chép nội dung của nó. - Clevera lưu trữ nó dưới dạng mã hóa và không bao giờ hiển thị lại. Khi bạn chỉnh sửa kết nối sau này, trường này sẽ hiển thị "Một chứng chỉ đã được lưu trữ. Để trống để giữ nguyên."
- Chạy kiểm tra sẽ cho bạn biết nếu chứng chỉ không thể đọc được hoặc đã hết hạn.
Tên miền và vai trò
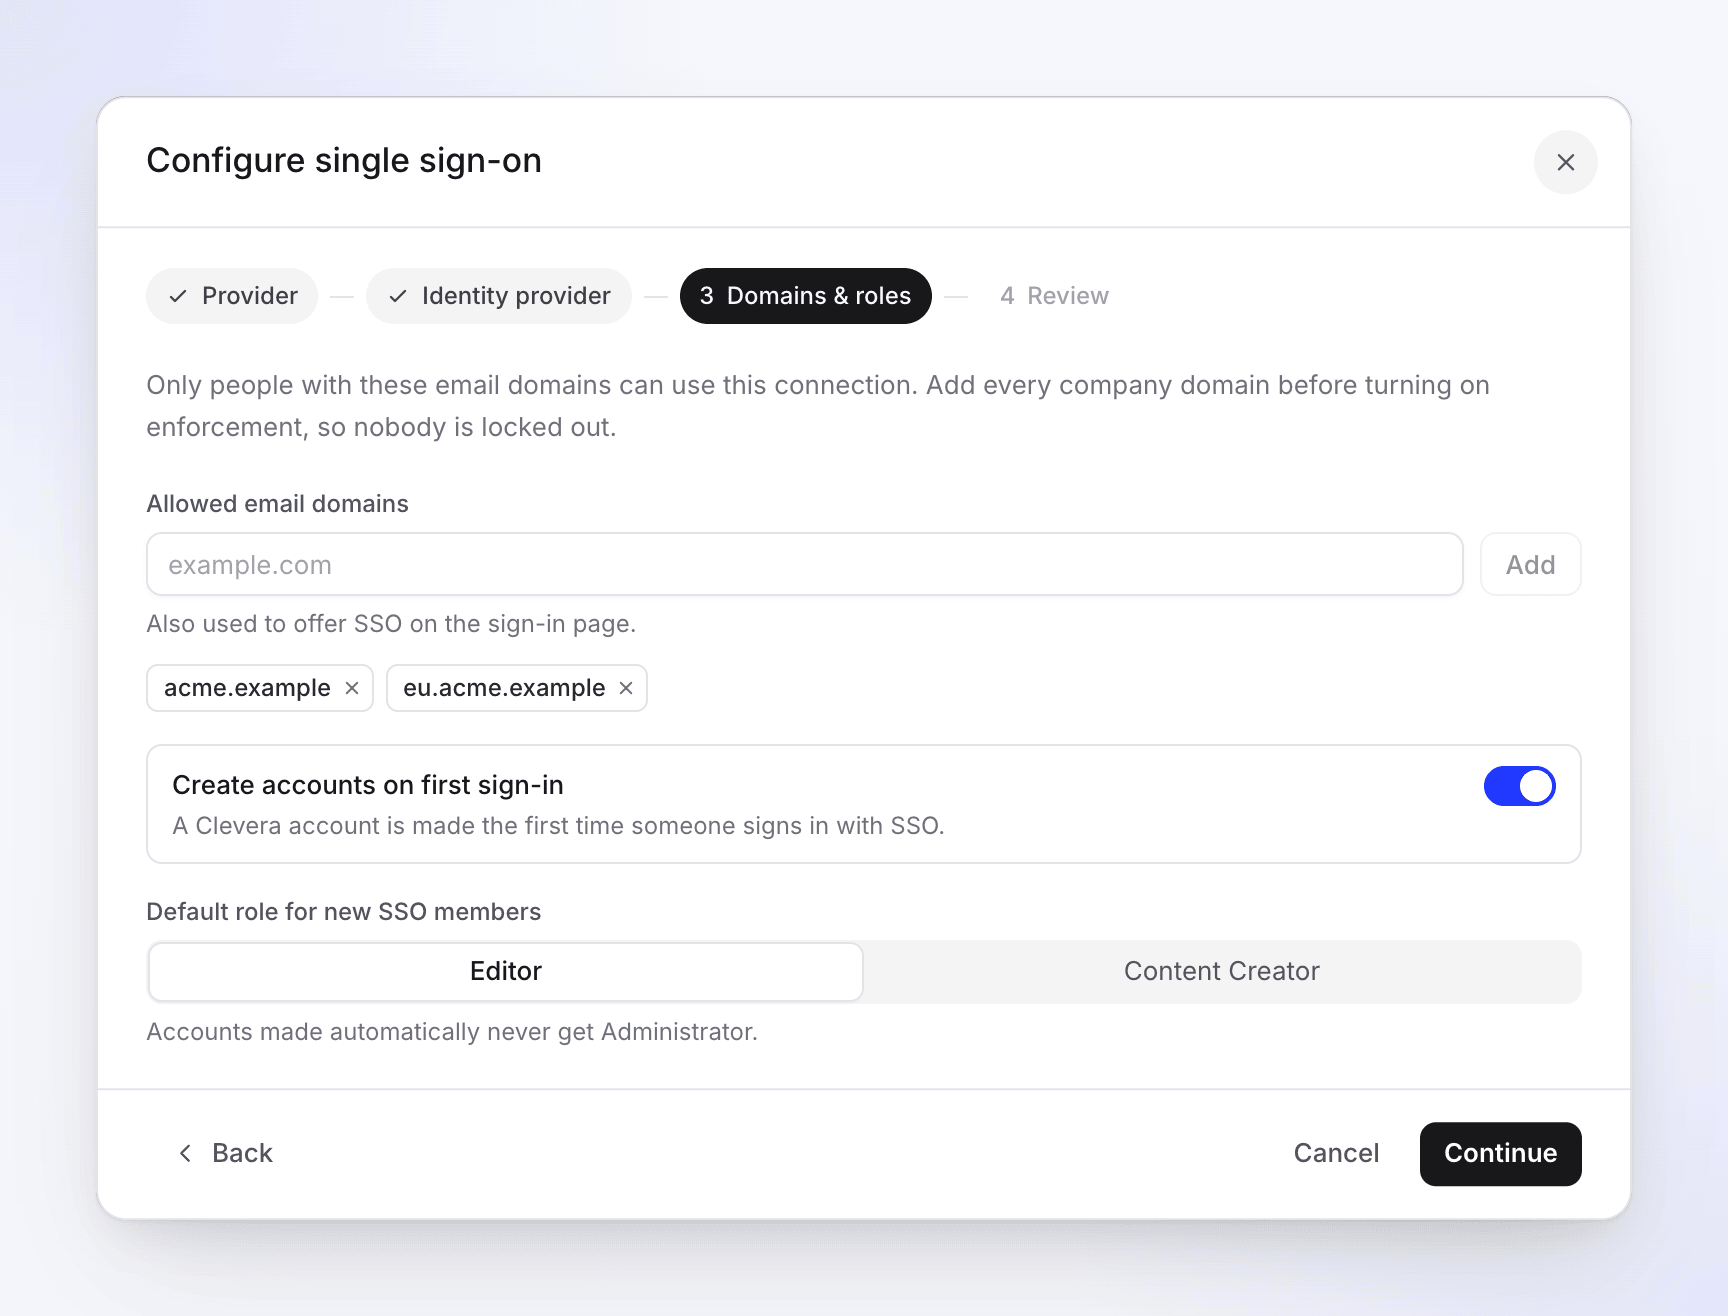
| Cài đặt | Chức năng | Mặc định |
|---|---|---|
| Tên miền email được phép | Chỉ những người có các tên miền email này mới có thể sử dụng kết nối. Các tên miền cũng quyết định khi nào trang đăng nhập cung cấp SSO. Cần ít nhất một tên miền. | Không có |
| Tạo tài khoản khi đăng nhập lần đầu | "Một tài khoản Clevera được tạo lần đầu tiên khi ai đó đăng nhập bằng SSO." Tài khoản mới sẽ tham gia không gian làm việc này. | Bật |
| Vai trò mặc định cho thành viên SSO mới | Vai trò mà các tài khoản mới nhận được: Biên tập viên, Người sáng tạo nội dung hoặc Quản trị viên. Quản trị viên chỉ được cung cấp khi Tạo tài khoản khi đăng nhập lần đầu đang tắt: "Các tài khoản được tạo tự động không bao giờ nhận được vai trò Quản trị viên." | Biên tập viên |
Về tên miền:
- Một tên miền phải khớp chính xác.
acme.examplekhông bao gồmeu.acme.example; hãy thêm từng tên miền một. - Chỉ nhập tên miền (
acme.example), không nhập email. Ký tự@ở đầu sẽ bị xóa. - Một tên miền chỉ có thể thuộc về một không gian làm việc Clevera. Nếu một không gian làm việc khác đã sử dụng nó, khi lưu sẽ hiển thị "Tên miền acme.example đã được gán cho một nhóm khác." Hãy liên hệ với bộ phận hỗ trợ nếu đó là tên miền của bạn.
Người sáng tạo nội dung sử dụng một suất người sáng tạo; Biên tập viên thì không. Nếu vai trò mặc định là Người sáng tạo nội dung và mọi suất người sáng tạo đã được sử dụng hết, người tham gia thông qua SSO sẽ trở thành Biên tập viên, vì vậy SSO sẽ không bao giờ khiến bạn vượt quá số suất của mình. Hãy thêm một suất và thay đổi vai trò của họ trong Cài đặt nhóm → Thành viên khi bạn sẵn sàng. Xem Tìm hiểu về không gian làm việc, vai trò và suất người sáng tạo.
Kiểm tra kết nối
Chạy kiểm tra
Quay lại tab Bảo mật, nhấp vào Chạy kiểm tra bên cạnh Kiểm tra kết nối. Nó sẽ kiểm tra các cài đặt đã lưu: Entity ID, URL đăng nhập và chứng chỉ có ở đó không, URL có hợp lệ không, và chứng chỉ có thể đọc được và chưa hết hạn hay không.
Bạn sẽ thấy "Cấu hình SSO hợp lệ và sẵn sàng sử dụng." hoặc "Cấu hình SSO có các vấn đề cần được giải quyết." cùng với một danh sách. Xem Khắc phục sự cố đăng nhập SSO.
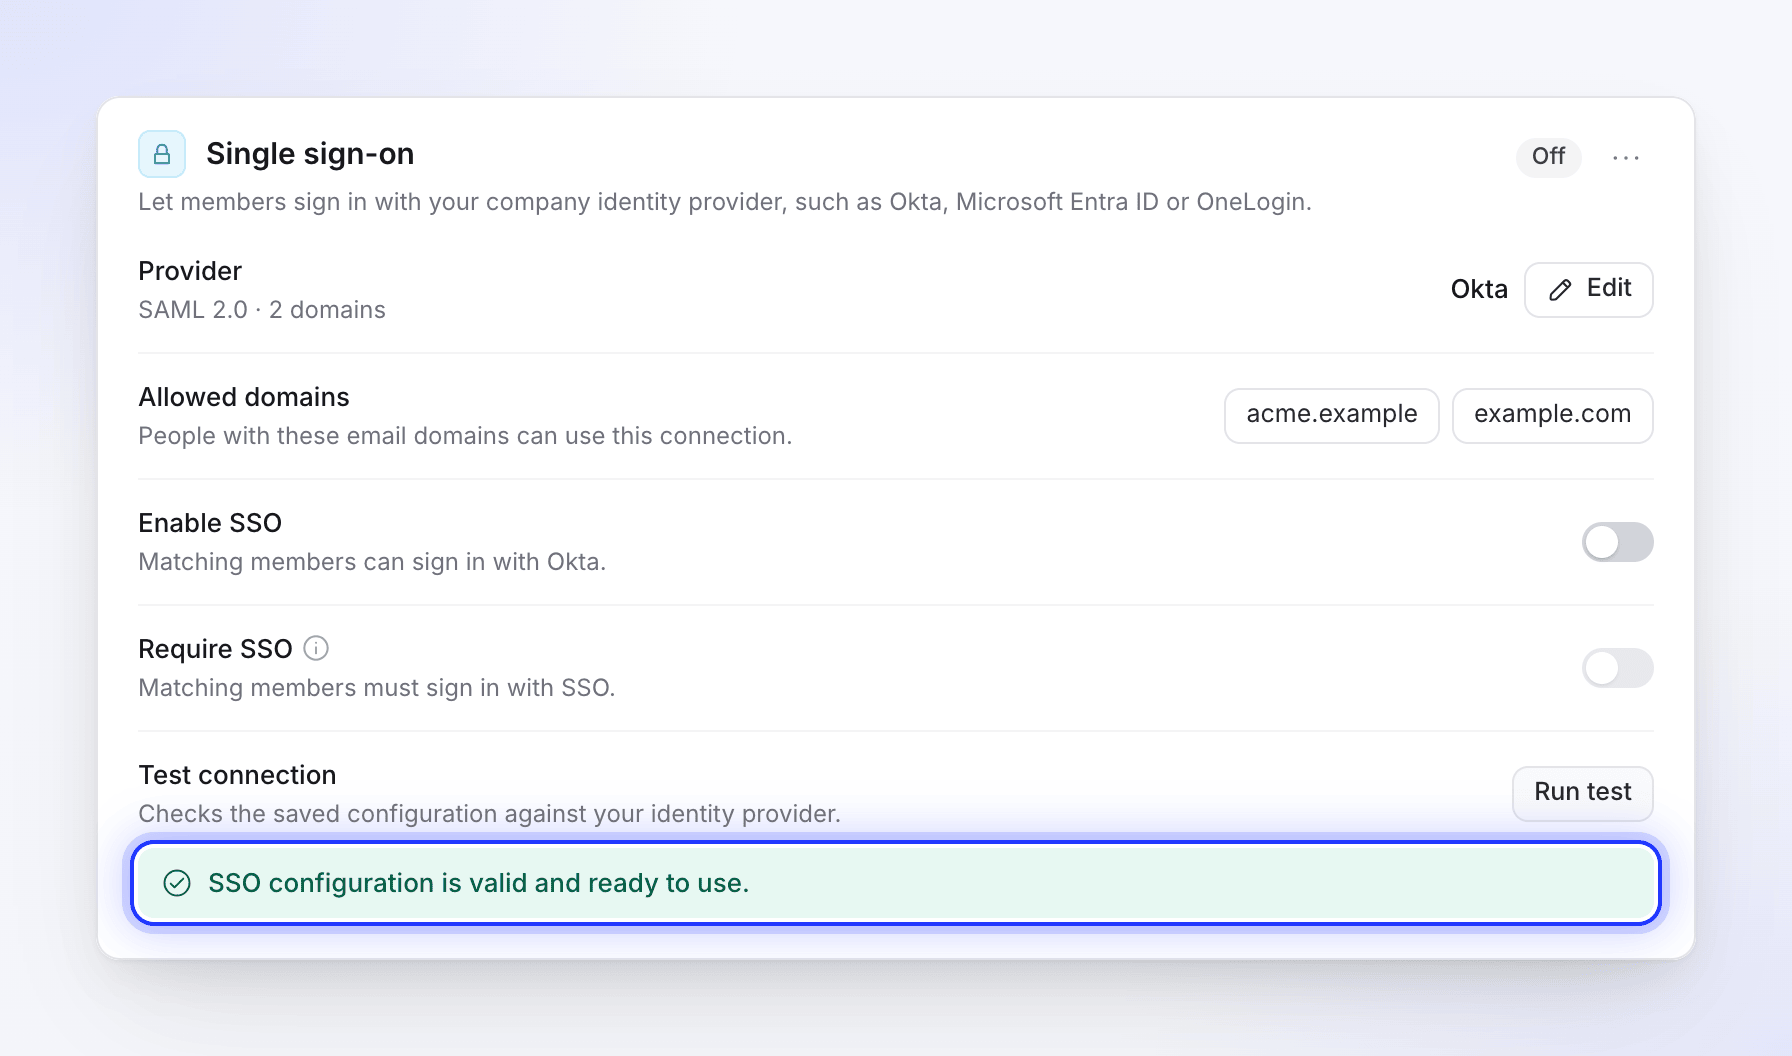
Chạy kiểm tra trước khi bạn bật SSO. Bật SSO
Bật Bật SSO. Bạn sẽ thấy "SSO đã được bật." Huy hiệu trạng thái thay đổi từ Tắt sang Đang hoạt động.
Đăng nhập với tư cách là thành viên kiểm tra
Mở một cửa sổ trình duyệt ẩn danh, đi đến trang đăng nhập Clevera và nhập email của một thành viên (hoặc một người mới, nếu tài khoản được tạo ngay lần đăng nhập đầu tiên). Nhấp vào Continue with nhà cung cấp của bạn và đăng nhập tại IdP của bạn. Bạn sẽ được chuyển đến trang chủ Clevera của người đó trong không gian làm việc của bạn.
Phiên làm việc của chính bạn không bị ảnh hưởng, và với tư cách là chủ sở hữu, bạn luôn có thể đăng nhập bằng mật khẩu của mình.
Run test không kết nối với IdP của bạn, vì vậy việc đăng nhập thực tế ở bước 3 là bài kiểm tra đầy đủ duy nhất. Hãy bắt đầu từ trang đăng nhập Clevera: bài kiểm tra bắt đầu từ bảng điều khiển của IdP sẽ bị từ chối.
Yêu cầu SSO
Khi mọi người đã có thể đăng nhập, hãy bật Require SSO ("Các thành viên phù hợp phải đăng nhập bằng SSO."). Bạn sẽ thấy thông báo "SSO is now required." và huy hiệu hiển thị Active · enforced.
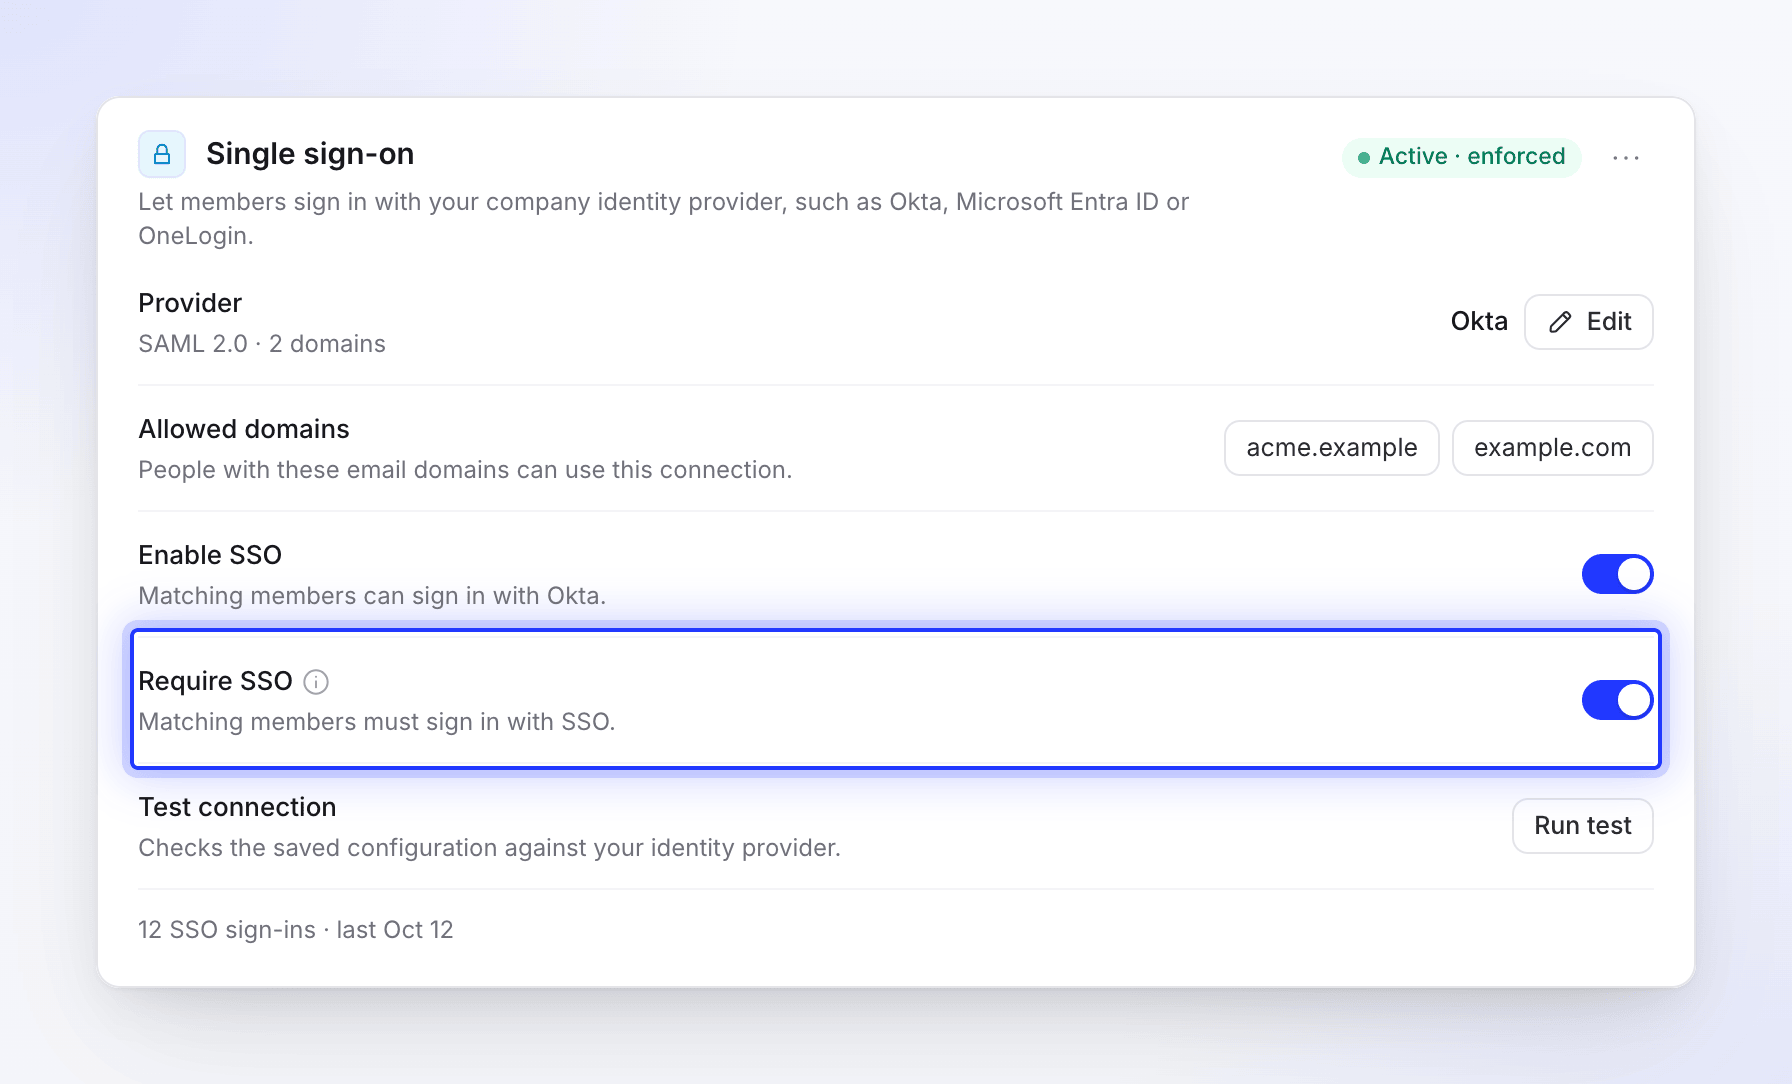
Kể từ đó, các thành viên trên miền của bạn không thể sử dụng mật khẩu hoặc Google, và người mới trên miền của bạn không thể tạo tài khoản Clevera bằng mật khẩu: họ sẽ nhận tài khoản bằng cách đăng nhập qua SSO. Bạn chỉ có thể bật tính năng này khi Enable SSO đang bật, và việc tắt Enable SSO cũng sẽ tắt tính năng này.
Đăng xuất đơn (Single logout)
Nếu bạn điền vào Logout URL, siêu dữ liệu của Clevera cũng sẽ liệt kê một địa chỉ đăng xuất: https://app.clevera.ai/sso/saml/slo (liên kết HTTP Redirect). Khi IdP của bạn gửi yêu cầu đăng xuất đến đó, Clevera sẽ đăng xuất người dùng và gửi họ trở lại IdP của bạn.
Đăng xuất khỏi Clevera không đăng xuất người dùng khỏi IdP của bạn.
Thay đổi hoặc xóa kết nối
- Thay đổi: nhấp vào Chỉnh sửa bên cạnh Provider. Hộp thoại sẽ mở ra với các giá trị đã lưu của bạn; hãy để trống chứng chỉ nếu bạn muốn giữ nguyên.
- Tắt tạm thời: tắt Enable SSO. Các cài đặt sẽ vẫn được lưu.
- Xóa: mở menu bên cạnh huy hiệu trạng thái và chọn Remove SSO configuration, sau đó chọn Remove SSO. "Các thành viên đăng nhập bằng SSO sẽ cần đặt lại mật khẩu để tiếp tục đăng nhập."
Dòng Provider hiển thị giao thức và số lượng miền bạn có. Khi mọi người sử dụng SSO, một dòng như "12 SSO sign-ins · last Oct 12" sẽ xuất hiện ở cuối phần này.