

إصلاح مشاكل تسجيل الدخول عبر SSO
كل رسالة تسجيل دخول موحد في Clevera، وأسبابها وكيفية إصلاحها: في صفحة تسجيل الدخول، بعد مزود الهوية الخاص بك، أثناء حفظ الإعداد، في "تشغيل الاختبار"، وعند تسجيل الخروج.
تدرج هذه المقالة كل رسالة يعرضها Clevera حول تسجيل الدخول الموحد (SSO)، وأسبابها وكيفية إصلاحها: في صفحة تسجيل الدخول، بعد أن يعيد مزود الهوية (IdP) توجيه المستخدم، أثناء حفظ الإعداد، وفي تشغيل الاختبار.
تنتج معظم مشاكل تسجيل الدخول عن واحد من خمسة أسباب: نطاق البريد الإلكتروني للشخص غير موجود في قائمتك، أو لديه بالفعل حساب Clevera خارج مساحة العمل الخاصة بك، أو أن مزود الهوية يوقع جزءاً فقط من استجابة SAML، أو تم نسخ قيمة بشكل خاطئ، أو بدأ تسجيل الدخول من مكان آخر غير صفحة تسجيل دخول Clevera.
فحوصات سريعة
| الفحص | المكان |
|---|---|
| خيار تمكين SSO مفعل والشارة تقول نشط | إعدادات الفريق → الأمان |
| نطاق البريد الإلكتروني الدقيق للشخص موجود في نطاقات البريد الإلكتروني المسموح بها (تُحسب النطاقات الفرعية بشكل منفصل) | إعدادات الفريق → الأمان |
| الشخص معين في التطبيق داخل مزود الهوية الخاص بك | مزود الهوية الخاص بك |
| الشخص عضو في مساحة العمل الخاصة بك، أو ليس لديه حساب Clevera بعد | إعدادات الفريق → الأعضاء |
| بدأ المستخدم من صفحة تسجيل دخول Clevera وكتب بريده الإلكتروني للعمل، وليس من لوحة معلومات مزود الهوية الخاص بك | صفحة تسجيل الدخول |
| مساحة العمل لا تزال على خطة مخصصة | الفوترة |
صفحة تسجيل الدخول لا توفر SSO
عندما يكتب شخص ما بريده الإلكتروني، تعرض صفحة تسجيل الدخول "مؤسستك تستخدم Okta" (اسم المزود الخاص بك، أو "SSO" لمزود مخصص) وزر متابعة باستخدام بمجرد التعرف على النطاق. إذا لم يظهر ذلك:
- النطاق ليس في نطاقات البريد الإلكتروني المسموح بها، أو هناك خطأ مطبعي في البريد الإلكتروني.
- خيار تمكين SSO متوقف، أو أن الإعداد غير مكتمل.
- مساحة العمل لم تعد على خطة تتضمن SSO.
النقر على أيقونة Clevera في مزود الهوية الخاص بك لا يؤدي إلى تسجيل الدخول
يقبل Clevera فقط تسجيل الدخول الذي يبدأ من صفحة تسجيل دخول Clevera. عندما ينقر شخص ما على أيقونة Clevera في لوحة معلومات Okta، أو في تطبيقات Microsoft My Apps، أو في قائمة تطبيقات Google، يرسل مزود الهوية استجابة لم يطلبها Clevera أبداً. يرفضها Clevera ويعرض صفحة تسجيل الدخول الخاصة به مع رسالة "انتهت صلاحية جلسة SSO. يرجى المحاولة مرة أخرى."
هذا مقصود: كل عملية تسجيل دخول SAML مرتبطة بالمتصفح الذي بدأها ويمكن استخدامها مرة واحدة، حتى لا يتمكن أي شخص من تمرير تسجيل دخوله الخاص إلى متصفح شخص آخر. اطلب من الأشخاص الانتقال إلى صفحة تسجيل دخول Clevera، وكتابة بريد العمل الخاص بهم والنقر على متابعة باستخدام المزود الخاص بك. يمكنك إخفاء الأيقونة في مزود الهوية الخاص بك حتى لا يحاول أحد استخدامها.
رسائل على صفحة تسجيل الدخول
| الرسالة | السبب | الإصلاح |
|---|---|---|
| "لا يتوفر تسجيل دخول SSO لعنوان البريد الإلكتروني هذا. استخدم طريقة تسجيل الدخول العادية بدلاً من ذلك." | لا يوجد اتصال SSO نشط يغطي نطاق هذا البريد الإلكتروني. | تحقق من النطاق وتمكين SSO. |
| "SSO غير متاح لهذا الفريق. قد يكون اشتراك الفريق قد تغير." | خطة مساحة العمل لم تعد تتضمن SSO. | اتصل بنا بخصوص خطتك المخصصة. يستخدم الأعضاء كلمة المرور الخاصة بهم أو هل نسيت كلمة المرور؟ في غضون ذلك. |
| "يرجى إدخال عنوان بريد إلكتروني صالح." | حقل البريد الإلكتروني ليس عنواناً صالحاً. | أعد كتابته. |
| "فشل بدء تسجيل دخول SSO. يرجى المحاولة مرة أخرى أو استخدام البريد الإلكتروني/كلمة المرور." | لم يتمكن Clevera من إنشاء طلب تسجيل الدخول، عادةً لأن عنوان URL لاكتشاف OIDC لا يمكن تحميله حالياً. | انقر على تشغيل الاختبار. تحقق من أن عنوان URL للاكتشاف عام وصحيح. |
| "لم نتمكن من بدء تسجيل الدخول الموحد. حاول مرة أخرى." | فشل الطلب أو كانت هناك محاولات كثيرة جداً في دقيقة واحدة. | انتظر دقيقة وحاول مرة أخرى. |
| "لم نتمكن من الوصول إلى Clevera. تحقق من اتصالك وحاول مرة أخرى." | لا يوجد اتصال بـ Clevera. | تحقق من الشبكة أو VPN. |
| "تتطلب مؤسستك تسجيل دخول موحد. استخدم زر SSO للمتابعة." | حاول أحد الأعضاء استخدام كلمة المرور بينما خيار طلب SSO مفعل. | استخدم متابعة باستخدام المزود الخاص بك. |
| "تتطلب مؤسستك تسجيل دخول موحد. يرجى استخدام خيار SSO في صفحة تسجيل الدخول." | حاول أحد الأعضاء، أو شخص جديد على نطاقك، استخدام متابعة باستخدام Google بينما خيار طلب SSO مفعل. | اكتب بريد العمل واستخدم زر SSO. |
مع تفعيل طلب SSO، تخفي صفحة تسجيل الدخول أيضاً إنشاء حساب للعناوين الموجودة على نطاقاتك.
في صفحة التسجيل
| الرسالة | السبب | الإصلاح |
|---|---|---|
| "تسجل مؤسستك الدخول باستخدام تسجيل الدخول الموحد (SSO). انتقل إلى تسجيل الدخول، وأدخل هذا البريد الإلكتروني واختر متابعة باستخدام SSO." | حاول شخص ما على نطاق مفعل عليه طلب SSO إنشاء حساب بكلمة مرور. | انتقل إلى صفحة تسجيل الدخول، واكتب بريد العمل وانقر على متابعة باستخدام المزود الخاص بك. يتم إنشاء الحساب عند أول تسجيل دخول عبر SSO إذا كان خيار إنشاء حسابات عند أول تسجيل دخول مفعلاً؛ وإلا يقوم المالك بدعوتهم أولاً. |
رسائل بعد مزود الهوية
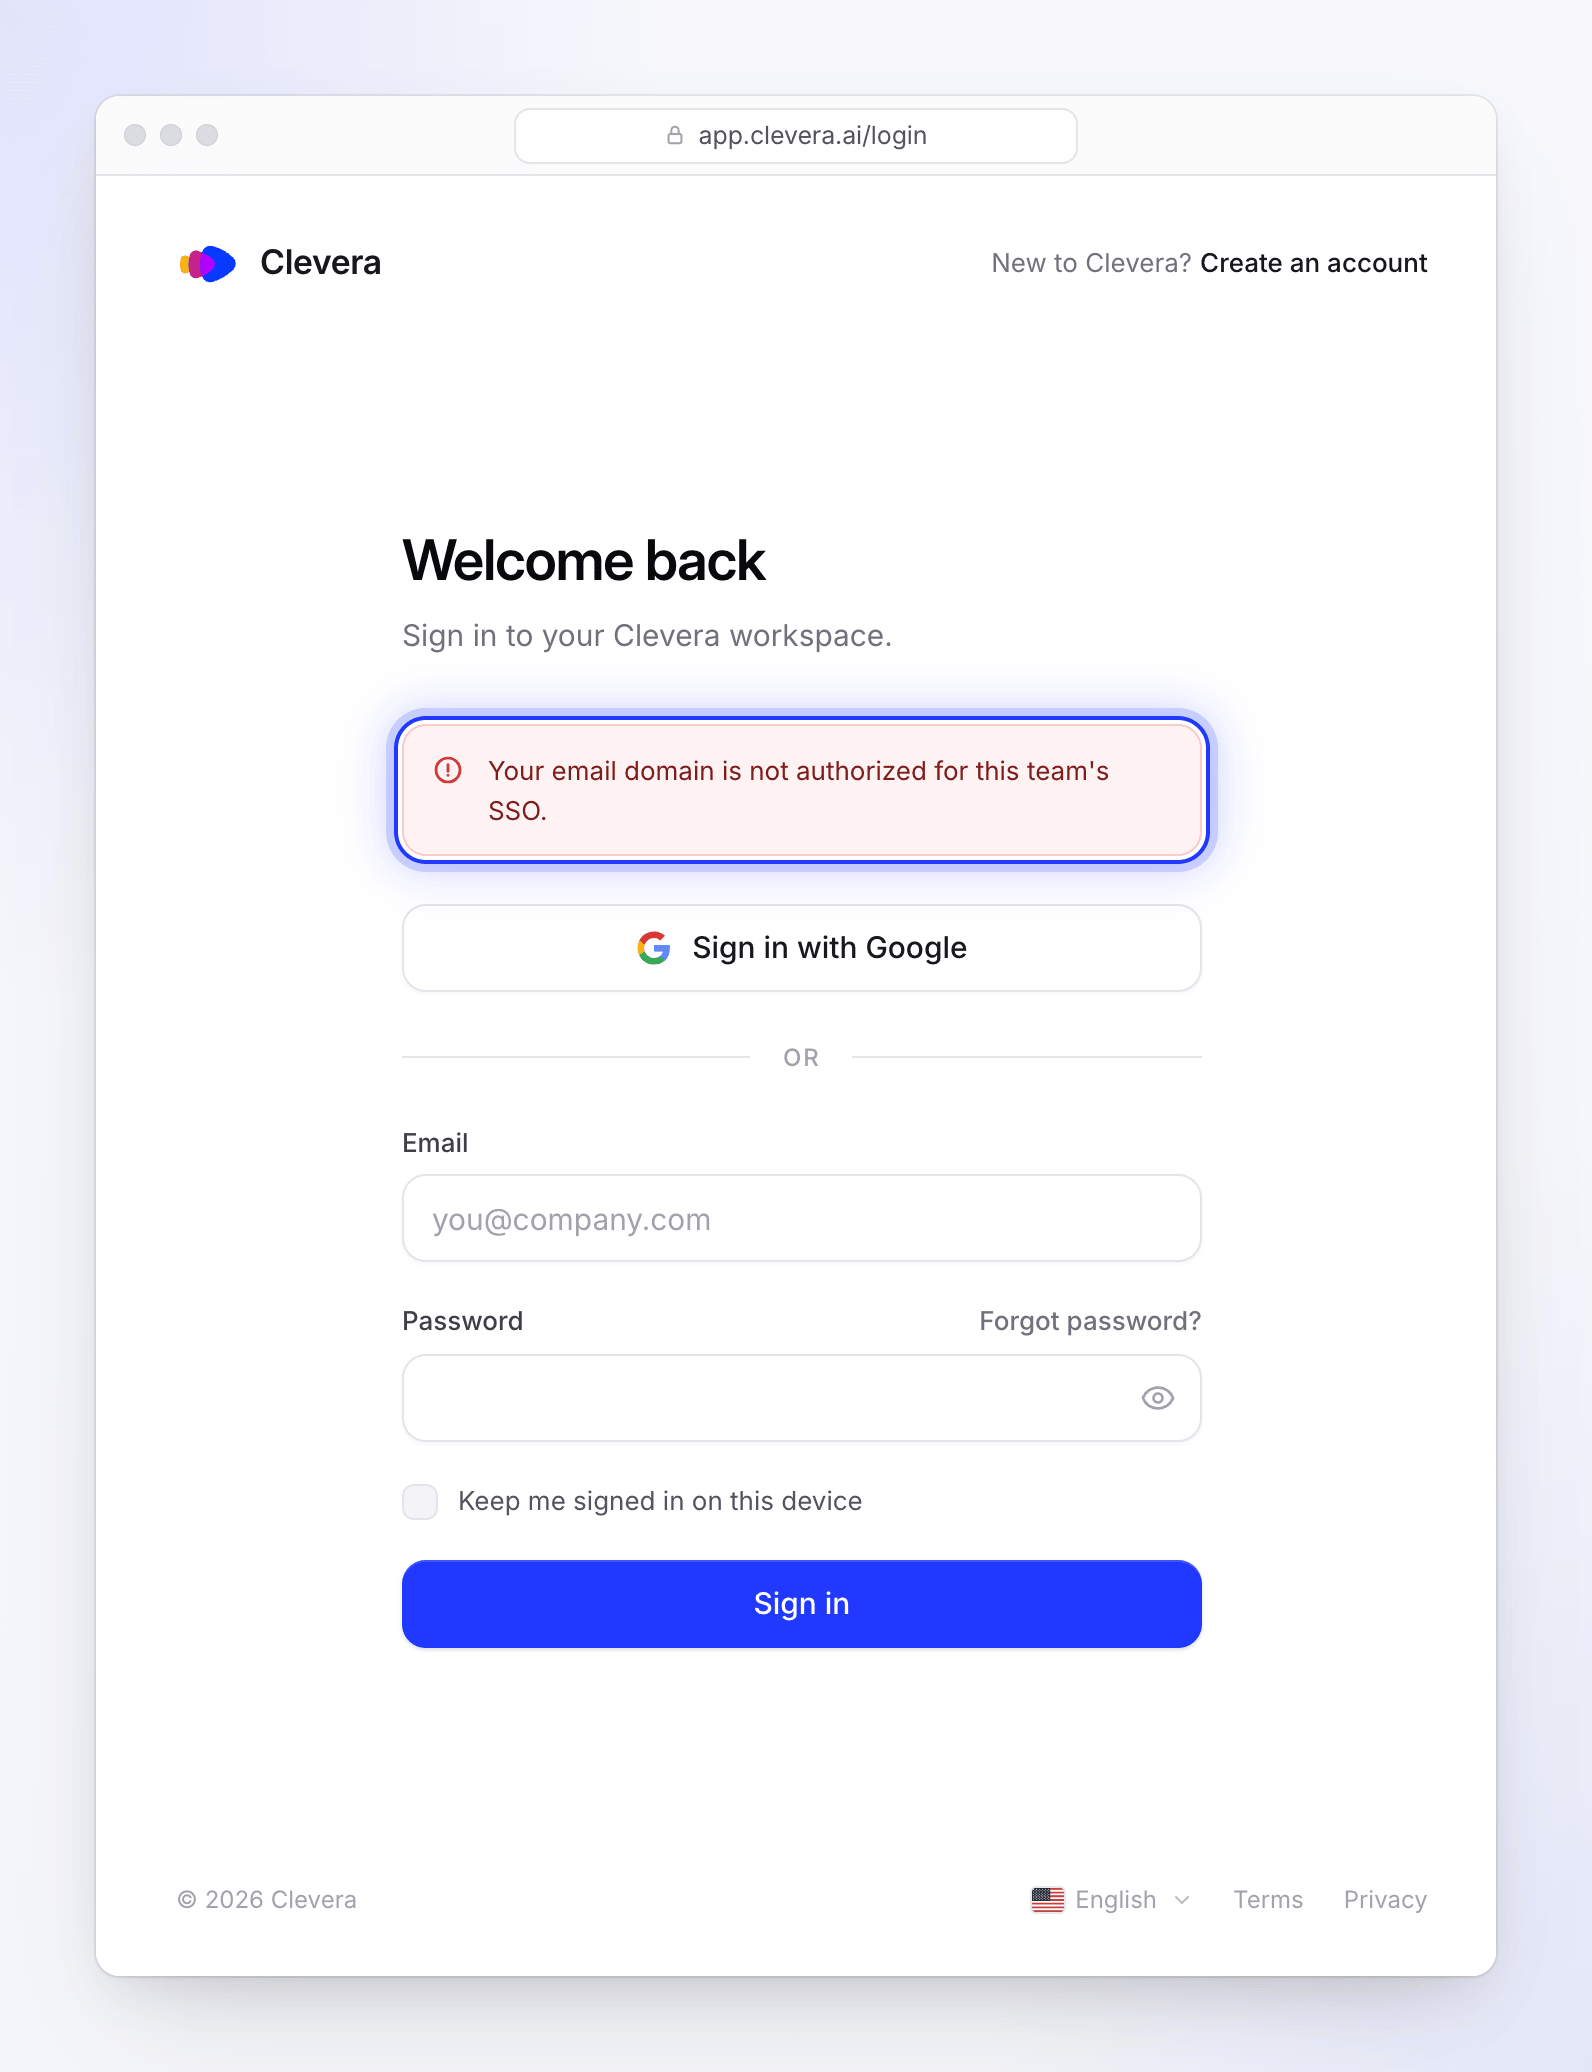
تظهر هذه في أعلى صفحة تسجيل دخول Clevera عندما يعيد مزود الهوية الشخص مرة أخرى.
| الرسالة | السبب | الإصلاح |
|---|---|---|
| "انتهت صلاحية جلسة SSO. يرجى المحاولة مرة أخرى." | لم يتمكن Clevera من مطابقة الاستجابة مع تسجيل دخول بدأه. عادةً ما يكون الشخص قد نقر على أيقونة Clevera في لوحة معلومات مزود الهوية، أو بدل المتصفحات، أو استخدم زر الرجوع أو قام بالتحديث لإعادة إرسال تسجيل الدخول، أو استغرق أكثر من 10 دقائق في مزود الهوية. | ابدأ مرة أخرى من صفحة تسجيل دخول Clevera في نفس المتصفح. انظر النقر على أيقونة Clevera. |
| "فشل التحقق من جلسة SSO. يرجى المحاولة مرة أخرى." | OIDC فقط. الاستجابة تنتمي لمحاولة تسجيل دخول مختلفة، على سبيل المثال بعد استخدام زر الرجوع أو تسجيل الدخول من علامتي تبويب. | أغلق علامات تبويب تسجيل دخول Clevera الأخرى وابدأ مرة أخرى. |
| "تم إلغاء أو رفض مصادقة SSO. يرجى المحاولة مرة أخرى." | OIDC فقط. أعاد مزود الهوية خطأ: قام الشخص بالإلغاء، أو لم يتم تعيينه للتطبيق، أو تم رفض الموافقة. | قم بتعيينهم للتطبيق في مزود الهوية الخاص بك؛ حاول مرة أخرى. |
| "لم يتم استلام رمز التفويض." | OIDC فقط. عاد مزود الهوية بدون رمز تسجيل دخول. | تحقق من ضبط التطبيق على منح رمز التفويض. |
| "تكوين SSO غير موجود أو معطل." | تم إيقاف تشغيل SSO أو إزالته أثناء تسجيل دخول الشخص. | أعد تشغيل تمكين SSO. |
| "نطاق بريدك الإلكتروني غير مصرح به لـ SSO الخاص بهذا الفريق." | البريد الإلكتروني الذي أرسله مزود الهوية يستخدم نطاقاً غير موجود في نطاقات البريد الإلكتروني المسموح بها. شائع مع الأسماء المستعارة، أو النطاقات الثانوية، أو اسم تسجيل دخول يختلف عن البريد الإلكتروني. | أضف النطاق، أو قم بتغيير ما يرسله مزود الهوية كبريد إلكتروني (معرف الاسم أو مطالبة email). |
| "هذا الحساب لم يعد متاحاً." | يتم حذف الحساب. | لا يمكن تسجيل الدخول مرة أخرى. استخدم بريداً إلكترونياً آخر. |
| "فشل مصادقة SSO. يرجى الاتصال بمسؤول فريقك أو استخدام طريقة تسجيل دخول أخرى." | تم رفض الاستجابة. انظر الأسباب أدناه. | اتبع القائمة أدناه. |
"فشل مصادقة SSO"
تغطي هذه الرسالة كل حالة يرفض فيها Clevera الاستجابة، لذا تحقق من هذه بالترتيب:
| السبب | الإصلاح |
|---|---|
| الشخص لديه بالفعل حساب Clevera ولكنه ليس عضواً في مساحة العمل الخاصة بك. لا يتولى SSO أبداً إدارة حساب خارجي. | ادعهم. بمجرد قبولهم، سيعمل SSO. |
| الشخص ليس لديه حساب وخيار إنشاء حسابات عند أول تسجيل دخول متوقف. | ادعهم، أو قم بتفعيل الإعداد. |
| المالك يسجل الدخول من خلال اتصال حفظه شخص آخر (على سبيل المثال بعد نقل الملكية). | يفتح المالك الحالي تعديل ويحفظ الاتصال مرة واحدة. حتى ذلك الحين، سجل الدخول بكلمة المرور. |
| SAML: التوكيد فقط (أو الاستجابة فقط) موقع. | اجعل مزود الهوية يوقع كلاهما. |
| SAML: الشهادة في Clevera ليست شهادة التوقيع الحالية لمزود الهوية. | الصق الشهادة الحالية (تعديل ← الخطوة 2) واحفظ. |
| SAML: الجمهور أو المستلم في مزود الهوية لا يتطابق. | يجب أن يكون الجمهور مطابقاً تماماً لـ معرف الكيان / URI الجمهور الخاص بـ Clevera، والمستلم أو الوجهة مطابقاً تماماً لـ https://app.clevera.ai/sso/saml/callback. |
| SAML: التوكيد مشفر. | أوقف تشفير التوكيد. |
SAML: لا يوجد بريد إلكتروني. معرف الاسم ليس بريداً إلكترونياً ولا توجد سمة email. |
اضبط تنسيق معرف الاسم على EmailAddress مع البريد الإلكتروني للشخص. |
| SAML: معرف كيان IdP في Clevera لا يتطابق مع المصدر في الاستجابة. | انسخ المصدر مرة أخرى من مزود الهوية. |
| OIDC: سر العميل خاطئ أو منتهي الصلاحية، أو URI إعادة التوجيه لا يتطابق. | الصق سراً جديداً (تعديل)؛ يجب أن يكون URI إعادة التوجيه مطابقاً تماماً لـ URI إعادة التوجيه (عنوان URL للرد) الموضح في مربع حوار الإعداد، https://app.clevera.ai/sso/oidc/callback. |
OIDC: لا يوجد بريد إلكتروني صالح في مطالبات email، preferred_username أو upn. |
أضف مطالبة البريد الإلكتروني في مزود الهوية الخاص بك، أو امنح الشخص عنوان بريد إلكتروني. |
| OIDC: المصدر لا يتطابق مع عنوان URL للاكتشاف، على سبيل المثال عنوان URL متعدد المستأجرين. | استخدم عنوان URL للاكتشاف الخاص بمستأجرك. |
عندما يقوم مزود الهوية الخاص بك بتدوير مفاتيح توقيع OIDC الخاصة به، يقوم Clevera بجلب المفاتيح الجديدة مرة واحدة قبل رفض تسجيل الدخول، لذا فإن التدوير وحده لا يسبب هذه الرسالة.
إذا لم ينطبق أي من هذه الحلول، تواصل مع فريق الدعم مع ذكر البريد الإلكتروني الذي تعذر تسجيل دخوله ووقت المحاولة. يمكننا رؤية السبب الدقيق في سجلاتنا.
رسائل أثناء الإعداد
| الرسالة | الحل |
|---|---|
| "SSO is available on the Custom plan." | تظهر عند الحفظ بينما مساحة العمل ليست على خطة مخصصة (Custom)، على سبيل المثال بعد تغيير الخطة أثناء فتح الصفحة. تواصل معنا لإضافة SSO. |
| "Identity provider Entity ID is required." / "Identity Provider Entity ID is required." | املأ IdP Entity ID. |
| "SSO sign-in URL is required." / "Identity Provider SSO URL is required." | املأ SSO sign-in URL. |
| "SSO sign-in URL must be a valid URL." / "Logout URL must be a valid URL." | الصق العنوان الكامل، بدءاً بـ https://. |
| "X.509 certificate is required." / "An IdP certificate is required." | الصق شهادة التوقيع الخاصة بـ IdP. |
| "Client ID is required." / "OIDC Client ID is required." | املأ Client ID. |
| "Client secret is required." / "OIDC Client Secret is required." | املأ Client secret. |
| "A valid authorization URL is required." / "A valid token URL is required." | املأ نقاط النهاية (endpoints)، أو استخدم Discovery URL بدلاً منها. |
| "Discovery URL must be a valid URL." / "UserInfo URL must be a valid URL." | الصق العنوان الكامل. |
| "Add at least one allowed domain." | أضف نطاقاً تحت Allowed email domains. |
| "Enter a company domain such as example.com." | اكتب النطاق فقط، على سبيل المثال acme.example. |
| "This domain is already on the list." | تمت إضافته بالفعل. |
| "The domain acme.example is already assigned to another team." | تستخدم مساحة عمل أخرى في Clevera هذا النطاق. تواصل مع الدعم إذا كان يخصك. |
| "Automatically provisioned users cannot be granted the Administrator role by default." | اختر محرر أو منشئ المحتوى، أو أوقف Create accounts on first sign-in. |
| "Fix the highlighted fields before saving." | ينتقل مربع الحوار إلى الخطوة التي بها المشكلة. |
| "Finish the SSO configuration before enabling sign-in for your team." | أكمل الحقول المطلوبة، ثم شغّل Enable SSO. |
| "SSO must be enabled before enforcement can be turned on." | شغّل Enable SSO أولاً. |
| "Only the team owner can change SSO settings." | اطلب من المالك. لا يمكن للمسؤولين تغيير إعدادات SSO. |
| "SSO settings did not load" | انقر على حاول مجدداً، أو أعد تحميل الصفحة. |
| "Copying is blocked here. Select the value instead." | حظر متصفحك زر النسخ. حدد النص وانسخه يدوياً. |
نتائج اختبار التشغيل
يتحقق Run test من الإعدادات المحفوظة، وليس من تسجيل دخول حقيقي. يظهر "SSO configuration is valid and ready to use." أو "SSO configuration has issues that need to be resolved." مع هذه المشكلات:

| المشكلة | الحل |
|---|---|
| "IdP Entity ID is required." / "IdP SSO URL is required." / "IdP X.509 certificate is required." | املأ حقل SAML المفقود. |
| "IdP SSO URL is not a valid URL." | الصق عنوان تسجيل الدخول الكامل. |
| "IdP certificate is not a valid X.509 certificate." | الصق نص الشهادة بتنسيق Base64 (PEM)، وليس ملفاً ثنائياً أو بصمة رقمية. |
| "IdP certificate has expired." | احصل على شهادة التوقيع الحالية الخاصة بـ IdP والصقها. |
| "OIDC Client ID is required." / "OIDC Client Secret is required." | املأ حقل OIDC المفقود. |
| "Either a Discovery URL or manual endpoint URLs are required." | أضف Discovery URL، أو نقاط النهاية. |
| "Discovery URL is not a valid URL." | الصق العنوان الكامل. |
| "Could not load the OIDC discovery document. Check that the URL is correct and publicly reachable over HTTPS." | افتح الرابط في متصفح؛ يجب أن يظهر بتنسيق JSON. يجب أن يكون الوصول إليه متاحاً من الإنترنت، وليس فقط داخل شبكتك. |
| "Discovery document does not contain an authorization endpoint." | الرابط ليس تكويناً لـ OpenID. استخدم الرابط الذي ينتهي بـ /.well-known/openid-configuration. |
| "No SSO configuration found. Please configure SSO first." | احفظ تكويناً أولاً. |
| "The test could not run." | تحقق من اتصالك وحاول مجدداً. |
تسجيل الخروج
| الرسالة | المعنى |
|---|---|
| "You have been signed out via SSO." | قام IdP الخاص بك بتسجيل خروجك من Clevera (تسجيل خروج SAML الموحد). |
| "Single Logout is not available for this session." | أرسل IdP طلب تسجيل خروج، لكن تسجيل الخروج الموحد SAML غير معدّ لمساحة عملك (لا يوجد Logout URL). |
| "Single Logout could not be completed." | تعذر التحقق من طلب تسجيل الخروج. سجل الخروج من Clevera مباشرة. |
حالات أخرى
شخص قمت بإزالته في IdP لا يزال مسجلاً للدخول. لا تقوم Clevera بمزامنة المستخدمين من IdP الخاص بك، وتبقى جلسات SSO نشطة حتى يقوم الشخص بتسجيل الخروج. قم بإزالتهم من إعدادات الفريق → الأعضاء.
شخص على نطاقك سجل اشتراكه بكلمة مرور قبل الانضمام. حسابه خارج مساحة عملك، لذا يرفضه SSO. قم بدعوته؛ بعد قبوله الدعوة، سيعمل SSO، ومع تفعيل Require SSO، ستتوقف كلمة مروره عن العمل.
عضو SSO جديد هو محرر، وليس منشئ محتوى. دورك الافتراضي هو منشئ المحتوى، ولكن كل مقاعد المنشئين كانت مشغولة عند تسجيل دخوله لأول مرة، لذا انضم كمحرر. أضف مقعداً، ثم غيّر دوره في إعدادات الفريق → الأعضاء.
عضو تم إنشاؤه بواسطة SSO يحتاج إلى كلمة مرور (تم إيقاف SSO، أو تغيرت خطتك). ينقر على هل نسيت كلمة المرور؟ في صفحة تسجيل الدخول لتعيين واحدة.
تسجيل الدخول إلى تطبيق سطح المكتب باستخدام SSO. يفتح تطبيق سطح المكتب صفحة تسجيل الدخول في متصفحك. اكتب بريدك الإلكتروني للعمل، وانقر على Continue with مزود الخدمة الخاص بك وسجل الدخول في IdP: سيعيدك المتصفح بعد ذلك إلى التطبيق. إذا لم يحدث ذلك، ابدأ تسجيل الدخول في التطبيق مرة أخرى؛ ولأن المتصفح مسجل دخوله بالفعل، فسيتم الاتصال مباشرة. راجع تسجيل الدخول إلى تطبيق سطح المكتب.