

Configura SSO con Microsoft Entra ID
Configurazione passo dopo passo di Microsoft Entra ID (Azure AD) per il single sign-on di Clevera, con SAML 2.0 o OpenID Connect: l'app aziendale o la registrazione dell'app, la firma, le attestazioni, dove inserire i valori e i test.
Configura il single sign-on tra Microsoft Entra ID (precedentemente Azure AD) e Clevera in modo che il tuo team possa accedere con il proprio account di lavoro Microsoft. Puoi connetterti tramite SAML 2.0 o OpenID Connect (OIDC); questa guida copre entrambi i lati, sia quello di Entra che i campi corrispondenti in Clevera.
L'interfaccia di amministrazione di Microsoft Entra cambia di tanto in tanto. Se un'etichetta qui sotto non corrisponde, cerca l'impostazione con lo stesso significato e utilizza le guide generali per l'elenco completo dei valori: SAML, OIDC.
Prima di iniziare
- Sei il Proprietario di uno spazio di lavoro Clevera con un Piano personalizzato.
- Puoi creare applicazioni aziendali o registrazioni di app in Entra (ad esempio come Amministratore dell'applicazione).
- Conosci i domini email utilizzati dai tuoi utenti, come
acme.example.
Apri prima la finestra di configurazione di Clevera, così da poter copiare i valori da essa: apri il menu dello spazio di lavoro nella parte superiore della barra laterale, scegli Impostazioni del team, poi Sicurezza e fai clic su Set up SSO. Scegli Microsoft Entra ID (Azure AD) come Identity provider.
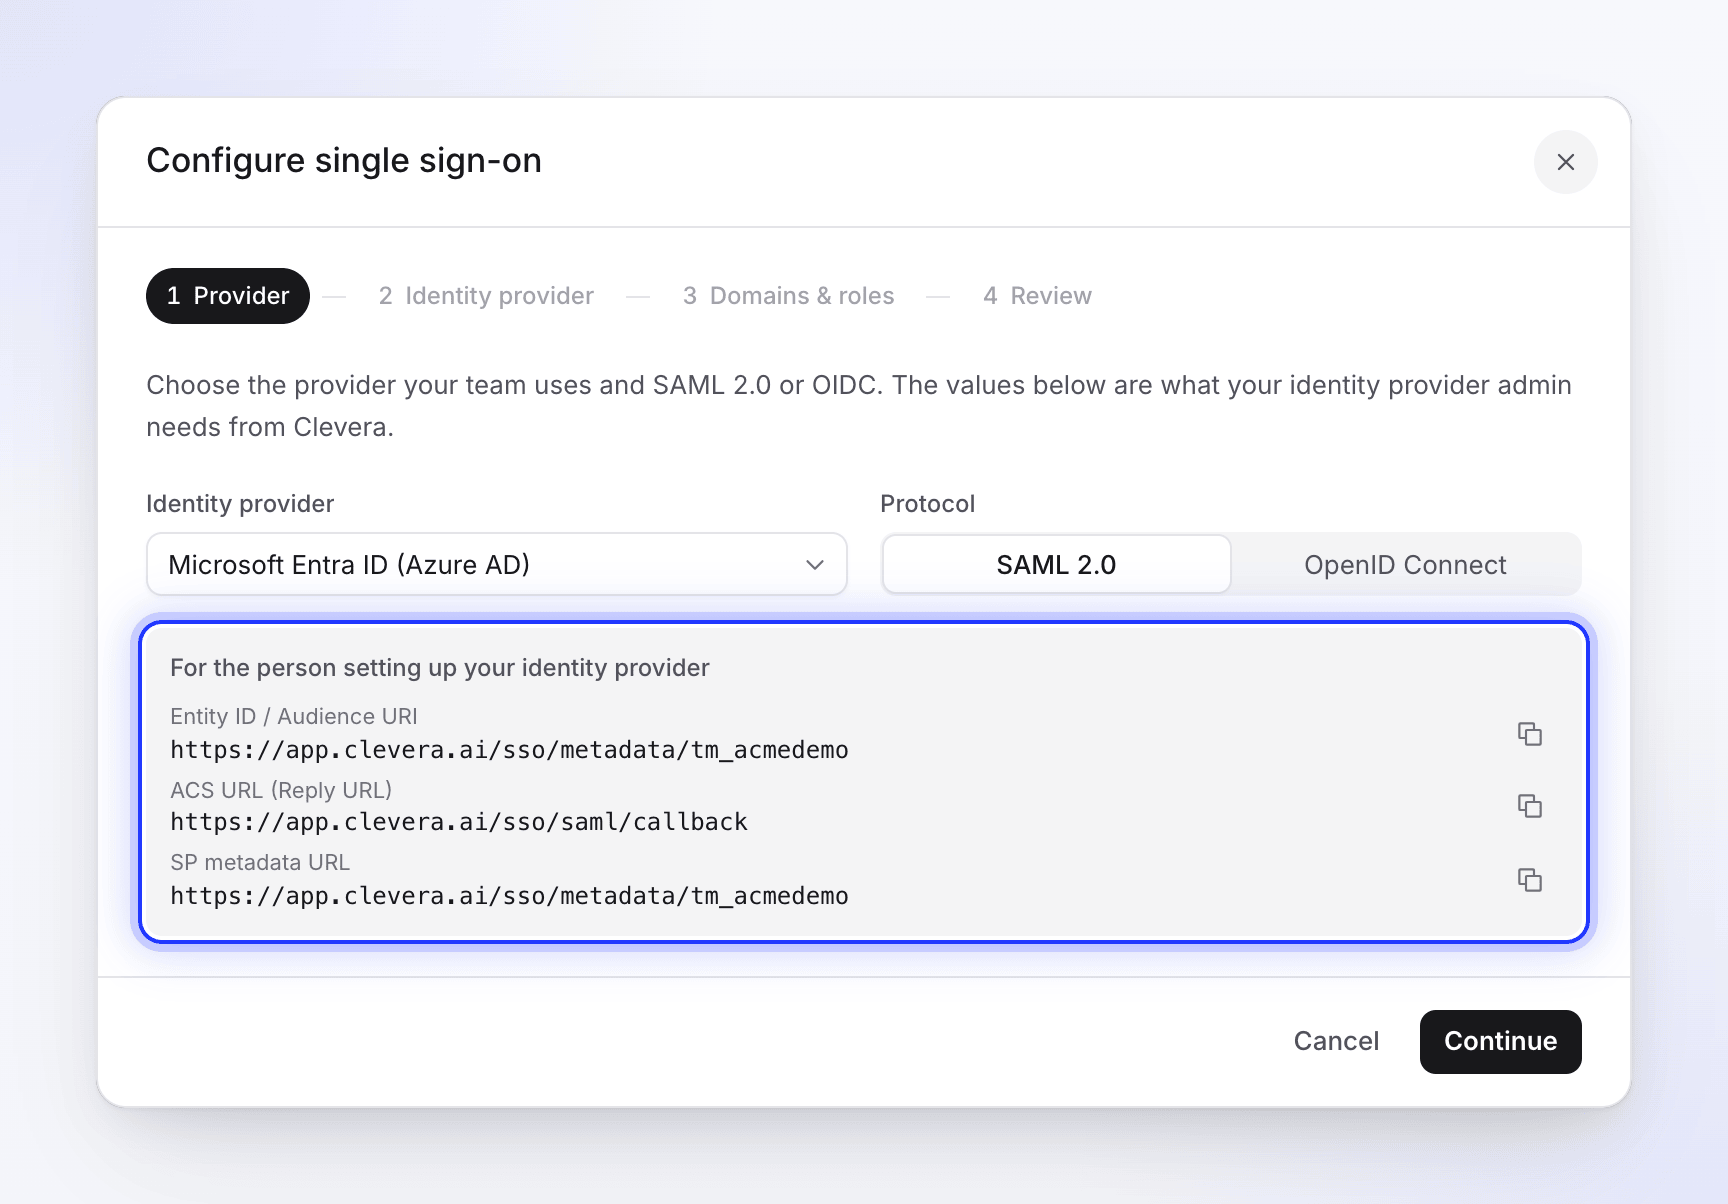
Connetti con SAML 2.0
Crea un'applicazione aziendale
Nell'interfaccia di amministrazione di Microsoft Entra, vai su Enterprise applications e fai clic su New application, quindi su Create your own application. Assegnale il nome
Clevera, scegli Integrate any other application you don't find in the gallery (Non-gallery) e fai clic su Create.Scegli SAML
Nella nuova app, apri Single sign-on e scegli SAML.
Inserisci i valori di Clevera
In Basic SAML Configuration, fai clic su Modifica e compila:
Campo Entra Valore da Clevera Identifier (Entity ID) Entity ID / Audience URI (copialo dalla finestra di Clevera; termina con l'ID del tuo spazio di lavoro) Reply URL (Assertion Consumer Service URL) https://app.clevera.ai/sso/saml/callbackSign on URL Lascia vuoto Relay State Lascia vuoto Logout Url Solo se utilizzerai il single logout: https://app.clevera.ai/sso/saml/sloFai clic su Salva.
Controlla le attestazioni
In Attributes & Claims, apri Unique User Identifier (Name ID). Imposta Name identifier format su Indirizzo email e l'attributo di origine sull'attributo che contiene l'email degli utenti:
user.mail, ouser.userprincipalnamese il loro nome di accesso è la loro email. Mantieni le attestazioni predefinitegivenname,surnameeemailaddress: Clevera le legge.Firma la risposta e l'asserzione
In SAML Certificates, fai clic su Modifica accanto al certificato di firma. Imposta Signing Option su Sign SAML response and assertion e Signing Algorithm su SHA-256. Fai clic su Salva.
Entra firma solo l'asserzione per impostazione predefinita, e Clevera la rifiuta.
Copia i valori di Entra in Clevera
In SAML Certificates, scarica Certificate (Base64) e aprilo in un editor di testo. In Set up Clevera, copia gli URL. In Clevera, imposta Protocol su SAML 2.0, fai clic su Continua e incolla:
Valore Entra Campo Clevera Microsoft Entra Identifier IdP Entity ID Login URL SSO sign-in URL Logout URL Logout URL (opzionale) Il contenuto di Certificate (Base64) X.509 certificate Assegna le persone
In Users and groups, fai clic su Add user/group e aggiungi le persone o i gruppi che dovrebbero utilizzare Clevera.
Quindi termina in Clevera: domini e ruoli.
Connetti con OpenID Connect
Registra l'app
Nella finestra di configurazione di Clevera, imposta Protocol su OpenID Connect e copia il Redirect URI (callback URL) dalla casella grigia. In Entra, vai su App registrations e fai clic su New registration. Assegnale il nome
Clevera, scegli Accounts in this organizational directory only (Single tenant) e, sotto Redirect URI, scegli Web e incollahttps://app.clevera.ai/sso/oidc/callback. Fai clic su Register.Copia gli ID
Nella Panoramica dell'app, copia l'Application (client) ID e il Directory (tenant) ID.
Crea un segreto client
Apri Certificates & secrets, fai clic su New client secret, scegli una scadenza e fai clic su Aggiungi. Copia subito il Valore del segreto (non il Secret ID); Entra lo mostra solo una volta.
Aggiungi l'attestazione email
Apri Token configuration, fai clic su Add optional claim, scegli ID, spunta email e fai clic su Aggiungi. Accetta la richiesta di aggiungere l'autorizzazione email di Microsoft Graph. Senza di essa, Clevera ripiega sul nome di accesso (
preferred_username), che funziona solo quando questo corrisponde all'email della persona.Compila in Clevera
In Clevera, fai clic su Continua e inserisci:
Campo Clevera Valore Client ID Application (client) ID Client secret Il Valore del segreto Discovery URL https://login.microsoftonline.com/il tuo Directory (tenant) ID/v2.0/.well-known/openid-configurationUsa il tuo ID tenant nell'URL, non
commonoorganizations: Clevera controlla l'emittente e quegli URL condivisi non corrispondono.Limita chi può accedere (opzionale)
Per impostazione predefinita, chiunque nel tuo tenant può utilizzare l'app. Per limitarlo, apri Enterprise applications → Clevera → Properties, imposta Assignment required? su Sì e aggiungi persone o gruppi in Users and groups.
Termina in Clevera
- Su Domains & roles, aggiungi ogni dominio email utilizzato dai tuoi utenti, inclusi eventuali domini verificati aggiuntivi nel tuo tenant. Scegli Create accounts on first sign-in e il Default role for new SSO members.
- Su Revisiona, fai clic su Save configuration.
- Fai clic su Run test, attiva Enable SSO e accedi come utente di test in una finestra privata, partendo dalla pagina di accesso di Clevera.
- Quando funziona per tutti, attiva Require SSO se vuoi che l'SSO sia l'unico modo per accedere.
I membri inseriscono la loro email di lavoro nella pagina di accesso di Clevera e fanno clic su Continue with Microsoft Entra ID (Azure AD).
Risoluzione dei problemi
| Problema | Cosa controllare |
|---|---|
| "SSO authentication failed…" dopo l'accesso Microsoft, con SAML | Signing Option è Sign SAML response and assertion; il certificato in Clevera è quello attivo; Identifier (Entity ID) corrisponde esattamente a Clevera. |
| "SSO session expired. Please try again." dopo aver aperto Clevera da My Apps | Previsto: l'accesso deve iniziare dalla pagina di accesso di Clevera. |
| Microsoft dice che l'URL di risposta non corrisponde | Reply URL (SAML) o l'URI di reindirizzamento Web (OIDC) devono essere esattamente il valore di Clevera. |
| Microsoft dice che l'utente non è assegnato | Aggiungilo in Users and groups o imposta Assignment required? su No. |
| "SSO authentication failed…" con OIDC | L'URL di discovery usa il tuo ID tenant; il segreto è il Valore, non l'ID, e non è scaduto; la persona ha un indirizzo email. |
| "Your email domain is not authorized for this team's SSO." | Il loro dominio email non è in Allowed email domains. Aggiungilo in Clevera. |
Altri messaggi: Risolvi i problemi di accesso SSO.