

OpenID Connect를 사용하여 SSO 설정하기
OpenID Connect를 사용하여 Clevera를 ID 공급자에 연결하세요. IdP에 필요한 리디렉션 URI, 범위 및 클라이언트 인증, Clevera가 읽는 클레임, 모든 설정 필드, 테스트 및 SSO 활성화 방법을 안내합니다.
OpenID Connect(OIDC)를 사용하여 Clevera를 ID 공급자(IdP)에 연결하면 팀원들이 회사 계정으로 로그인할 수 있습니다. 이 문서에서는 IdP에서 생성할 앱, Clevera 설정 대화 상자의 모든 필드, Clevera가 읽는 클레임, 그리고 테스트 및 활성화 방법을 다룹니다.
SSO가 팀원들에게 어떤 변화를 주는지 알아보려면 먼저 싱글 사인온(SSO) 이해하기를 읽어보세요. Okta, Microsoft Entra ID, Google Workspace 가이드에서 공급자별 설정 화면을 확인할 수 있습니다.
시작하기 전에
- 사용자 지정 플랜 워크스페이스의 소유자여야 합니다.
- IdP에서 OIDC(웹) 앱을 생성할 수 있거나, 생성할 수 있는 담당자와 협업 중이어야 합니다.
- 팀에서 사용하는 모든 이메일 도메인을 알고 있어야 합니다.
IdP에서 앱 생성하기
웹 애플리케이션(클라이언트 암호가 있는 기밀 클라이언트)을 생성하고 다음과 같이 설정하세요:
| IdP 설정 | 값 |
|---|---|
| 리디렉션 URI (로그인 리디렉션 URI, 콜백 URL) | https://app.clevera.ai/sso/oidc/callback |
| 권한 부여 유형 | 인증 코드 (Authorization code) |
| 클라이언트 인증 | 클라이언트 암호. Clevera는 토큰 요청 본문에 암호를 전송합니다(client_secret_post). |
| 범위 | openid, email, profile |
| 로그아웃 리디렉션 URI, 로그인 시작 URI | 비워 두세요. 로그인은 반드시 Clevera 로그인 페이지에서 시작해야 합니다. |
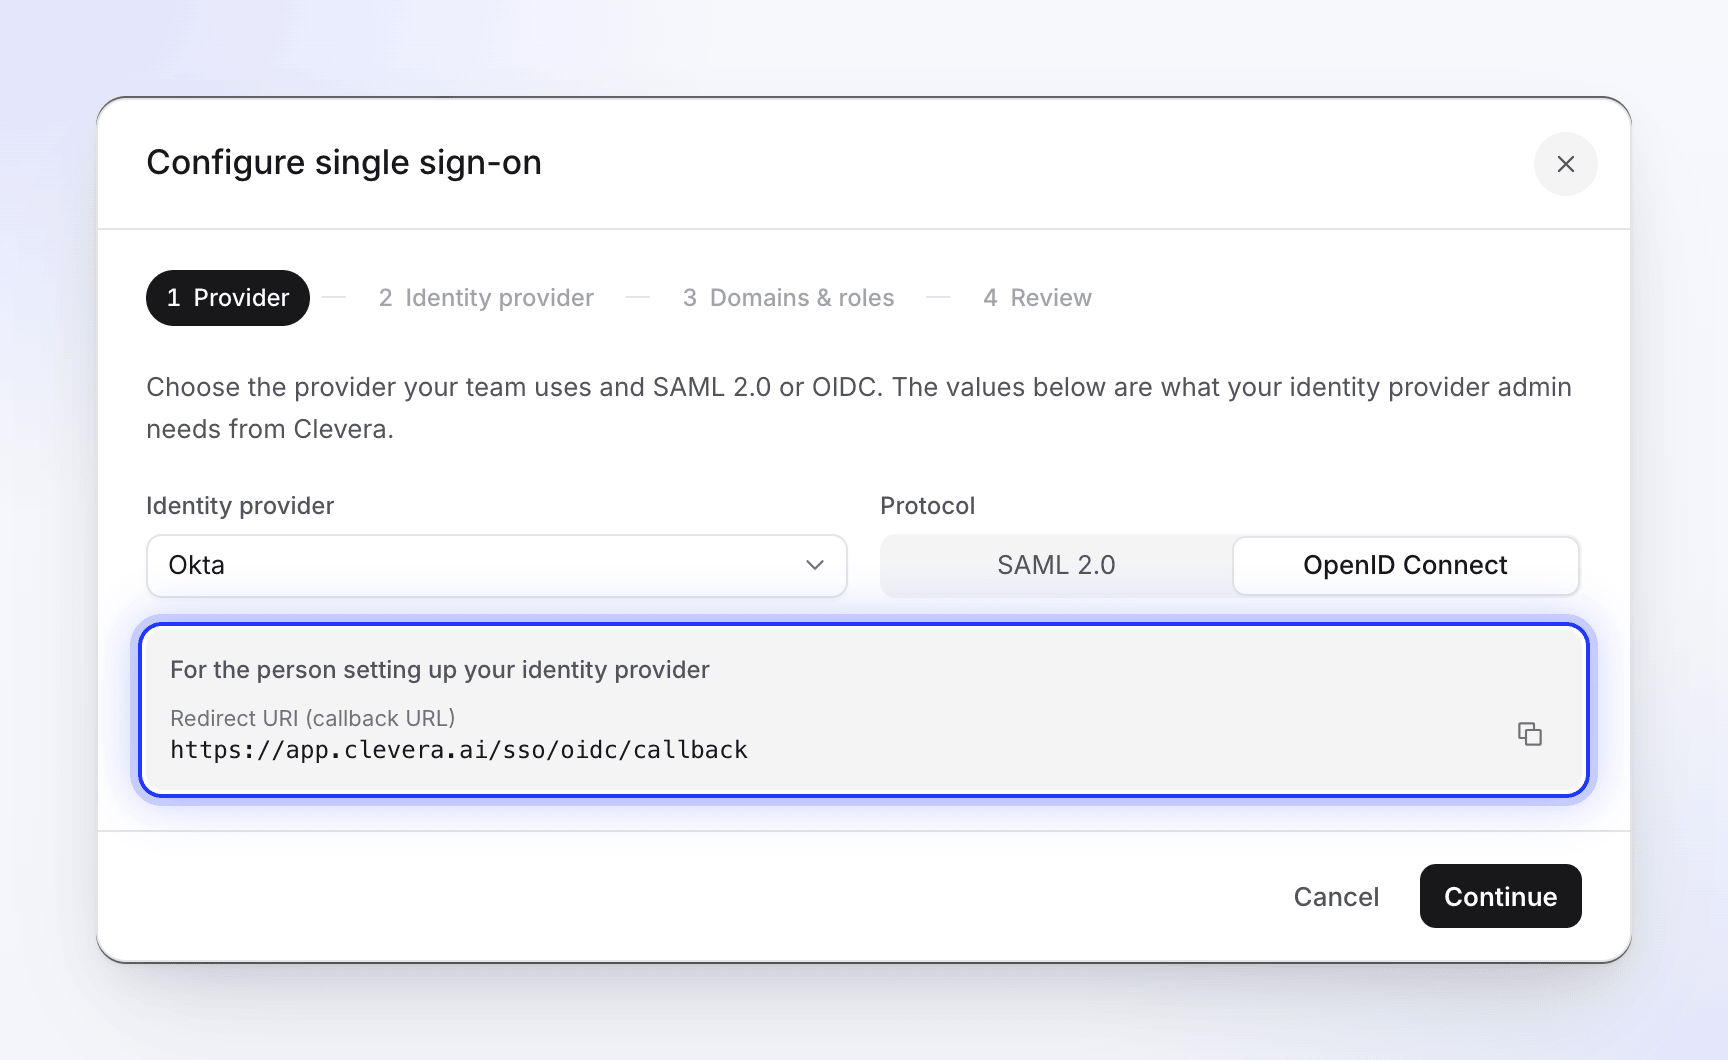
리디렉션 URI를 직접 입력할 필요는 없습니다. Clevera 설정 대화 상자의 첫 번째 단계에서 OpenID Connect를 선택하면, "ID 공급자를 설정하는 분을 위한 정보"라는 회색 상자에 복사 버튼과 함께 **리디렉션 URI(콜백 URL)**가 표시됩니다.
앱이 생성되면 클라이언트 ID, 클라이언트 암호, 검색 URL(OpenID 구성 URL 또는 well-known URL이라고도 하며 /.well-known/openid-configuration으로 끝남)을 복사하세요.
Clevera가 읽는 클레임
Clevera는 ID 토큰을 읽으며, IdP에 UserInfo 엔드포인트가 있는 경우 그 위의 UserInfo 응답도 읽습니다.
| 목적 | 클레임 (순서대로) | 참고 |
|---|---|---|
| 이메일 | email, 다음 preferred_username, 다음 upn |
유효한 이메일 주소인 첫 번째 항목이 사용됩니다. 이메일이 없으면 로그인이 실패합니다. |
| 이름 | name, 다음 given_name + family_name, 다음 preferred_username |
Clevera가 새 계정을 생성할 때만 사용됩니다. @ 앞의 이메일 부분을 기본값으로 사용합니다. |
Clevera는 그룹이나 역할 클레임을 읽지 않습니다. SSO로 생성된 모든 사용자는 Clevera에서 선택한 기본 역할을 부여받습니다.
Clevera에서 IdP 연결하기
보안 탭 열기
사이드바 상단의 워크스페이스 메뉴를 열고 팀 설정, 보안을 차례로 선택하세요. 싱글 사인온 아래에서 SSO 설정을 클릭하세요.
공급자
ID 공급자를 선택하고 프로토콜을 OpenID Connect로 설정하세요. 아직 복사하지 않았다면 **리디렉션 URI(콜백 URL)**를 IdP에 복사한 후 계속을 클릭하세요. (JumpCloud는 Clevera에서 SAML만 지원합니다.)
공급자 이름은 로그인 버튼에 표시되는 이름입니다(예: Okta로 계속하기). 사용자 지정 SAML/OIDC 공급자를 선택하면 버튼에 SSO로 계속하기라고 표시됩니다.
ID 공급자
아래 필드를 입력하고 계속을 클릭하세요.
도메인 및 역할
허용된 이메일 도메인 아래에 각 이메일 도메인을 추가하고, 첫 로그인 시 계정 생성 여부를 선택한 뒤 새 SSO 멤버의 기본 역할을 지정하세요. 이 설정들은 SAML과 동일하게 작동합니다. 도메인 및 역할을 참조하세요.
검토
요약 내용을 확인하고 구성 저장을 클릭하세요. "SSO 구성이 저장되었습니다. 테스트를 실행한 후 활성화하세요."라는 메시지가 표시됩니다. 저장만으로는 SSO가 활성화되지 않습니다.
ID 공급자 필드

| 필드 | 필수 | 입력 내용 |
|---|---|---|
| 클라이언트 ID | 예 | OIDC 애플리케이션의 클라이언트 ID입니다. |
| 클라이언트 암호 | 예 | OIDC 애플리케이션의 클라이언트 암호입니다. 암호화되어 저장되며 다시 표시되지 않습니다. 나중에 편집할 때 "암호가 저장되어 있습니다. 유지하려면 비워 두세요."라고 표시됩니다. |
| 검색 URL | 권장 | "권장. 엔드포인트가 이 URL에서 읽혀집니다." 예: https://idp.example.com/.well-known/openid-configuration |
| 권한 부여 URL | 검색 URL이 없는 경우에만 | IdP의 권한 부여 엔드포인트입니다. |
| 토큰 URL | 검색 URL이 없는 경우에만 | IdP의 토큰 엔드포인트입니다. |
| UserInfo URL | 아니요 | IdP의 UserInfo 엔드포인트입니다. 검색 URL이 없는 경우에만 표시됩니다. |
세 개의 엔드포인트 필드는 검색 URL이 비어 있을 때만 나타납니다.
검색 URL이 더 좋은 이유
검색 URL을 사용하면 Clevera가 직접 엔드포인트를 읽고, IdP에 게시된 서명 키 및 발급자를 기준으로 각 로그인을 확인합니다. IdP에 검색 문서가 없는 경우에만 엔드포인트를 수동으로 입력하세요.
- 검색 URL은 IdP의 발급자 뒤에
/.well-known/openid-configuration이 붙은 형태여야 하며, 그 안의issuer은 IdP가 발행하는 토큰과 일치해야 합니다. 발급자에 자리 표시자(예: Microsoft의common엔드포인트)가 포함된 다중 테넌트 URL은 작동하지 않으므로, 테넌트 고유의 URL을 사용하세요. - 모든 URL은 Clevera 서버가 접근할 수 있는 공개
https://(또는http://) 주소여야 합니다. VPN을 통해서만 접근 가능한 IdP와 같은 사설 네트워크 주소는 거부됩니다. 포트 번호는 상관없습니다. - Clevera는 검색 문서와 서명 키를 최대 1시간 동안 보관합니다. IdP가 그 사이에 서명 키를 교체하더라도 Clevera는 로그인을 거부하기 전에 새 키를 한 번 가져오므로, 키 교체로 인해 사용자가 로그인하지 못하는 일은 없습니다.
연결 테스트하기
확인 실행하기
보안 탭에서 테스트 실행을 클릭하세요. 클라이언트 ID와 암호가 저장되었는지, 검색 URL을 사용하는 경우 문서가 로드되고 권한 부여 엔드포인트가 포함되어 있는지 확인합니다. "SSO 구성이 유효하며 사용할 준비가 되었습니다."라는 메시지나 문제 목록이 표시됩니다. SSO 로그인 문제 해결하기를 참조하세요.

각 문제는 해결 방법을 알려줍니다. SSO 활성화하기
SSO 활성화를 켜세요. "SSO가 활성화되었습니다."라는 메시지가 표시되고 배지가 활성으로 바뀝니다.
테스트 멤버로 로그인하기
비공개 브라우저 창에서 Clevera 로그인 페이지로 이동하여 멤버의 이메일을 입력하고, 공급자의 계속하기 버튼을 클릭하여 로그인하세요. 워크스페이스의 Clevera 홈 페이지로 이동해야 합니다. 소유자는 항상 비밀번호로 로그인할 수 있으므로, 이 과정으로 인해 로그인이 차단되지는 않습니다.
테스트 실행은 클라이언트 암호나 실제 로그인을 확인하지 않으며, 3단계에서만 확인합니다.
SSO 필수 설정, 변경 또는 제거
이 설정들은 SAML과 동일하게 작동합니다:
- 모든 사용자가 로그인할 수 있게 되면 SSO 필수를 켜세요. 그러면 해당 도메인의 멤버는 비밀번호나 Google을 사용할 수 없습니다.
- 편집을 통해 연결을 변경할 수 있습니다. 저장된 클라이언트 암호를 유지하려면 클라이언트 암호를 비워 두세요. IdP에서 암호를 교체할 때는 새 암호를 붙여넣고 저장하세요.
- 상태 배지 옆 메뉴에 있는 SSO 구성 제거를 선택하면 구성이 삭제됩니다. SSO로 생성된 멤버는 **비밀번호를 잊으셨나요?**를 사용하여 비밀번호를 설정할 수 있습니다.
자세한 내용은 SAML을 사용하여 SSO 설정하기를 참조하세요. OIDC에는 단일 로그아웃 기능이 없으므로, IdP에서 로그아웃해도 Clevera에서 자동으로 로그아웃되지는 않습니다.