

Google Workspace로 SSO 설정하기
Clevera 싱글 사인온(SSO)을 위한 단계별 Google Workspace 설정 방법입니다. OpenID Connect를 위한 내부 OAuth 클라이언트 또는 Google 관리 콘솔의 사용자 지정 SAML 앱을 설정하고, Clevera의 각 필드에 입력할 값을 확인하세요.
Google Workspace와 Clevera 간의 싱글 사인온을 설정하여 팀원들이 Google 업무용 계정으로 로그인할 수 있도록 하세요. Google Cloud OAuth 클라이언트를 통해 OpenID Connect(OIDC)로 연결하거나, Google 관리 콘솔에서 사용자 지정 SAML 앱을 통해 SAML 2.0으로 연결할 수 있습니다.
Google 콘솔은 주기적으로 변경됩니다. 아래의 레이블이 일치하지 않는 경우, 동일한 의미의 설정을 찾아보세요. 전체 값 목록은 일반 가이드를 참조하세요: SAML, OIDC.
시작하기 전에
- 사용자 지정 플랜을 사용하는 Clevera 워크스페이스의 소유자여야 합니다.
- OIDC의 경우: Google Workspace 조직에 속한 Google Cloud 프로젝트에서 OAuth 클라이언트를 만들 수 있어야 합니다.
- SAML의 경우: Google Workspace 슈퍼 관리자여야 합니다.
acme.example과 같은 Google Workspace 도메인(보조 도메인 포함)을 알고 있어야 합니다.
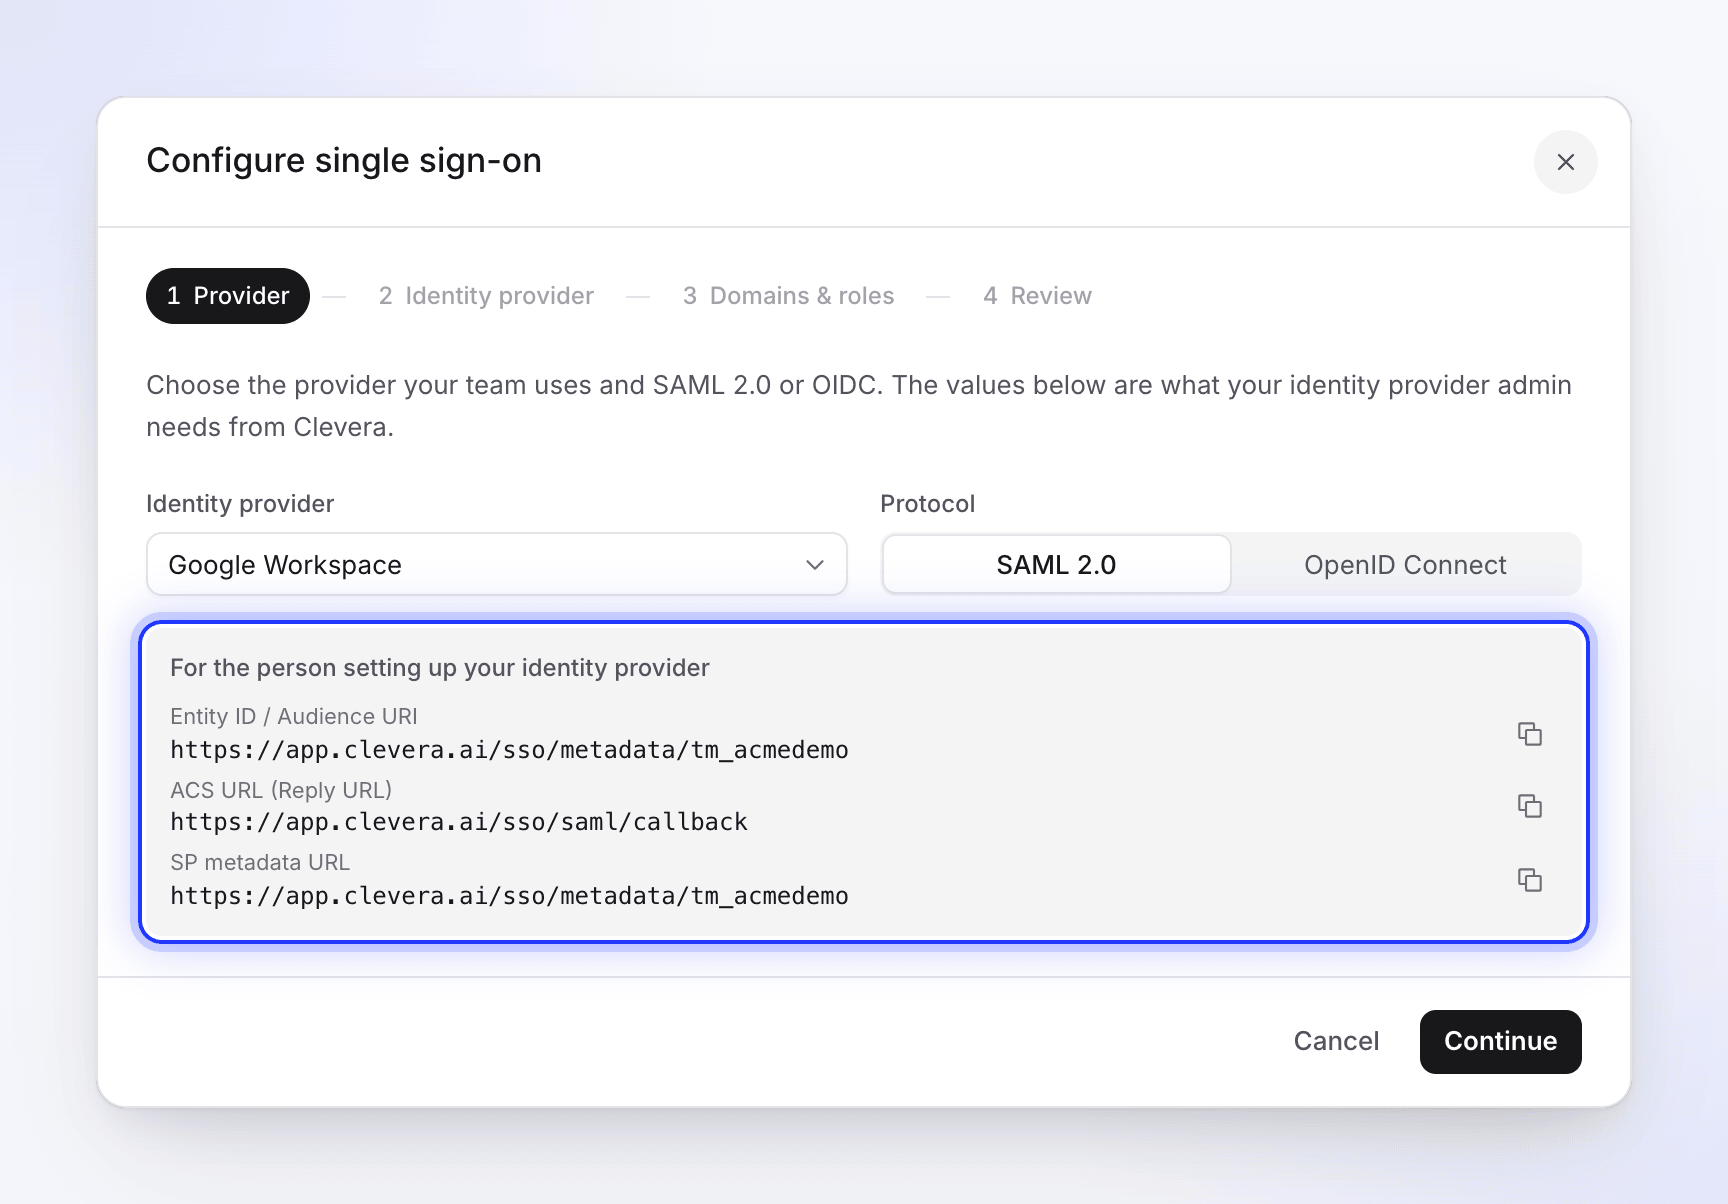
먼저 Clevera 설정 대화 상자를 엽니다. 사이드바 상단의 워크스페이스 메뉴를 열고 팀 설정, 보안을 차례로 선택한 다음 Set up SSO를 클릭하세요. Identity provider로 Google Workspace를 선택합니다.
OpenID Connect로 연결하기
앱을 내부용으로 설정
Google Cloud 콘솔에서 조직의 프로젝트를 선택하고 Google Auth Platform(이전 콘솔에서는 APIs & Services → OAuth consent screen)을 엽니다. 타겟 고객(사용자 유형)을 내부로 설정하여 Google Workspace 계정만 로그인할 수 있도록 합니다. 앱 이름(
Clevera)과 지원 이메일을 입력하세요.OAuth 클라이언트 만들기
Clevera 설정 대화 상자에서 Protocol을 OpenID Connect로 설정하고 회색 상자에서 **Redirect URI (callback URL)**를 복사합니다. 그런 다음 Google에서 Clients(또는 APIs & Services → Credentials)를 열고 OAuth client ID를 만듭니다:
Google 필드 값 Application type Web application Name CleveraAuthorized redirect URIs Redirect URI (callback URL): https://app.clevera.ai/sso/oidc/callback만들기를 클릭하고 Client ID와 Client secret을 복사합니다.
Clevera에 입력하기
Clevera에서 계속을 클릭하고 다음을 입력합니다:
Clevera 필드 값 Client ID Google의 Client ID Client secret Google의 Client secret Discovery URL https://accounts.google.com/.well-known/openid-configuration
Google은 Clevera가 요청하는 openid email profile 스코프에 대해 email 및 name 클레임을 전송하므로, 별도로 매핑할 항목은 없습니다.
SAML 2.0으로 연결하기
사용자 지정 SAML 앱 추가
Google 관리 콘솔에서 앱 → 웹 및 모바일 앱으로 이동하여 앱 추가를 클릭하고 사용자 지정 SAML 앱 추가를 선택합니다. 이름을
Clevera으로 지정하고 계속을 클릭합니다.Google 값을 Clevera에 복사하기
Google Identity Provider details에서 값을 Clevera로 복사합니다(먼저 Protocol을 SAML 2.0으로 설정하고 계속을 클릭하세요):
Google 값 Clevera 필드 Entity ID IdP Entity ID SSO URL SSO sign-in URL 인증서 X.509 certificate Google에서 계속을 클릭합니다.
Clevera 값 입력하기
Service provider details에서 다음을 수행합니다:
Google 필드 값 ACS URL https://app.clevera.ai/sso/saml/callbackEntity ID Clevera 대화 상자의 Entity ID / Audience URI Start URL 비워 두기 Signed response 체크 Name ID format EMAIL Name ID Basic Information → Primary email 계속을 클릭합니다.
이름 매핑하기
Attribute mapping에서 First name을
firstName에, Last name을lastName에 매핑합니다. 마침을 클릭합니다.앱 켜기
앱의 사용자 액세스를 열고 모두에게 사용 설정을 선택한 다음(또는 Clevera를 사용할 조직 단위나 그룹 선택) 저장을 클릭합니다. Google에 따르면 적용되는 데 시간이 걸릴 수 있습니다.
Clevera에서 완료하기
- Domains & roles에서 팀원들이 사용하는 모든 Google Workspace 도메인을 추가합니다. Create accounts on first sign-in과 Default role for new SSO members를 선택합니다.
- 검토에서 Save configuration을 클릭합니다.
- Run test를 클릭하고 Enable SSO를 켠 다음, Clevera 로그인 페이지에서 시작하여 비공개 창에서 테스트 사용자로 로그인합니다.
- 모든 것이 정상적으로 작동하면, SSO를 유일한 로그인 방법으로 사용하려면 Require SSO를 켭니다. 이 설정은 해당 멤버들의 Continue with Google 기능을 끕니다.
멤버들은 Clevera 로그인 페이지에 업무용 이메일을 입력하고 Continue with Google Workspace를 클릭합니다.
문제 해결
| 문제 | 확인 사항 |
|---|---|
| Google에 "Error 400: redirect_uri_mismatch" 표시 | Authorized redirect URIs가 Clevera의 **Redirect URI (callback URL)**인 https://app.clevera.ai/sso/oidc/callback과 정확히 일치해야 합니다. |
| 앱이 조직 내 사용자로 제한된다는 Google 메시지 | 사용자가 Workspace 계정으로 로그인하지 않았습니다. |
| SAML 사용 시 Google 로그인 후 "SSO authentication failed…" | Signed response가 체크되어 있는지, Clevera의 인증서가 앱의 현재 인증서와 일치하는지, Entity ID가 Clevera와 정확히 일치하는지 확인하세요. 그래도 실패하면 OIDC로 연결하세요. |
| Google 앱 메뉴에서 Clevera 실행 후 "SSO session expired. Please try again." | 정상입니다. 로그인은 Clevera 로그인 페이지에서 시작해야 합니다. |
| 사용자에 대해 앱이 구성되지 않았다는 Google 메시지(SAML) | 사용자 액세스에서 해당 조직 단위나 그룹에 대해 앱을 켜세요. |
| "Your email domain is not authorized for this team's SSO." | Allowed email domains에 보조 도메인을 포함한 해당 도메인을 추가하세요. |
추가 메시지: SSO 로그인 문제 해결.